Googleは今週、ChromeのV8 JavaScript/WebAssemblyエンジンにおける深刻な型混乱脆弱性CVE-2025-10585向けの緊急パッチをリリースしました。このバグは理論上のものではなく、GoogleのThreat Analysis Groupが実環境での活発な悪用を確認しており、Chromeや他のChromiumベースのブラウザを利用するすべての人にとって緊急度の高いアップデートです。インストールが遅れている場合は、今すぐアップデートしてください。⏳🔧
ブラウザは、ほとんどのエンドポイントにおいて最も露出の多いソフトウェアです。広告、iframe、スクリプト、ユーザーアップロードなど、ウェブ上のあらゆる信頼できないコンテンツを解析し、V8はChromeでそのコンテンツを実行するエンジンです。V8における信頼性の高いリモートコード実行(RCE)があれば、攻撃者は単一の細工されたウェブページ、広告、または侵害されたサードパーティスクリプトをマルウェアの配信手段に変えることができます。そのため、V8のバグは即座に注目され、迅速なパッチが適用され、悪用された場合には迅速なインシデント対応が行われます。🚨
大まかに言えば、CVE-2025-10585は型混乱バグです。型混乱とは、JavaScriptエンジンがある種類の内部オブジェクトを別の種類として誤って扱うことを意味します。オブジェクトの形状や型を追跡する厳密に型付けされたエンジンでは、これらの期待を混同するとメモリの読み取りまたは書き込みが誤って行われる可能性があります。最終的にはヒープ破損が発生し、攻撃者はそれを任意読み取りや任意書き込みといった強力なプリミティブに変換できます。そこから、通常のエスカレーションの流れでコード実行に至ります。⚠️
重要なのは、Googleがこれが実際の攻撃で確認されたことを確認したことです。これは、攻撃者が配信されたウェブページから被害者のマシンでの信頼性の高い実行に至る動作するチェーンを持っていたことを示唆しています。🕵️♂️
PoCコードやステップバイステップのエクスプロイトレシピを公開することはしません。しかし、技術的な知識を持つ読者のために、典型的なV8型混乱エクスプロイトがどのようなものか、そしてなぜそれが強力なのかを、安全で概念的な内訳で説明します。
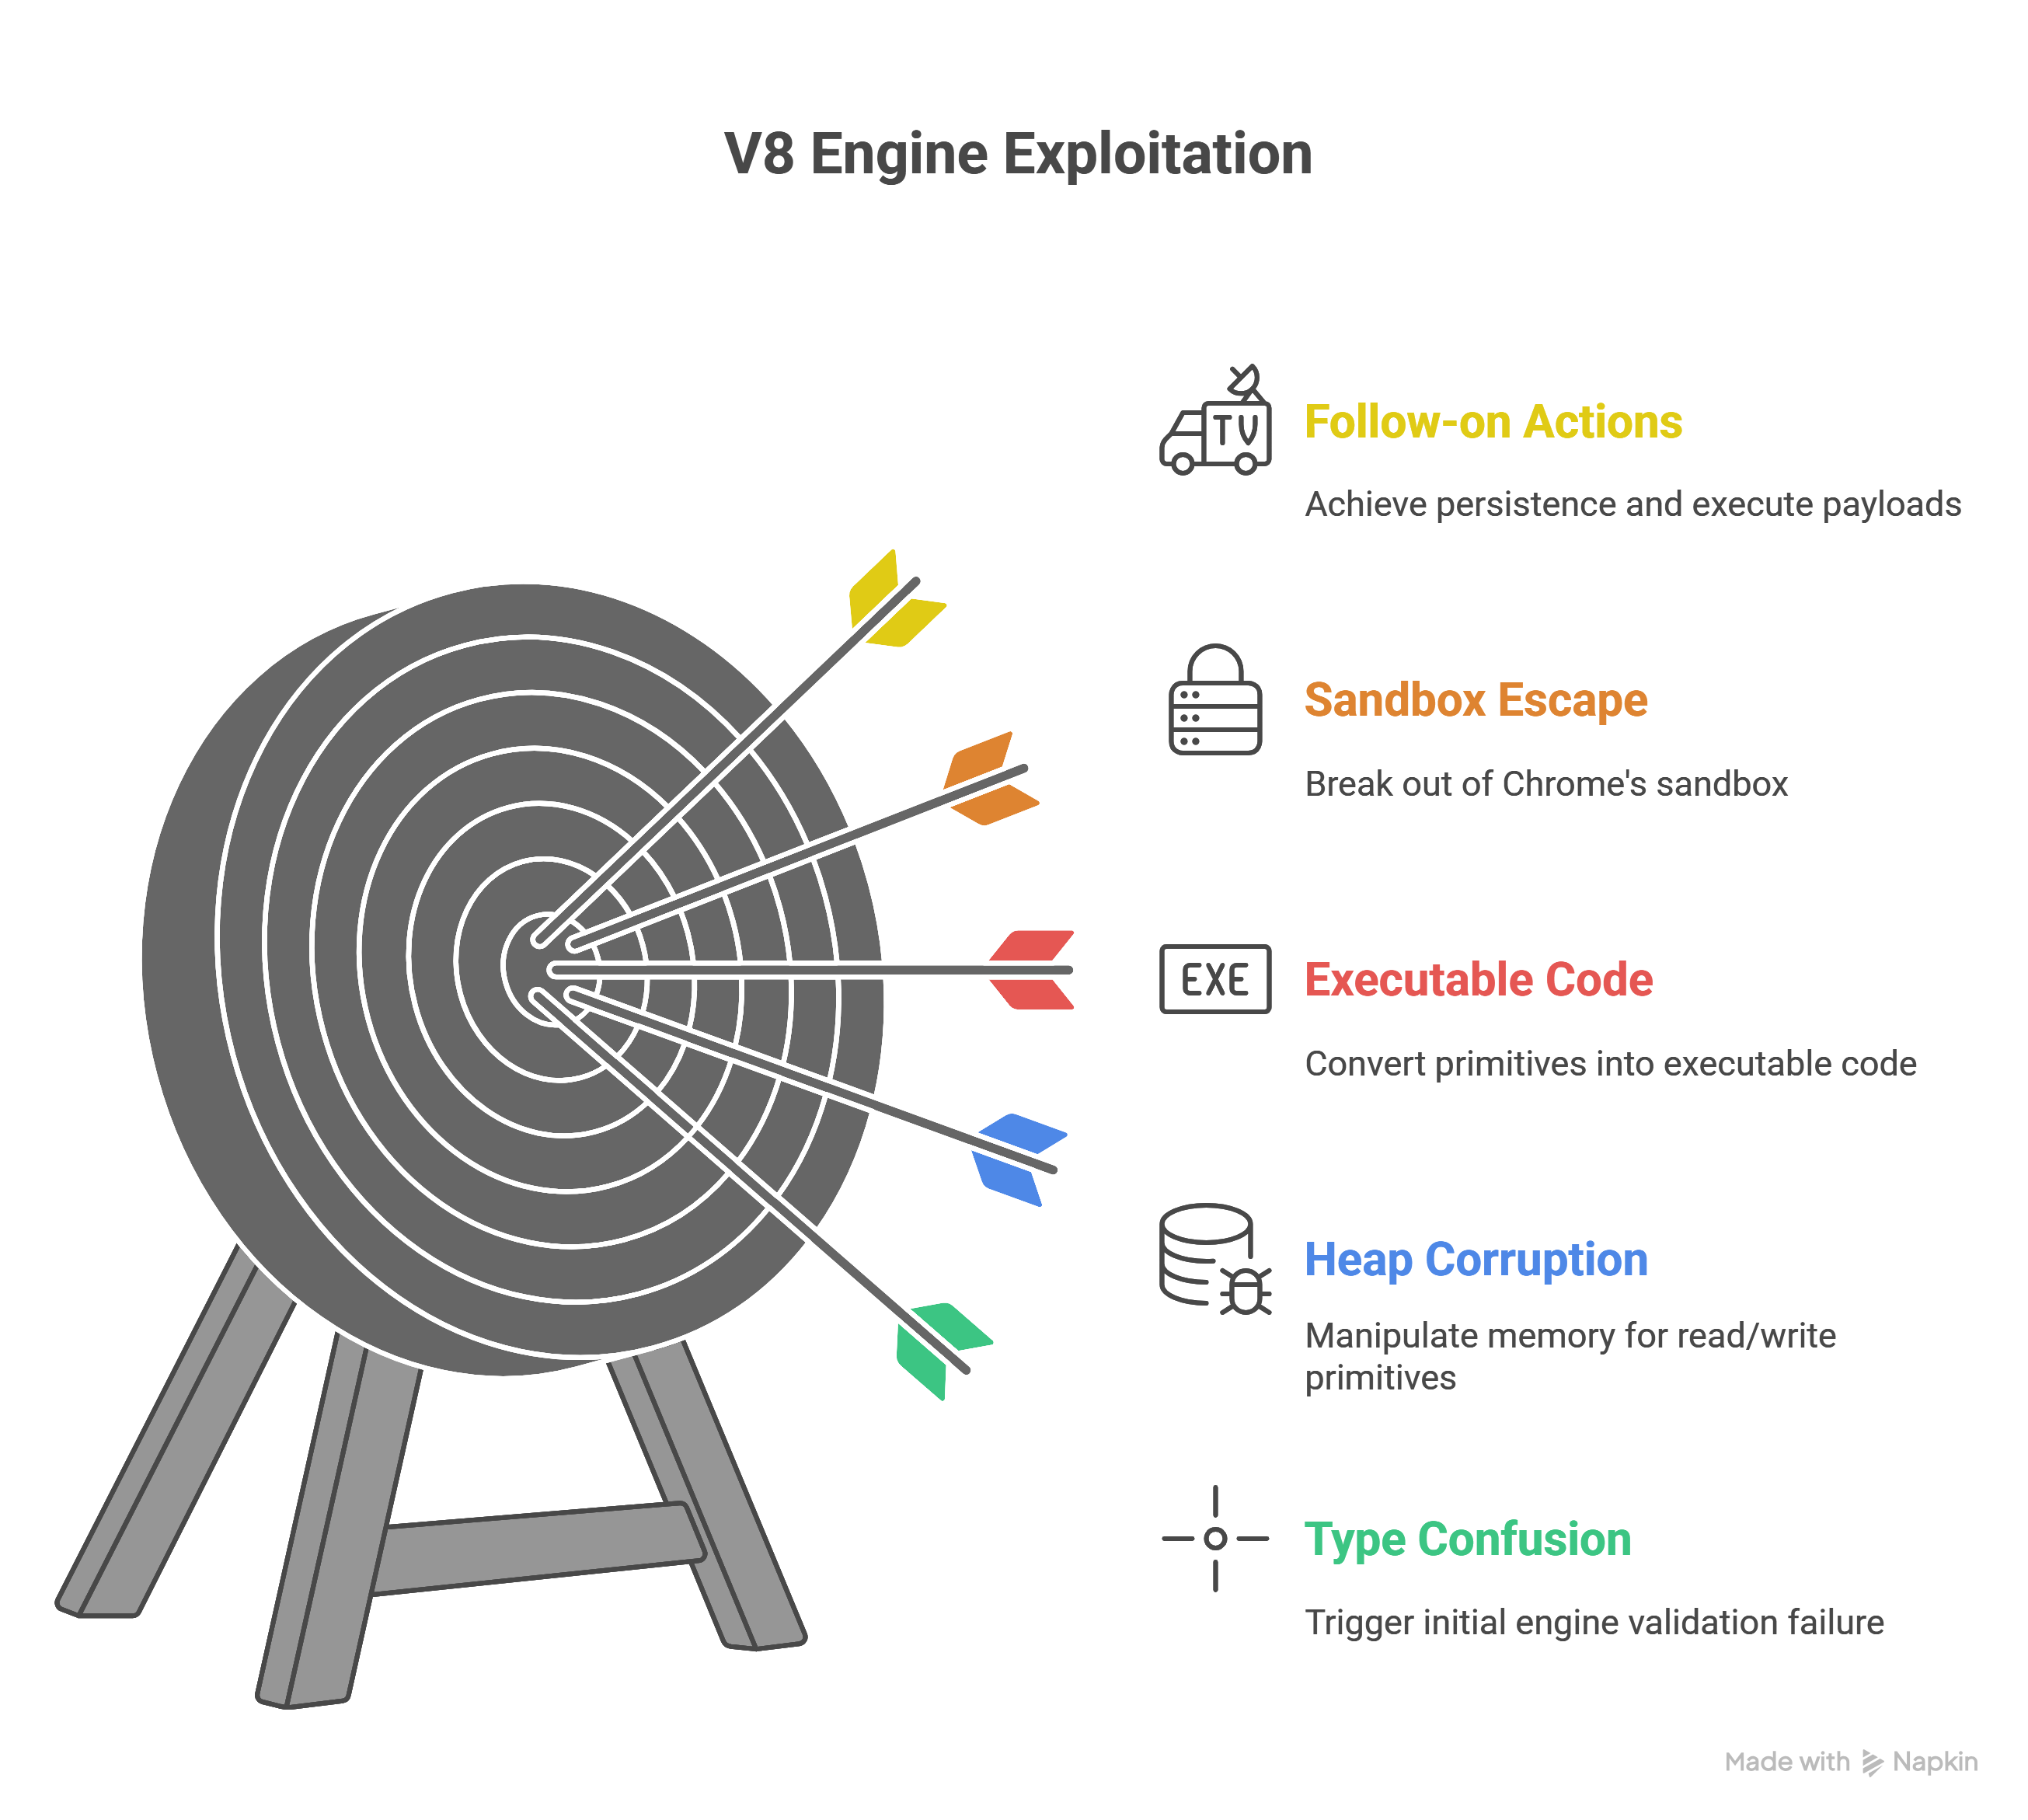
このシーケンスは、単一のV8 RCEがなぜ非常に価値の高いエクスプロイトであるかを説明しています。日常のブラウジングを完全な侵害に変えることができるからです。
この記事を書いている間、自分のChromeを確認したところ、140.0.7339.128でした(添付のスクリーンショットは執筆中に撮影)。そのビルドはパッチ適用済みのStableリリースよりも古いものです。修正済みビルドにアップデートすることで問題は解決しました。お使いのバージョンがパッチ適用済みビルドより低い場合、あなたは危険にさらされています。今すぐアップデートしてください。🔁
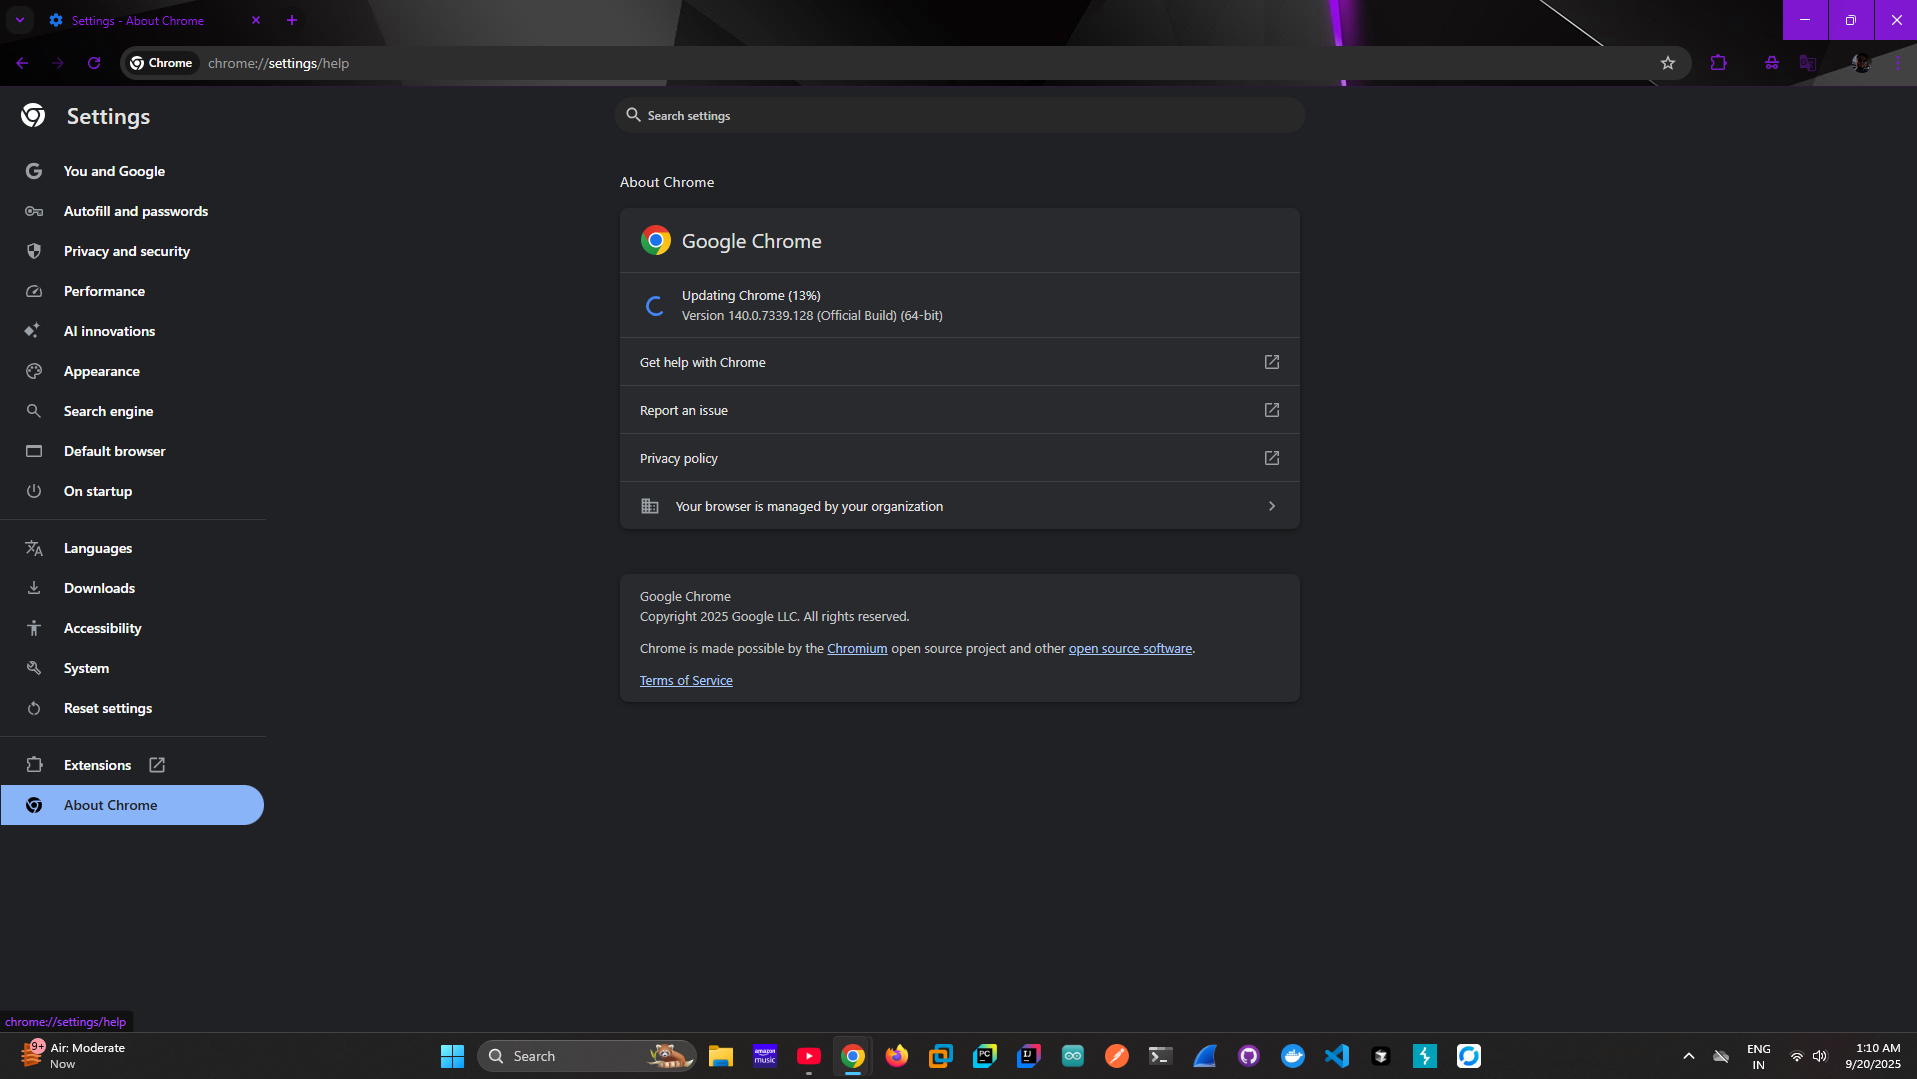
Googleは修正をStableチャンネルに展開しました。パッチ適用済みのビルドは以下の通りです。
140.0.7339.185 / 140.0.7339.186140.0.7339.185Chromeのビルド番号がこれらより低い場合は、すぐにアップデートしてください。他のChromiumフォーク(Edge、Brave、Vivaldi、Opera)はV8を継承しているため、各ベンダーのアドバイザリを確認する必要があります。📣
Googleや他のベンダーは、公開PoCが大量悪用を加速させるため、最初は技術的詳細を制限することがよくあります。ベンダーは、研究者に完全な技術レシピを提供する前に、大多数のユーザーがパッチを適用することを望んでいます。そのバランスが、最初に短いアドバイザリとパッチが公開され、その後研究者が責任を持って分析できる詳細な記事やパッチ差分が後日公開される理由です。⚖️
CVE-2025-10585は、現代のセキュリティにおける2つの構造的真実を改めて思い起こさせます。
このゼロデイは、今年少なくとも6番目のChromeゼロデイであり、V8の攻撃面がいかに重要であるか、そして攻撃者がどれほど創造的であり続けているかを示しています。📈
独立した研究者であり、PoCや潜在的なエクスプロイトバリアントを発見した場合は、協調的な開示を優先してください。Google TAG / Chromiumセキュリティに報告し、活発な悪用が行われている間は公開を避けてください。活発な悪用中にエクスプロイトコードを公開することは被害を拡大し、防御努力を損なうことになります。🧾
CVE-2025-10585は脆弱性トラッカーの中の単なる一行ではありません。これは、重大な局面でバグが発見から兵器化へとどれほど迅速に移行し得るかの例です。修正はすでに存在しています。当面のタスクはシンプルです:ビルドを確認し、アップデートすることです。それ以上に、パッチの規律を身に付け、リスクのあるユーザーのブラウジングを強化し、検出コントロールを常に調整しておいてください。🛡️
パッチを適用し、安全を保ちましょう。🗿
~ Aditya Bhatt