 absholi7ly/poc-for-cve-2024-7014-exploit
CVE-2024-7014 (EvilVideo) エクスプロイトの概念実証 (PoC)

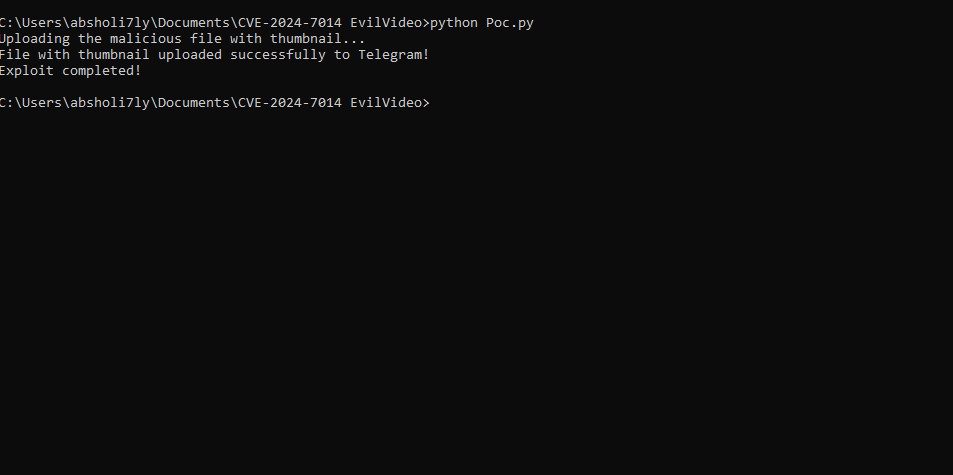
これは、Android版Telegram(バージョン10.14.4以前)におけるCVE-2024-7014(EvilVideo)脆弱性の概念実証です。このプログラムは、悪意のあるファイルをビデオに偽装してTelegramチャンネルにアップロードし、セキュリティ脆弱性を悪用してマルウェアをインストールしたりユーザーをリダイレクトしたりします。
pyTelegramBotAPI ライブラリ(pip install pyTelegramBotAPI)。Poc_CVE_2024_7014.txt)とサムネイル画像(thumbnail.jpg)が同じディレクトリにあること。Poc_CVE_2024_7014.py を開き、以下の変数を更新してください:最初にPoc_CVE_2024_7014.txt(HTMLペイロードを含む)から始めてください。修正(例:APKダウンロードリンクの更新)を完了したら、ファイル名をmalicious_video.mp4にリネームしてください。これによりファイルがビデオに偽装され、脆弱性が悪用されます。
- 例:Poc_CVE_2024_7014.txtを編集し、malicious_video.mp4として保存します。
スクリプトにはサムネイル画像(thumbnail.jpg)を含めることができ、「ビデオ」をより正当に見せることができます。 サムネイルを変更するには、thumbnail.jpgを任意の画像(推奨サイズ:320x180ピクセル)に置き換えてください。
 |
 |
