
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
super-xray — Web脆弱性スキャンツールXRAYのGUIランチャー | Kitploit
ツール/GitHubGitHub/4ra1n/super-xray
脆弱性スキャナーエクスプロイトリバースエンジニアリングウェブセキュリティペネトレーションテストサブドメイン列挙Archived
GitHub4ra1n/super-xray

super-xray

Web脆弱性スキャンツールXRAYのGUIランチャー

リポジトリを見る
1.3k146503年前Kitploit レビュー済み
ウェブサイト
共有

Super Xray

このプロジェクトが役に立った場合は、Starを付けて作者をサポートしてください。

紹介

xray は優れた脆弱性スキャンツールですが、現在はコマンドラインバージョンのみで、config.yaml 設定ファイルを使って起動します。多くの場合、使い始めるのが難しく、初心者がより簡単に使えるようにするためのGUIツールが必要です。このツールは単純なコマンドラインラッパーであり、メソッドを直接呼び出すわけではありません。xrayのロードマップでは、将来的に完全なGUI版のXrayProツールがリリースされる予定ですので、お楽しみに。

使用前提条件:

  • ローカルに JRE/JDK 8+ 環境が必要です(JREを内蔵したexe版を使用する場合はJava環境は不要)
  • java -jar SuperXray.jar で起動します(Windowsでダブルクリック起動すると権限問題が発生します)
  • ctstack または xrayダウンロードサイト から最新版の xray をダウンロードしてください(本ツールにはワンクリックダウンロードパネルも組み込まれています)

よくある質問と解決方法

注意:

  • 1080P以上の解像度を使用してください。720P以下の解像度では完全に表示されない可能性があります
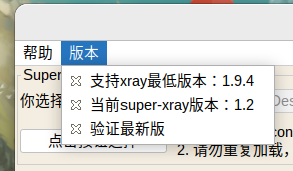
  • 最新版のxrayを使用してください(現在は1.9.4版です。本ツールは古いバージョンのxrayとは互換性がありません)
  • 2種類のexeファイルをサポートしています。system版はシステムのJREを使用し、もう一方はJRE 8を内蔵しています

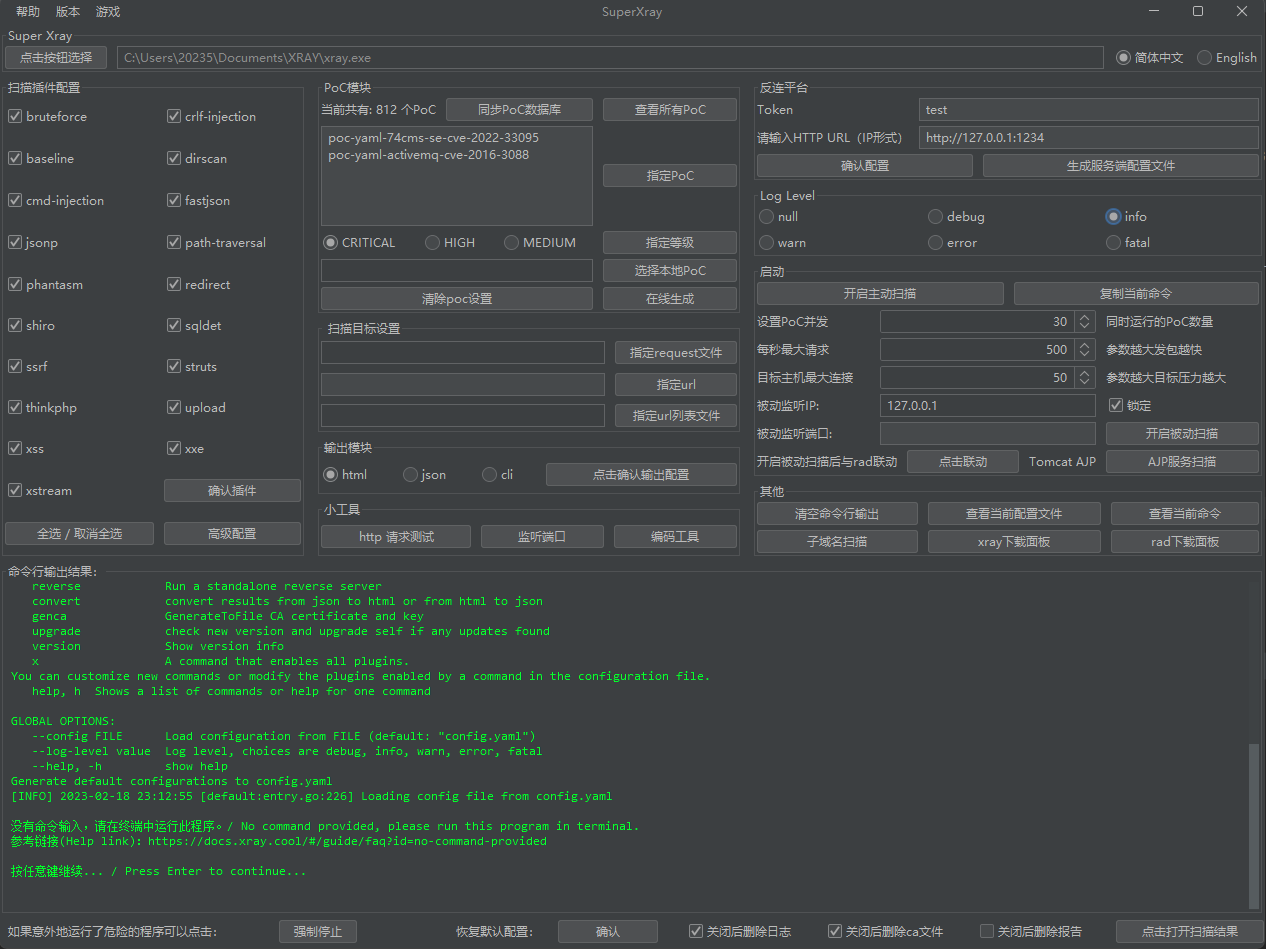
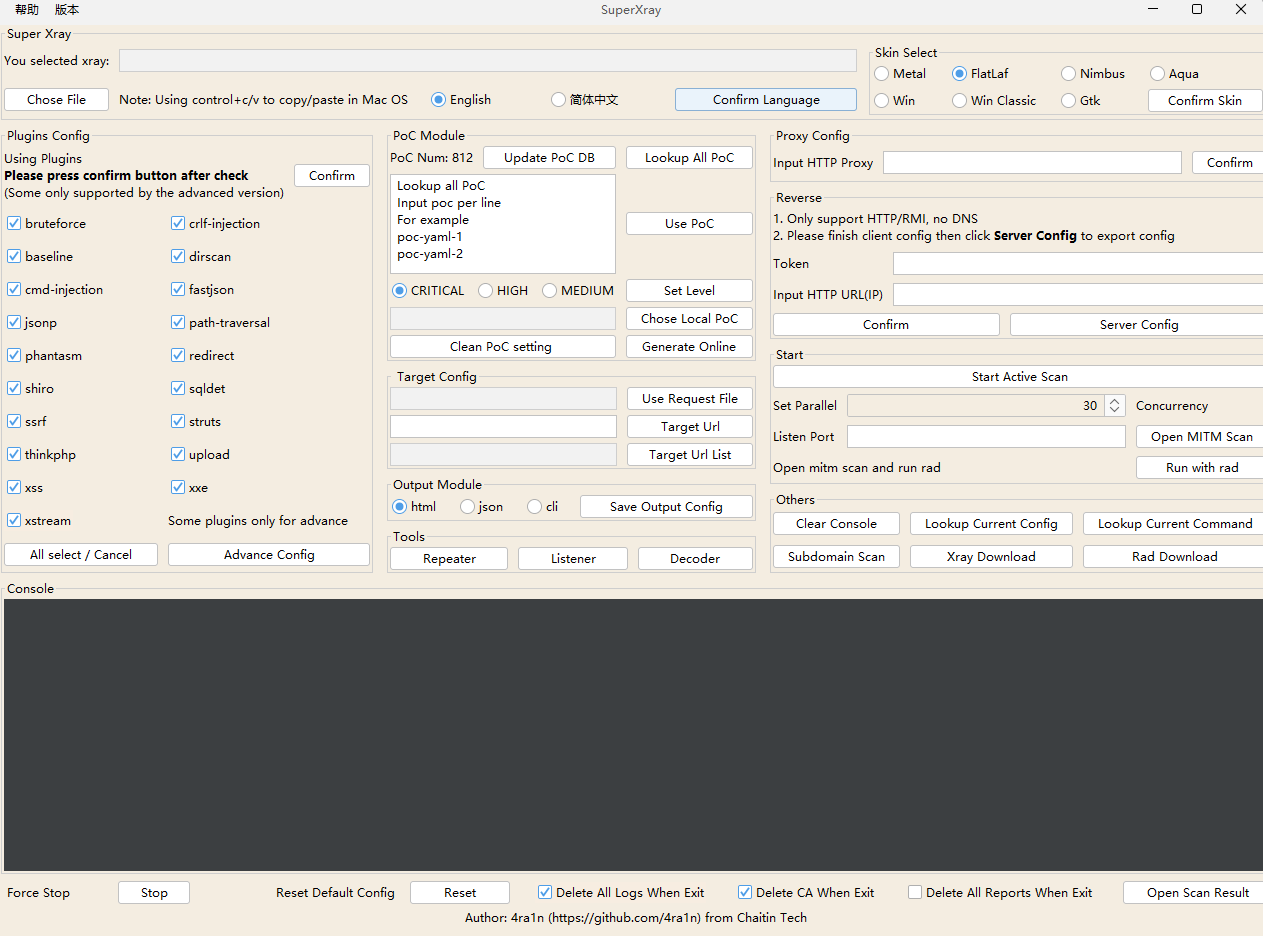
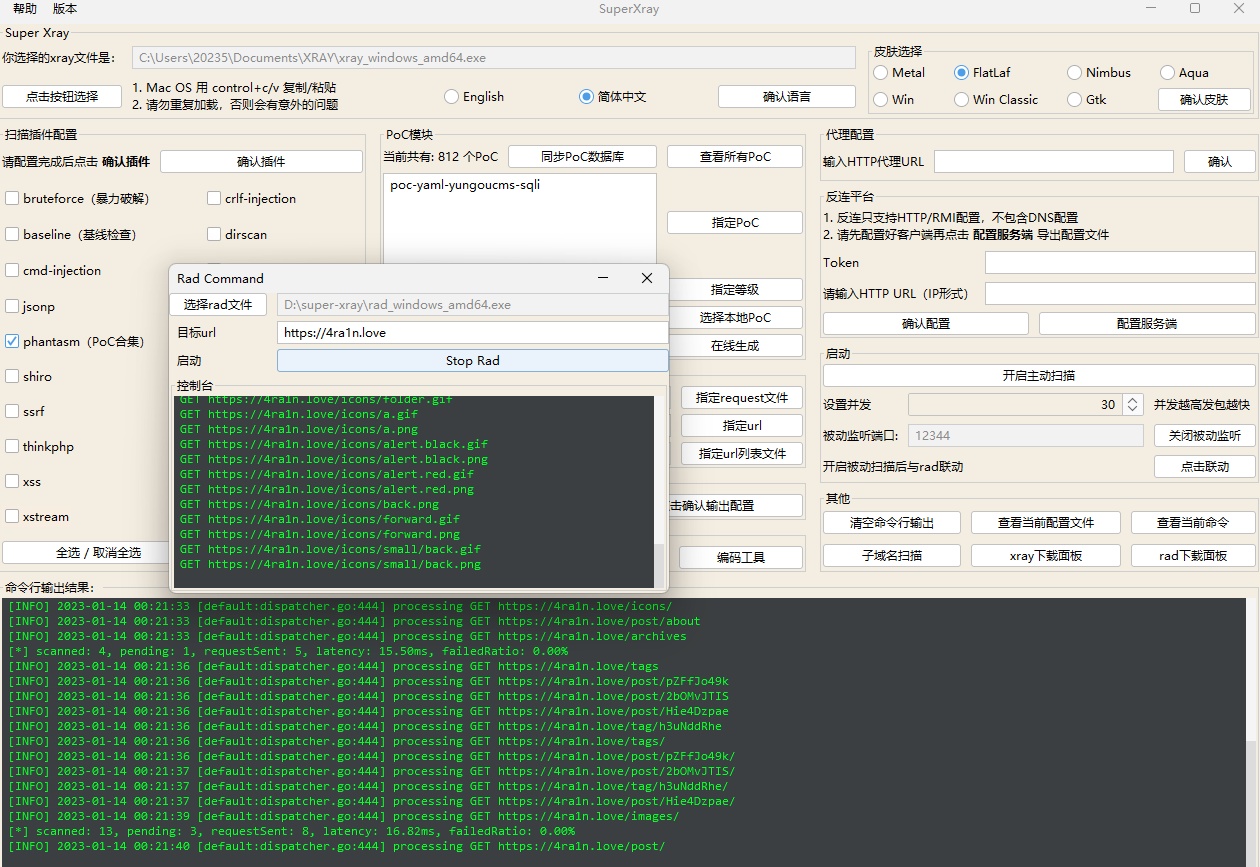
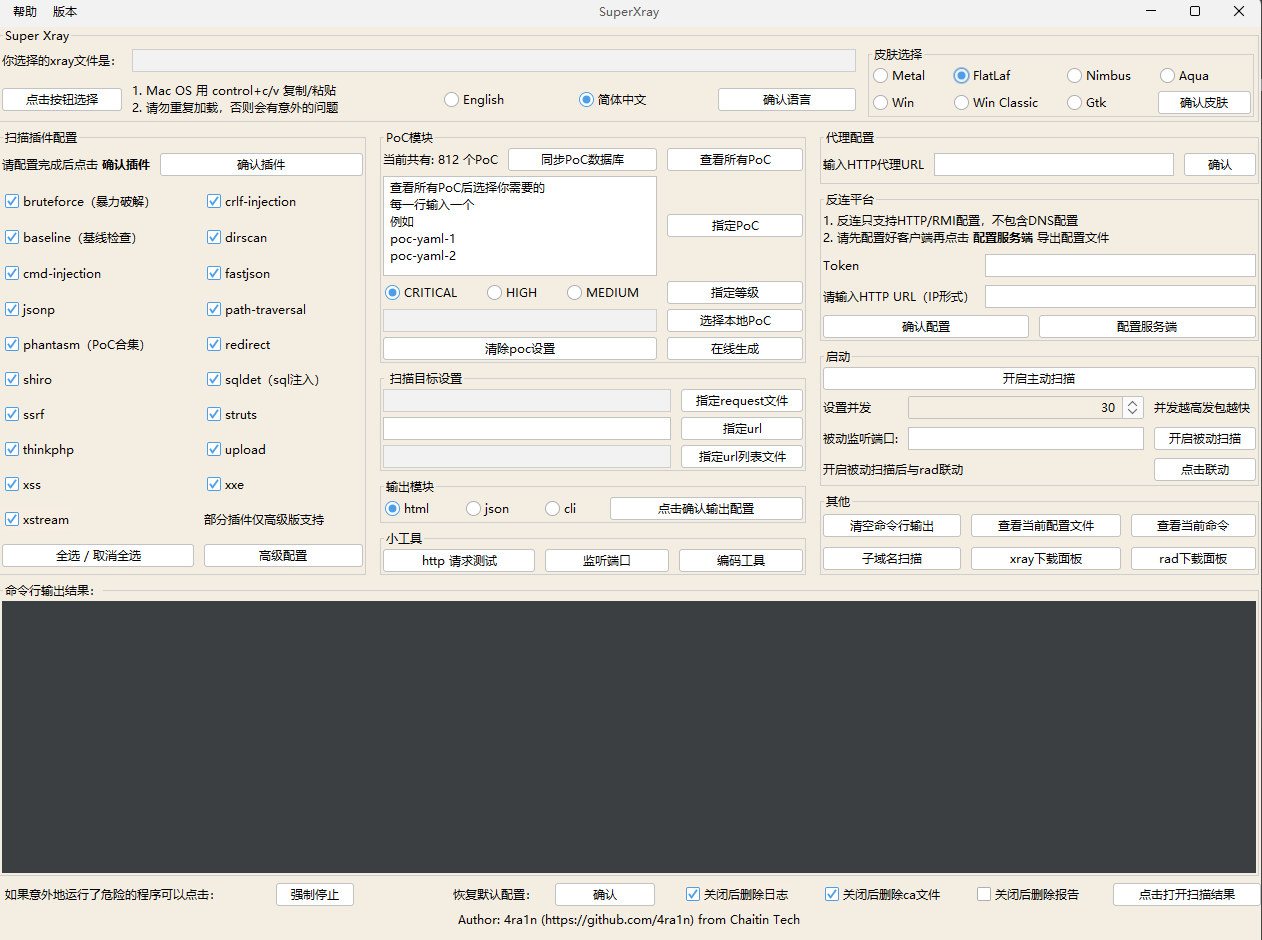
1.4バージョンではダークテーマに完全対応します:(ライトテーマは絶版)

中国語と英語に対応:
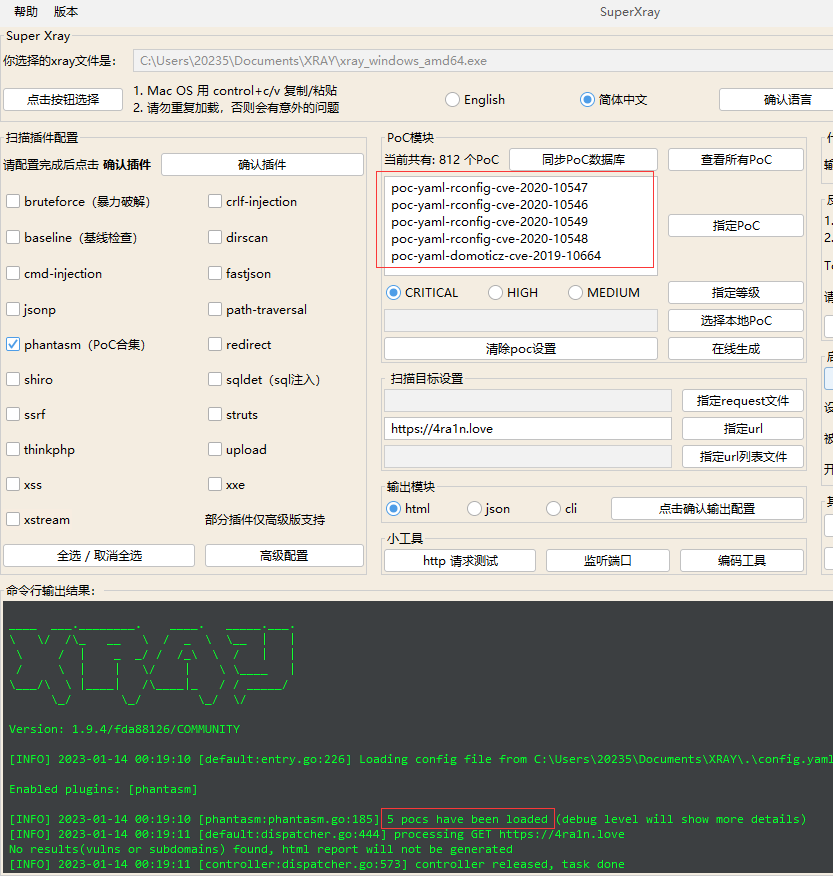
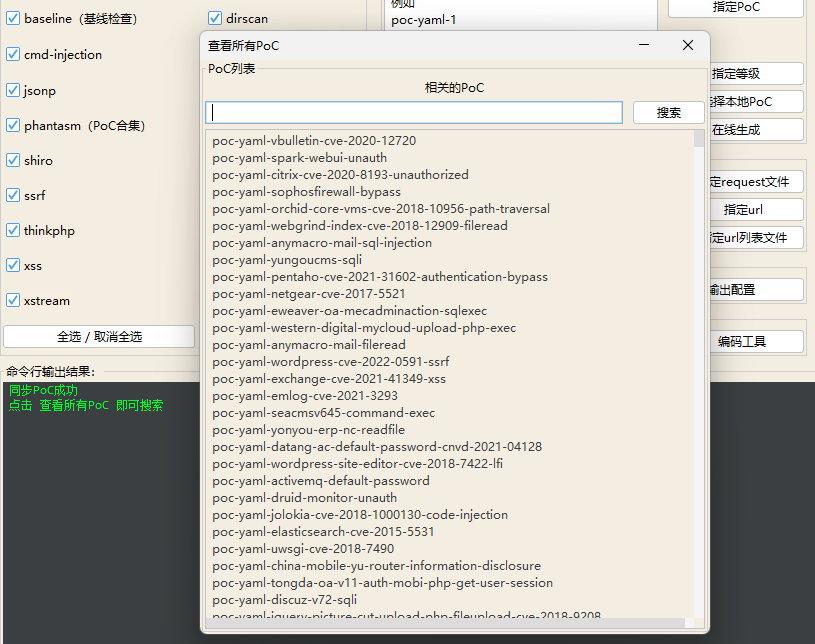
PoCを簡単に検索して実行できます:
ダウンロード

最新版ダウンロード先:Latest Release

複数のPoCを指定

検索後に入力ボックスにコピーします。改行で区切ってください。

radとの連携

0.8バージョン以降、radと連携できます:

注意:先にポートを入力してパッシブスキャンを開始し、その後radを開いて連携してください。
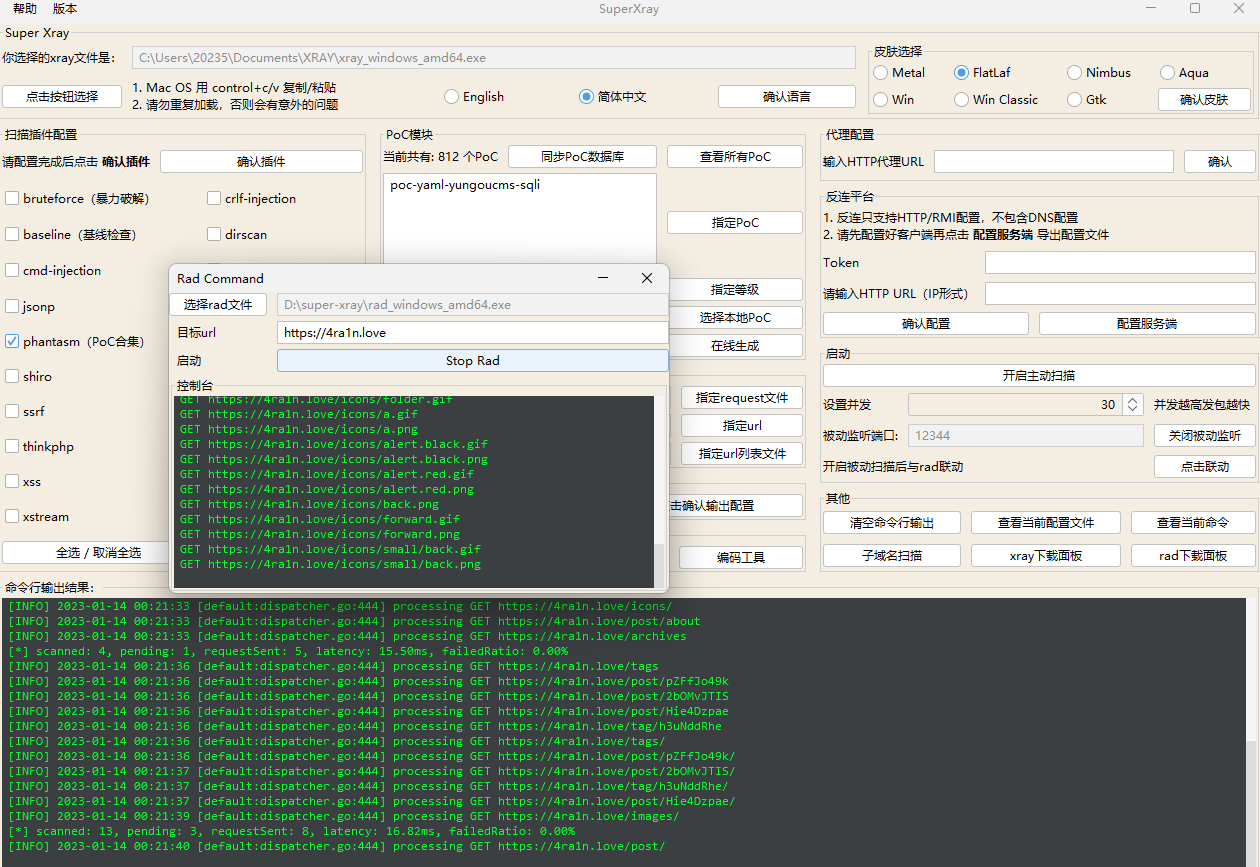
1.6バージョンのSuperXrayではRAD連携部分が強化され、コマンドテーブル方式でバッチ連携の問題を解決しました。

詳細は1.6バージョンのリリースドキュメントを参照してください。

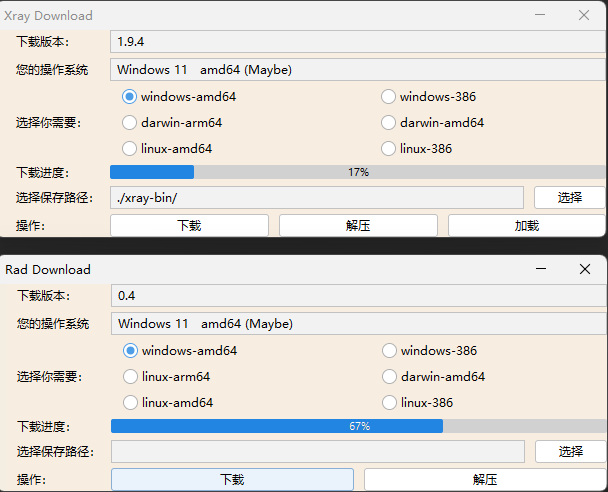
ダウンロードパネル

1.0バージョン以降、ダウンロードパネルが追加されました

最新版のxrayとradツールをワンクリックでダウンロード:
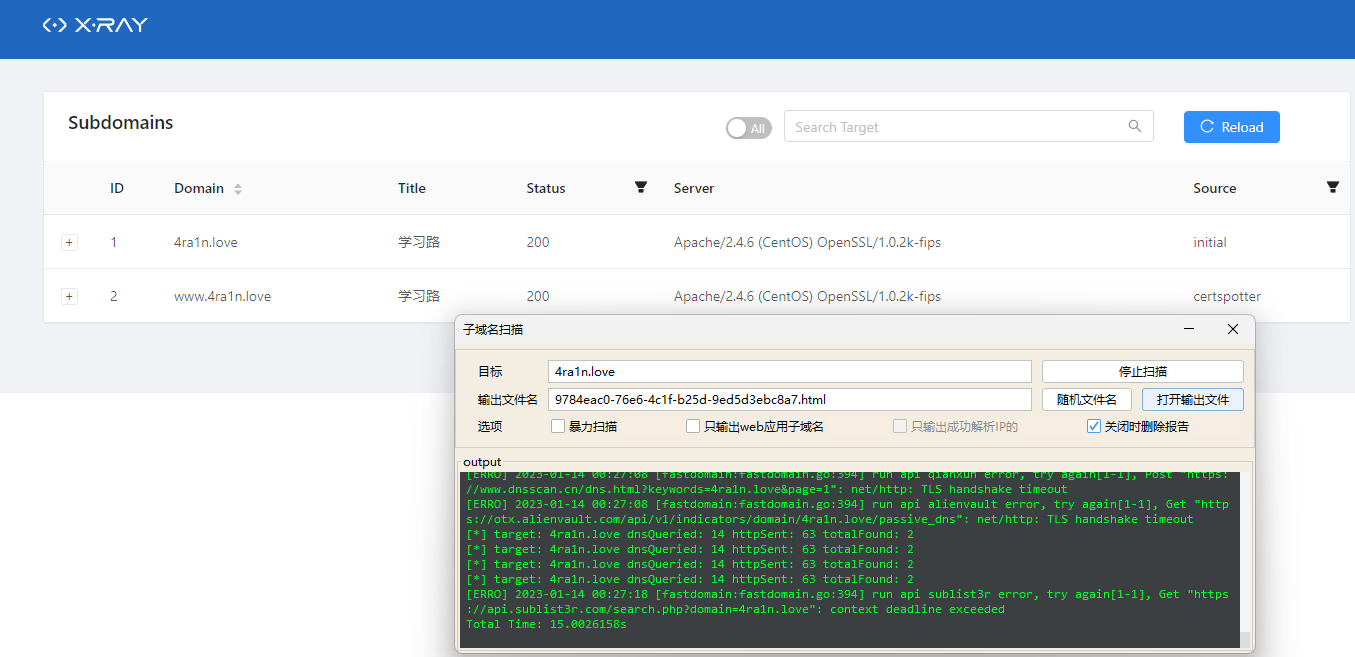
サブドメインスキャン

1.0バージョン以降、サブドメインスキャンをサポートしていますが、アドバンスト版でのみ使用可能です。

(テストではxrayアドバンスト版のサブドメインスキャン機能の効果は良好でした)
リバース接続プラットフォーム

  1. クライアントのリバース接続プラットフォームを設定したら、サービス側を設定をクリックします
  2. データベースファイル名を任意に入力します
  3. トークンパスワードを任意に入力します
  4. IPを変更せず、リスニングポートを入力します
  5. 設定ファイルをエクスポートしてreverse/config.yamlを取得します
  6. xrayとこのファイルをサーバー側にコピーします
  7. サーバー側で./xray reverseを実行してリバース接続プラットフォームを起動します
  8. リバース接続プラットフォームに、対応するtokenとhttp urlを入力します(IP形式で、例:http://1.1.1.1:8080)
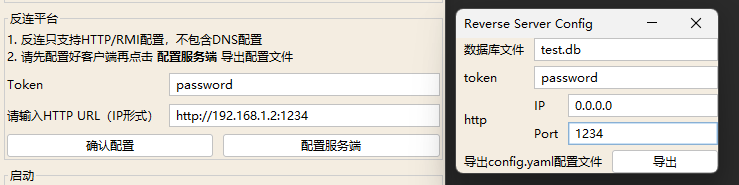
  9. アクティブスキャンまたはパッシブスキャンを開始します

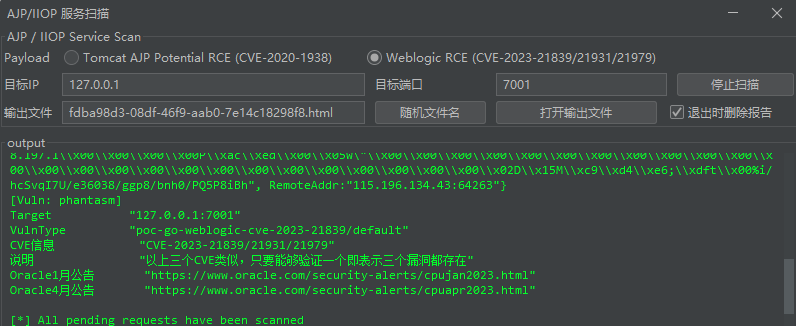
サービススキャン

Tomcat AJPや一部のWeblogic IIOPの脆弱性スキャンをサポートしています
メニュー

ヘルプとサポート

バージョン確認: Github APIを使用してバージョンを問い合わせるため、遅延が発生する可能性があります
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    402
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →