
 416rehman/deepzero
眠っている間にゼロデイを発見。DeepZeroは、AIエージェントを用いてネイティブに数千のWindowsカーネルドライバをパース、逆コンパイル、解析し、悪用可能なIOCTLを特定する自動化された脆弱性調査フレームワークです。


自動化された脆弱性リサーチパイプラインエンジン
YAMLでパイプラインを定義し、サンプルを並列処理し、中断された実行を再開できます。



 |
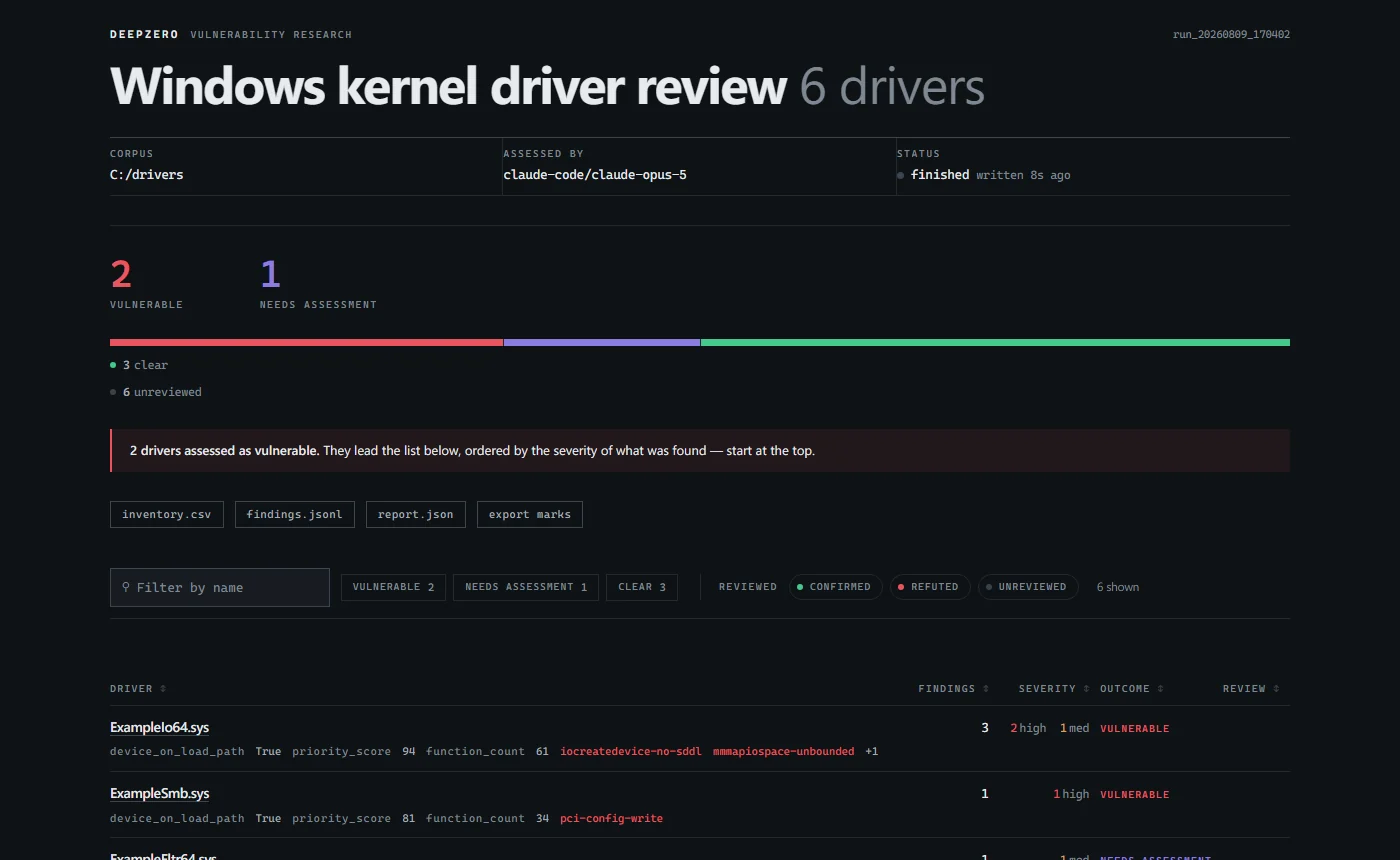 |
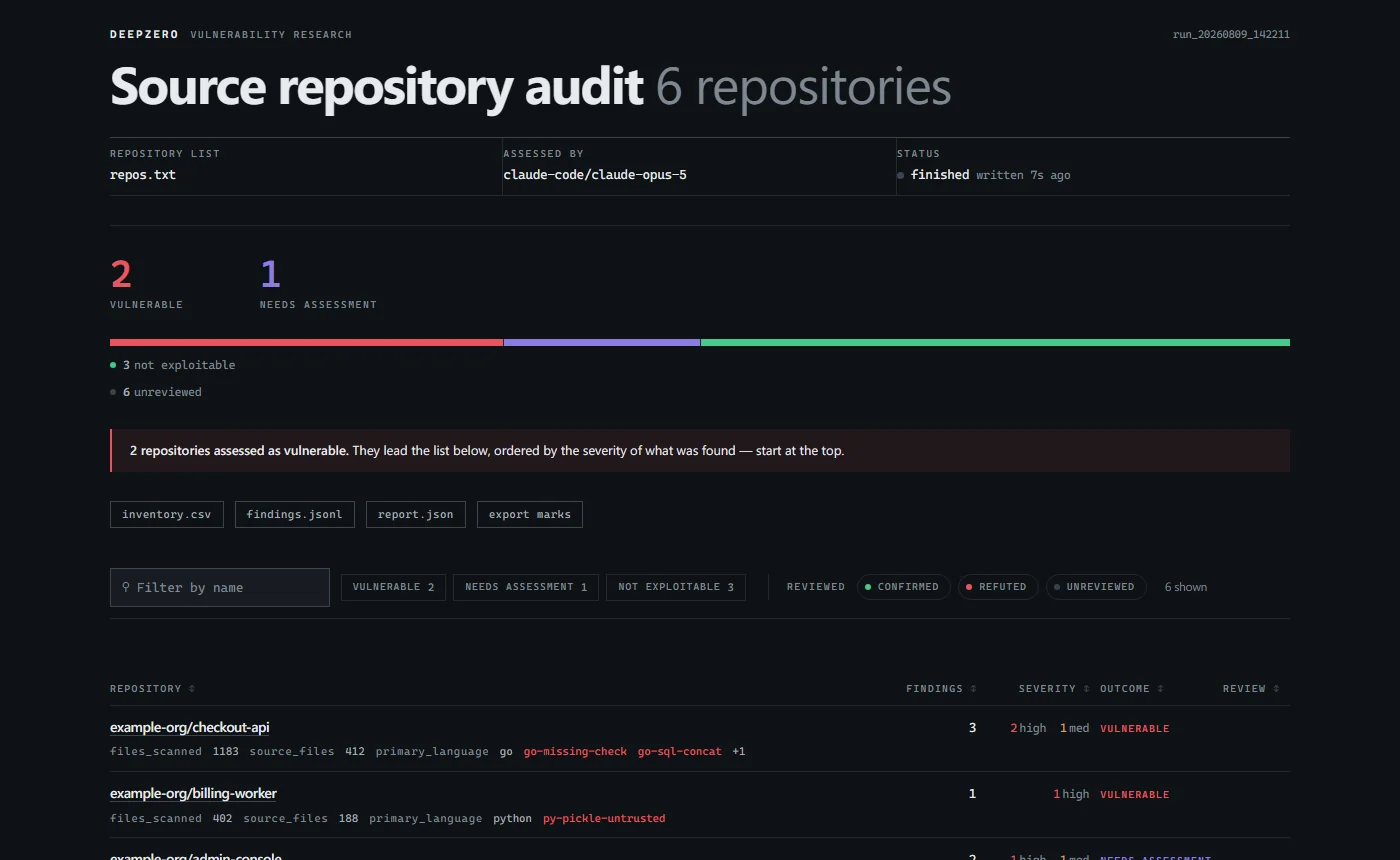
deepzero report で自己完結型のレポートを生成します。アーキテクチャ、パイプライン設定、CLIリファレンス、カスタムプロセッサ。
Python 3.11+ が必要です。デモは同梱のテキストファイルを使用するため、APIキーや外部ツールは不要です。
git clone https://github.com/416rehman/DeepZero.git
cd DeepZero
python -m pip install -e .
deepzero run pipelines/demo/samples -p pipelines/demo/pipeline.yaml
deepzero report -p pipelines/demo/pipeline.yaml --open
これらのコマンドは PowerShell と POSIX シェルで動作します。分離されたインストールを行うには、インストール前に Python 仮想環境を作成して有効化してください。
デモでは 1 つのテキストファイルを保持し、小さい方を除外してレポートを生成します。deepzero run コマンドを繰り返すと、保存された状態から再開できます。期待される結果と設定オプションについては、デモのウォークスルーを参照してください。
2 つのセキュリティパイプラインには、独自のターゲットコーパスと追加ツールが必要です。デモの後、クローンしたリポジトリから続けてください。これらの統合は任意です。
オプションの統合をインストールする
python -m pip install -e ".[full]"
full 追加機能には PE パース、API ベースの LLM、実験的な API サーバーが含まれます。エンジン単体では python -m pip install -e . のみが必要です。
以下のコマンドはクローンしたリポジトリから実行してください。両方のセキュリティパイプラインには PATH 上の Semgrep(python -m pip install semgrep)と LLM バックエンドが必要です。ソース監査には Git も必要です。ドライバパイプラインには Ghidra、そのサポート対象の JDK、およびインストール先を指す GHIDRA_INSTALL_DIR が必要です。これらのツールは DeepZero を実行する環境にインストールしてください。WSL を使用する場合は、その Linux 環境で一貫して行ってください。
環境を設定する
cp .env.example .env
PowerShell では、Copy-Item .env.example .env を使用します。ドライバー分析用に、.env 内で自身の Ghidra パスを設定してください。
両方のセキュリティパイプラインはデフォルトで claude-code を使用し、これは Claude Code CLI のデフォルトモデルを利用します。まずその CLI をインストールし、自身のアカウントでサインインしてください。代わりに API ベースのモデルを使用するには、.env にその API キーと DEEPZERO_MODEL を設定するか、-m を渡します(例: -m openai/gpt-4o)。
# kernel drivers on disk
deepzero run ./drivers -p pipelines/loldrivers/pipeline.yaml --preflight

# or source code, from a manifest of repositories or a directory of checkouts
deepzero run repos.txt -p pipelines/source_audit/pipeline.yaml --preflight
./drivers をドライバーコーパスに置き換えるか、ソース監査用に1行1リポジトリURLを記載した repos.txt を作成してください。これらは入力例であり、どちらもリポジトリには含まれていません。開始前にツールとパイプラインの前提条件を確認してください: deepzero validate pipelines/loldrivers/pipeline.yaml(または pipelines/source_audit/pipeline.yaml)。
--preflight は処理開始前に LLM バックエンドをチェックします。
deepzero report -p loldrivers --open
deepzero runs は work/ 配下、または --work-dir で指定した別のディレクトリにある実行を一覧表示します。引数なしの場合、deepzero report は work/ 配下の唯一の実行を使用するか、複数存在する場合は選択を促します。スクリプト内で実行を選択するには --work-dir を使用してください。セキュリティパイプラインについては、完全なセットアップガイド と パイプラインの前提条件 に従ってください。オプションの統合には、それぞれ独自の依存関係と設定が必要です。
バグの報告や変更の提案は、イシュートラッカー で行ってください。
src/deepzero/
├── cli.py               # click command group (run, report, runs, status, validate, ...)
├── api/                 # REST API (starlette)
├── engine/              # orchestration, state persistence, pipeline execution
└── stages/              # built-in processors (map, reduce, ingest)

processors/              # external processors (shipped as examples)
├── ghidra_decompile/    # ghidra headless decompiler (MapProcessor)
├── git_ingest/          # git repository discovery and cloning (IngestProcessor)
├── loldrivers_filter/   # loldrivers.io hash exclusion filter (MapProcessor)
├── pe_ingest/           # PE header parser and driver metadata extractor (IngestProcessor)
└── semgrep_scanner/     # semgrep batch scanner (BulkMapProcessor)

pipelines/
├── demo/                # local first run with harmless text files; no API keys
│   ├── pipeline.yaml
│   └── samples/
├── loldrivers/          # BYOVD kernel driver vulnerability research pipeline
│   ├── pipeline.yaml
│   ├── assessment.j2    # LLM prompt template
│   └── rules/           # semgrep rules
└── source_audit/        # source code audit over git repositories
    ├── pipeline.yaml
    ├── assessment.j2    # LLM prompt template
    └── rules/           # 136 semgrep rules across eight languages

docs/                    # Jekyll-based GitHub Pages documentation
tests/                   # pytest suite
CI は Linux 上で Python 3.11~3.14、Windows 上で Python 3.12 をテストします。また、リンティング、セキュリティ、実際の Ghidra インストール、クリーンな wheel インストールもチェックします。
送信する前にリンティングとセキュリティチェックを実行してください:
ruff check . && ruff format --check . && bandit -ll -ii -c pyproject.toml -r .
プルリクエストを送信する前に、コントリビューションガイド と 行動規範 を参照してください。
DeepZero は MIT License の下で公開されています。






