Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-26134-POC — マルチスレッドのバッチスキャナで、ターゲットURLリストからConfluence OGNLインジェクション(CVE-2022-26134)の脆弱性を検出します。 | Kitploit
ツール/GitHubGitHub/404fu/cve-2022-26134-poc
脆弱性スキャナーエクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHub404fu/cve-2022-26134-poc

CVE-2022-26134-POC

マルチスレッドのバッチスキャナで、ターゲットURLリストからConfluence OGNLインジェクション(CVE-2022-26134)の脆弱性を検出します。

リポジトリを見る
112年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

説明:

これは、マルチスレッドを使用したConfluence OGNLインジェクション脆弱性(CVE-2022-26134)の一括検出をサポートするスクリプトツールです

使い方:

  • url.txtファイル内のターゲットアドレス

image

効果:

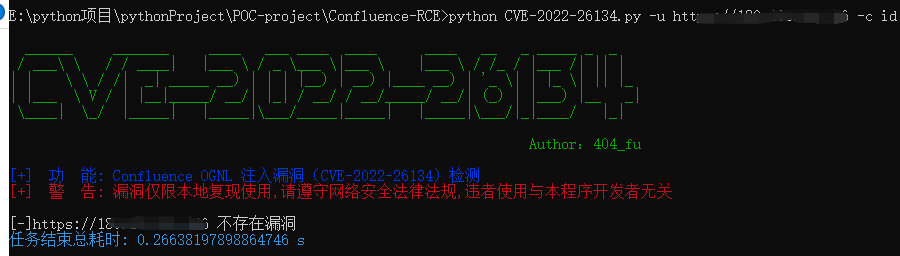
  1. 単一ターゲットの検出 image

  2. 一括検出(検出成功時はコマンドウィンドウに黄色のハイライトエコーが表示されます) image

免責事項:

このツールは学習目的のみに使用されます。ネットワークセキュリティ関連の法律および規制を遵守してください。違法使用による責任は開発者には一切ありません!!

ツールをダウンロード