

Dokuwiki(オープンソースWikiエンジン)でindexmenuプラグインのバージョンv2024-01-05が使用され有効になっている場合、クロスサイトスクリプティング(XSS)の脆弱性が存在します。悪意のある攻撃者は、例えば新しいページの作成時や既存ページの編集時にXSSペイロードを入力することで、Dokuwiki上でXSSを引き起こすことができます。このXSSは(Dokuwikiの設計上).txtファイルに保存され、保存型XSSとなります。
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-42758
脆弱なDokuwikiページ: doku.php?id=[page_name]
脆弱性ペイロード:

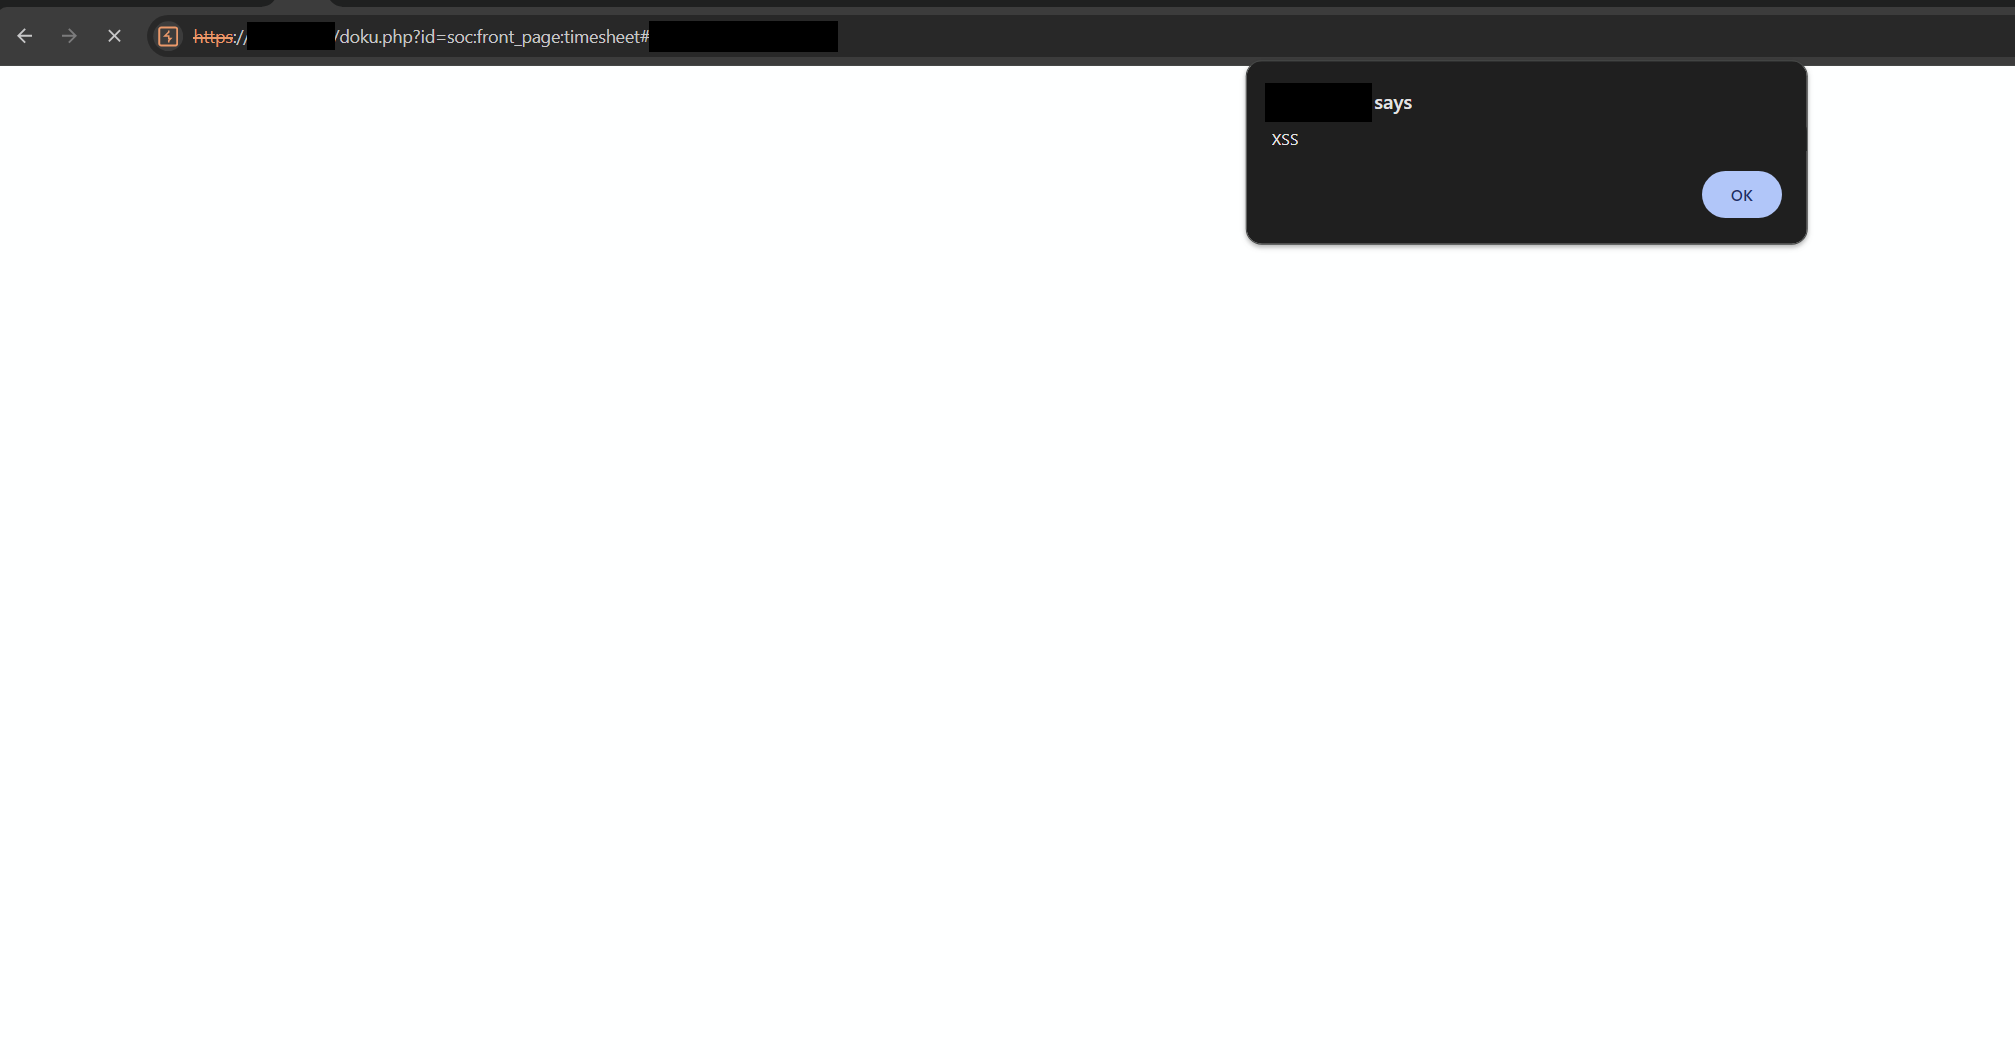
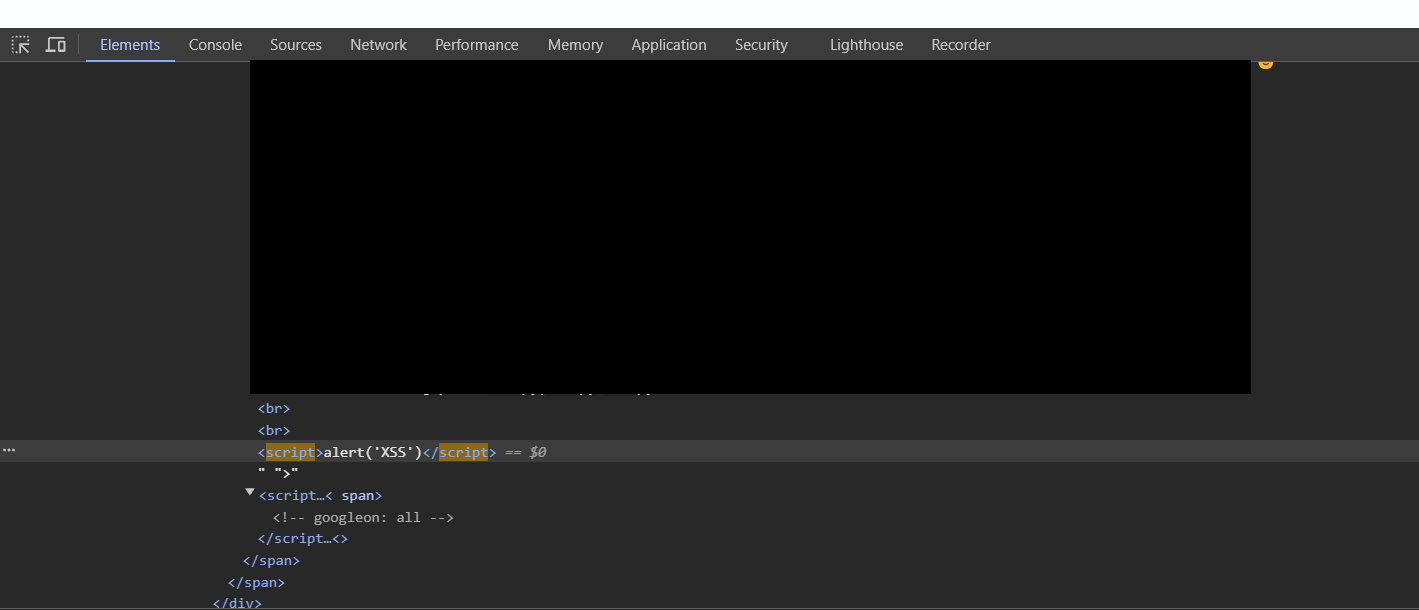
Antun Matija Kriskovic氏により2024年7月に発見されました。

