

自動化されたペネトレーションテスト&攻撃対象領域管理プラットフォーム。偵察、スキャン、エクスプロイト、レポート — 600以上のエクスプロイト、90以上のインテグレーション、10,000以上の検出。


[製品] [攻撃面管理] [Sn1perについて] [ニュース] [お問い合わせ] [デモ] [価格] [ショップ]
偵察、スキャン、エクスプロイト、レポート作成を単一のワークスペースで — ソロのペンテスターでも、グローバルなSOCでも。
Sn1per Professional 2026が登場
v10.0以来の最大のリリース — Dockerファーストの展開、Bootstrap 5 / Tabler UI、ワークスペースナビゲーター、CSV / Excel / PDFエクスポート対応のワークスペース+ホストレポート、JSON API v1.0、13のパネルを備えたオフキャンバスクイックコマンドサイドバー、そしてReverseAPK、MassPwn、Threat Intel、Nessus、Burp向けの拡張モジュール。
Sn1perは、偵察、脆弱性スキャン、エクスプロイト、レポート作成を単一のワークスペースに統合するオフェンシブセキュリティプラットフォームです。2015年からペンテスターによって開発され、3つのエディションで提供されています。このリポジトリの無料のCommunity Edition(ソースコード公開、カスタムEULA — LICENSE.mdを参照)、個人のオペレーターと小規模チーム向けの有料Professionalエディション、そしてグローバルなSOC向けのEnterpriseエディションです。すべて同じコアスキャンエンジンを搭載しています。
Sn1perは90以上のサードパーティツールをオーケストレーションし、600以上のエクスプロイトと10,000以上の検知を同梱し、世界中の500以上のチームで使用されています。コミュニティによって実戦で鍛えられています。ペンテスターによって、ペンテスターのために作られました。
500+ チーム · 90+ 統合 · 10,000+ 検知 · 600+ エクスプロイト · 2015年から信頼
Sn1perは、オフェンシブセキュリティチームが通常は多数のツールを組み合わせて行う中核的な業務をカバーする単一のプラットフォームとして提供されます:
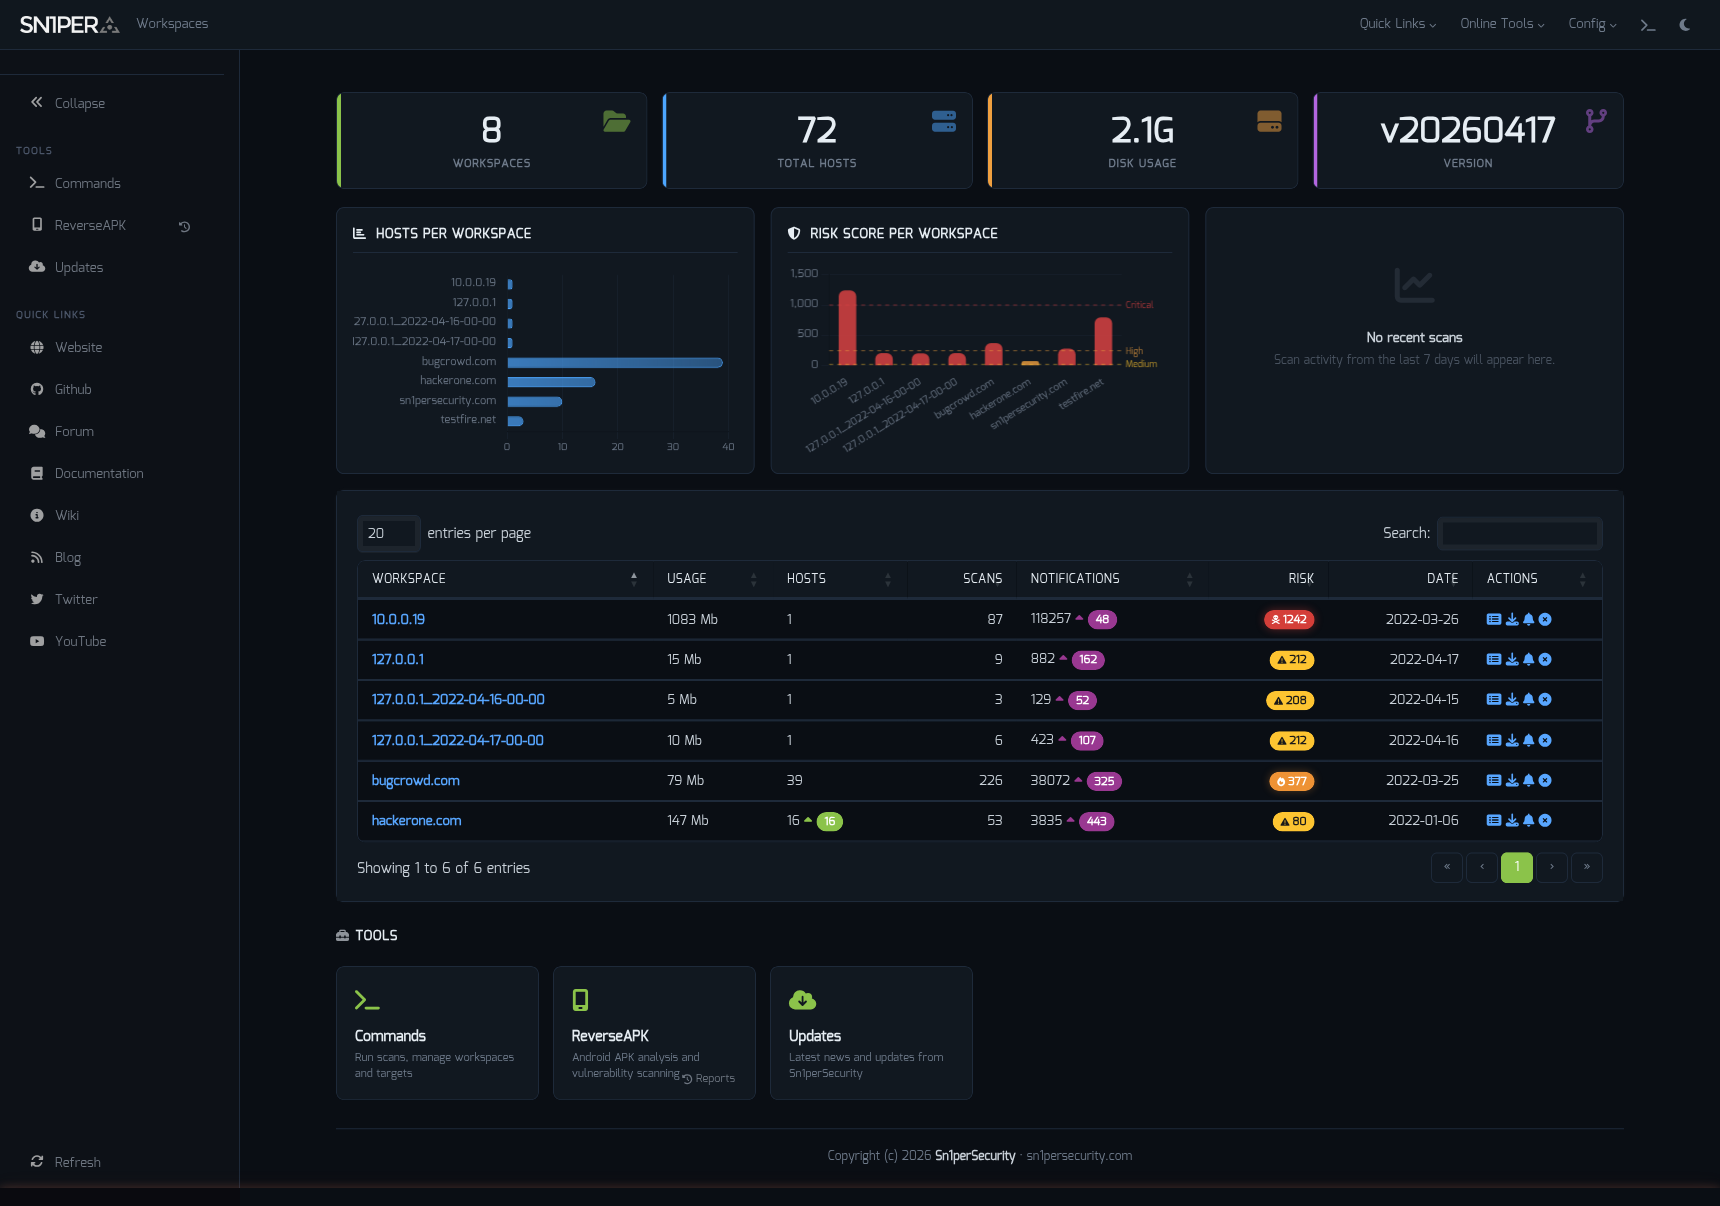
ワークスペースナビゲーター — ホスト、スコープ、エンゲージメント間でコンテキストを切り替えます。
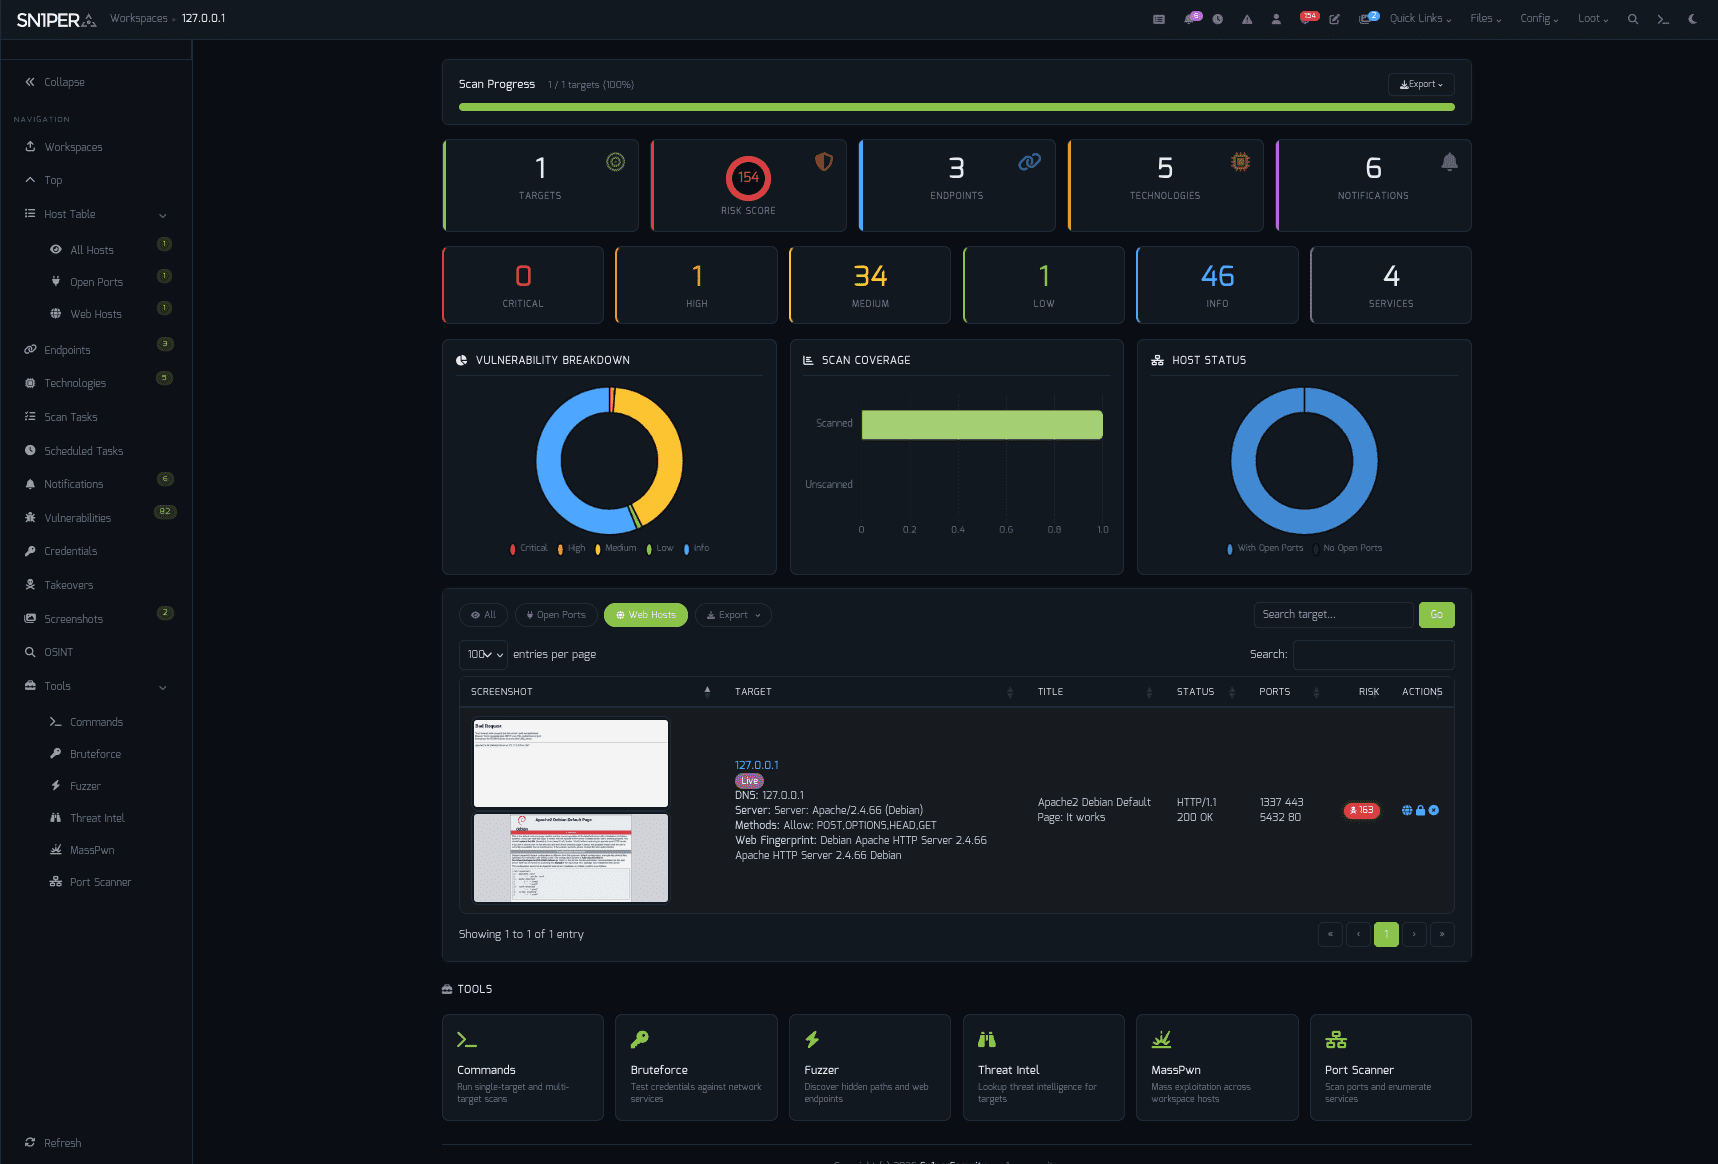
ダッシュボード — スキャンの状況、主要な発見、エクスプロイト可能なアセットを一目で確認。
-v(詳細出力)、-db(デバッグ)、-rr(再開ファイルの削除)「Sn1per Professional 2026はv10.0系以来の最大のリリースです。」
Community Editionは無料で、このリポジトリにあります。ProfessionalおよびEnterpriseエディションには、Web UI、商用統合、メールサポートが追加されます。
| Sn1per Professional | Sn1per Enterprise | |
|---|---|---|
| 価格 | $984 / 年(シートあたり) | 見積もりを依頼 |
| サブスクリプション | 1年 | 1年 |
| — 含まれるもの — | ||
| Web UI | Professional Web UI | Enterprise Web UI |
| スキャンエンジンとUIアップデート | ✓ | ✓ |
| すべてのモジュールと統合 | ✓ | ✓ |
| オンプレミス(セルフホスト) | ✓ | ✓ |
| メールサポート | 1年 | 1年 |
| 速度とスケーラビリティの向上 | — | ✓ |
| 最先端機能 | — | ✓ |
| — 制限と割り当て — | ||
| 最大スキャン数 | 無制限 | 無制限 |
| ワークスペースあたりの最大アセット数 | 30 | 無制限 |
| 最大ワークスペース数 | 5 | 無制限 |
| 総アセット数 | 150 | 500+ |
| ライセンス対象システム | 1 | 1 |
Sn1per Professionalライセンスを購入 → · Enterpriseの見積もりを依頼 →
git clone https://github.com/1N3/Sn1per.git
cd Sn1per
sudo bash install.sh
Sn1perは
/usr/share/sniperにインストールされ、root権限が必要です。確認プロンプトをスキップするにはsudo bash install.sh forceを使用してください。
sudo docker compose up
sudo docker run --privileged -it sn1per-kali-linux /bin/bash
sudo docker compose -f docker-compose-blackarch.yml up
sudo docker run --privileged -it sn1per-blackarch /bin/bash
AWS Marketplaceからサブスクライブ:
sudo bash install.sh
sniper -t example.com -m normal
結果は/usr/share/sniper/loot/<workspace>/に保存されます。その他のモードについては使用方法を参照してください。
[*] NORMAL MODE
sniper -t <TARGET>

[*] NORMAL MODE + OSINT + RECON
sniper -t <TARGET> -o -re

[*] STEALTH MODE + OSINT + RECON
sniper -t <TARGET> -m stealth -o -re

[*] DISCOVER MODE
sniper -t <CIDR> -m discover -w <WORKSPACE_ALIAS>

[*] SCAN ONLY SPECIFIC PORT
sniper -t <TARGET> -m port -p <portnum>

[*] FULLPORTONLY SCAN MODE
sniper -t <TARGET> -fp

[*] WEB MODE - PORT 80 + 443 ONLY!
sniper -t <TARGET> -m web

[*] HTTP WEB PORT MODE
sniper -t <TARGET> -m webporthttp -p <port>

[*] HTTPS WEB PORT MODE
sniper -t <TARGET> -m webporthttps -p <port>

[*] HTTP WEBSCAN MODE
sniper -t <TARGET> -m webscan

[*] ENABLE BRUTEFORCE
sniper -t <TARGET> -b

[*] AIRSTRIKE MODE
sniper -f targets.txt -m airstrike

