 1n3/attacksurfacemanagement
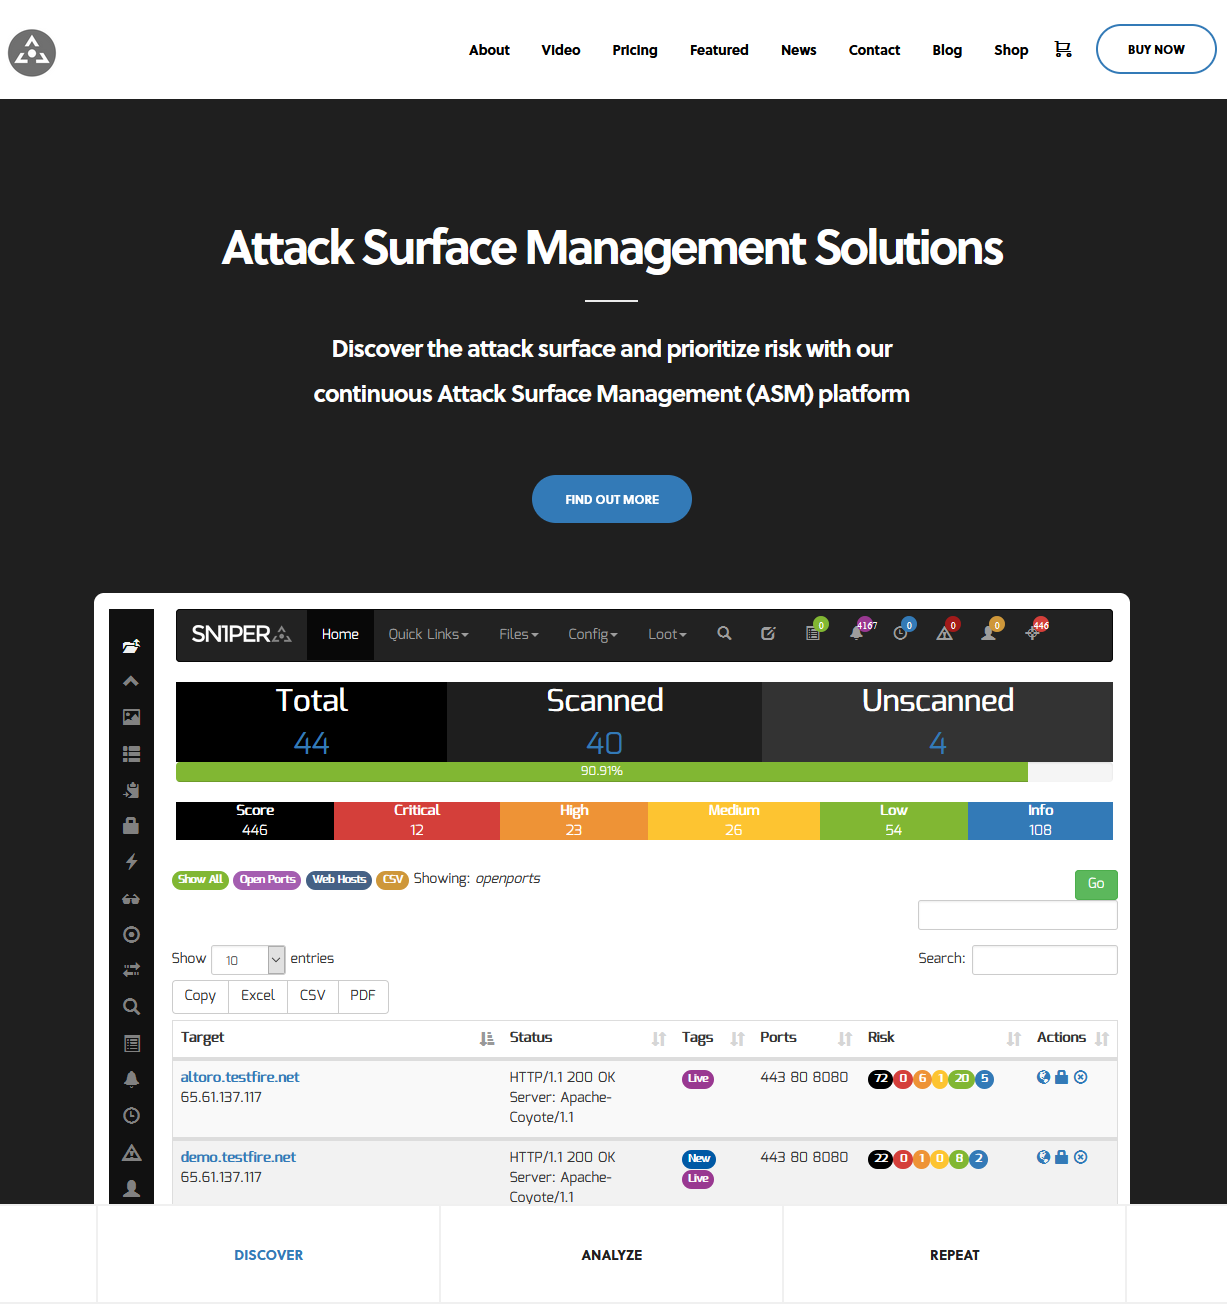
継続的な攻撃対象領域管理(ASM)プラットフォーム - Sn1per Professional で攻撃対象領域を発見し、リスクに優先順位を付けましょう #pentest #redteam #bugbounty



継続的な攻撃表面管理(ASM)プラットフォームであるSn1per Professionalを使用して、攻撃表面を発見し、リスクを優先順位付けします。詳細については、https://sn1persecurity.com をご覧ください。
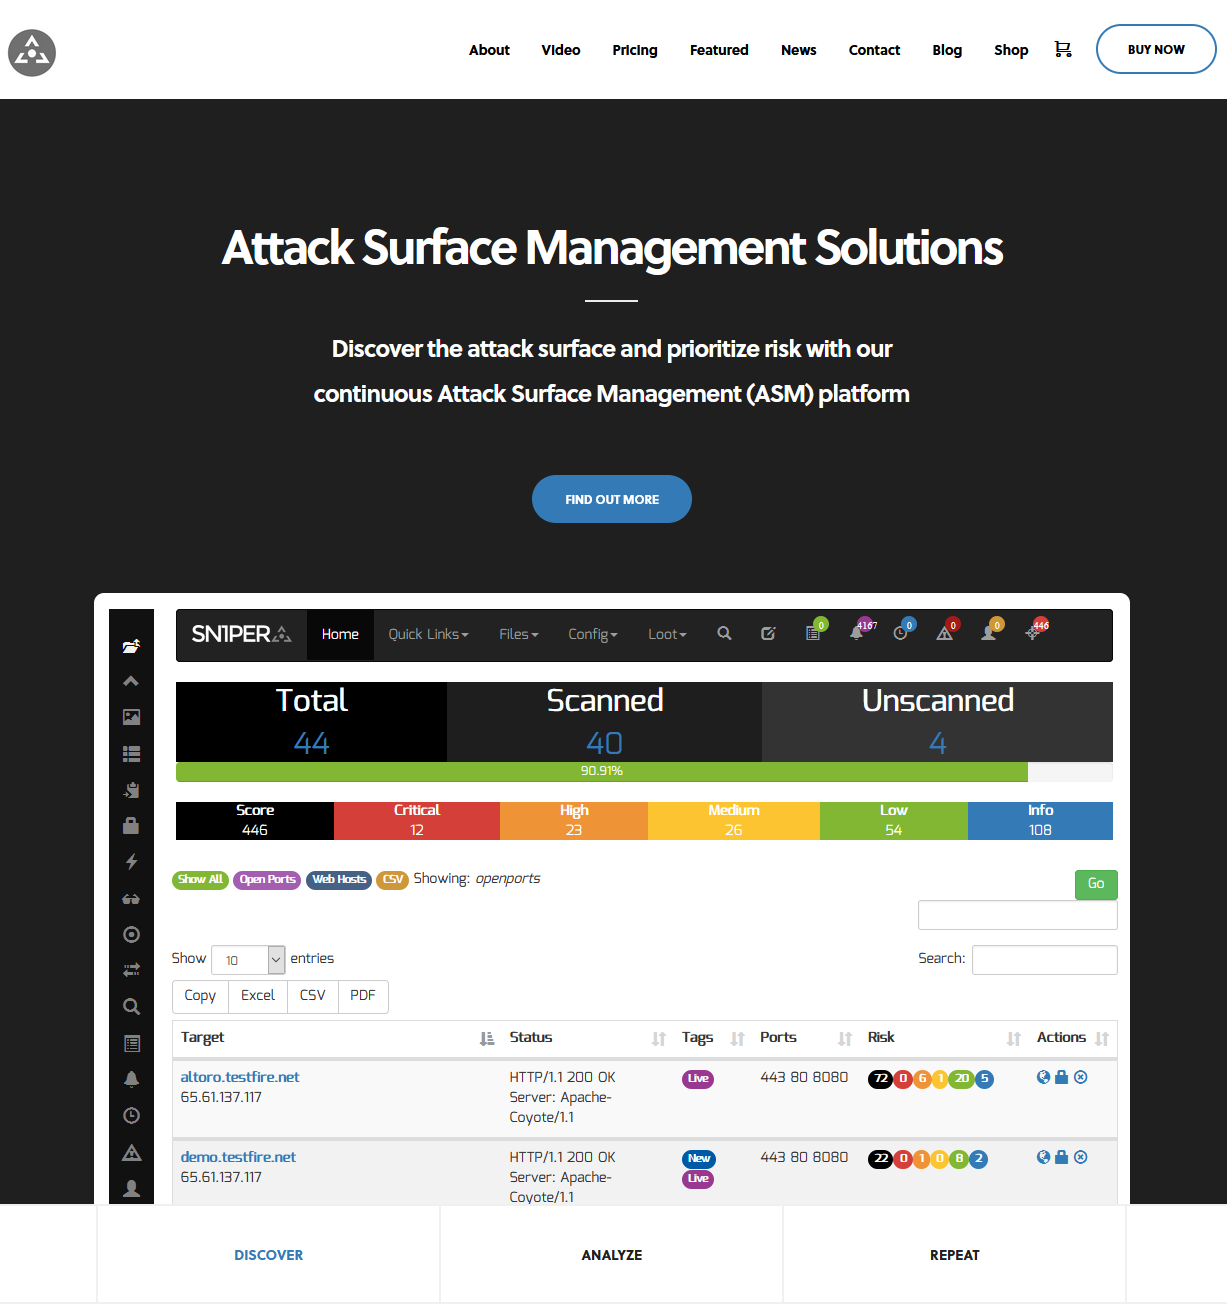
IPアドレス、ドメイン名、オープンポート、HTTPヘッダーなどの攻撃表面を簡単に発見します。
最新のハッキングおよびオープンソースのセキュリティツールを使用して、脆弱性の発見と倫理的な悪用を自動化します。
スライドショーウィジェットとサムネイルを使用して、ワークスペース内のすべてのホストに対してビジュアルリコンを実行します。
攻撃表面インベントリ全体のDNS、IP、タイトル、ステータス、サーバーヘッダー、WAF、オープンTCP/UDPポートを検索、並べ替え、フィルタリングします。
自動化されたペネトレーションテスト手法に対する「ブルーチーム」の対応および検出能力を強化します。
複数のメモを1か所に保存およびアクセスして、データ管理と整理に役立てます。
最新の商用およびオープンソースの脆弱性スキャナーを使用して、最新の脆弱性とCVEを迅速にスキャンします。
Burpsuite Professional 2.x、Arachni、Niktoを介してWebアプリケーションスキャンを起動します。
攻撃表面のホストリスト全体と脆弱性レポートをCSV、XLS、またはPDF形式にエクスポートして、すべての攻撃表面データをフィルタリング、並べ替え、表示します。
オンラインドキュメント、メタデータ、メールアドレス、連絡先情報を自動的に収集します。
毎日、毎週、または毎月のスケジュールでスキャンを実行し、変更に対する継続的なカバレッジを実現します。
攻撃表面の発見を自動化し、最新の脆弱性とCVEを簡単にスキャンします。
スキャンとホストステータスの変更、URLとドメインの変更、新たに発見された脆弱性に関する通知を受け取ります。
ドメインハイジャックとテイクオーバーに対して脆弱なすべてのDNSレコードを一覧表示します。
git clone https://github.com/1N3/Sn1per
cd Sn1per
bash install.sh
新しいDockerコンソールから、以下のコマンドを実行します。
Download https://raw.githubusercontent.com/1N3/Sn1per/master/Dockerfile
docker build -t sn1per .
docker run -it sn1per /bin/bash

or

docker pull sn1persecurity/sn1per
docker run -it sn1persecurity/sn1per /bin/bash
[*] NORMAL MODE
sniper -t <TARGET>

[*] NORMAL MODE + OSINT + RECON
sniper -t <TARGET> -o -re

[*] STEALTH MODE + OSINT + RECON
sniper -t <TARGET> -m stealth -o -re

[*] DISCOVER MODE
sniper -t <CIDR> -m discover -w <WORSPACE_ALIAS>

[*] SCAN ONLY SPECIFIC PORT
sniper -t <TARGET> -m port -p <portnum>

[*] FULLPORTONLY SCAN MODE
sniper -t <TARGET> -fp

[*] WEB MODE - PORT 80 + 443 ONLY!
sniper -t <TARGET> -m web

[*] HTTP WEB PORT MODE
sniper -t <TARGET> -m webporthttp -p <port>

[*] HTTPS WEB PORT MODE
sniper -t <TARGET> -m webporthttps -p <port>

[*] HTTP WEBSCAN MODE
sniper -t <TARGET> -m webscan

[*] ENABLE BRUTEFORCE
sniper -t <TARGET> -b

[*] AIRSTRIKE MODE
sniper -f targets.txt -m airstrike

[*] NUKE MODE WITH TARGET LIST, BRUTEFORCE ENABLED, FULLPORTSCAN ENABLED, OSINT ENABLED, RECON ENABLED, WORKSPACE & LOOT ENABLED
sniper -f targets.txt -m nuke -w <WORKSPACE_ALIAS>

[*] MASS PORT SCAN MODE
sniper -f targets.txt -m massportscan

[*] MASS WEB SCAN MODE
sniper -f targets.txt -m massweb

[*] MASS WEBSCAN SCAN MODE
sniper -f targets.txt -m masswebscan

[*] MASS VULN SCAN MODE
sniper -f targets.txt -m massvulnscan

[*] PORT SCAN MODE
sniper -t <TARGET> -m port -p <PORT_NUM>

[*] LIST WORKSPACES
sniper --list

[*] DELETE WORKSPACE
sniper -w <WORKSPACE_ALIAS> -d

[*] DELETE HOST FROM WORKSPACE
sniper -w <WORKSPACE_ALIAS> -t <TARGET> -dh

[*] GET SNIPER SCAN STATUS
sniper --status

[*] LOOT REIMPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --reimport

[*] LOOT REIMPORTALL FUNCTION
sniper -w <WORKSPACE_ALIAS> --reimportall

[*] LOOT REIMPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --reload

[*] LOOT EXPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --export

[*] SCHEDULED SCANS
sniper -w <WORKSPACE_ALIAS> -s daily|weekly|monthly

[*] USE A CUSTOM CONFIG
sniper -c /path/to/sniper.conf -t <TARGET> -w <WORKSPACE_ALIAS>

[*] UPDATE SNIPER
sniper -u|--update
./sn1per /full/path/to/targets.txt airstrike を実行してスキャンを開始します。./sniper /pentest/loot/targets.txt nuke本ソフトウェアは、クレジットが作成者(@xer0dayz @Sn1perSecurity)に提供され、名称が変更されず、商用利用や再販・リブランドされないことを条件として、自由に配布および使用できます。コードの一部を販売目的で配布することは固く禁じられています。
