CVE-2024-2997 スキャナー


概要
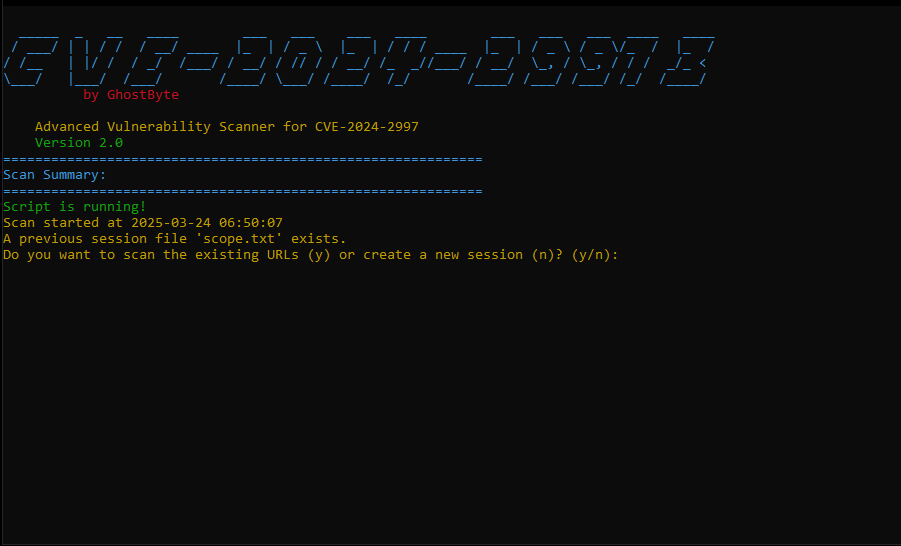
CVE-2024-2997 スキャナーは、Webアプリケーションのコマンドインジェクション脆弱性を検出するために設計された高度な脆弱性スキャナーです。このツールは、セキュリティ専門家がアプリケーションの潜在的なセキュリティリスクを特定するのに役立ちます。
免責事項
このツールは教育目的のみで使用してください。許可を得たアプリケーション、または自分が所有するアプリケーションに対してのみ使用してください。作者は、このツールの誤用や損害について一切の責任を負いません。
機能
- 高性能スキャン: マルチスレッド(最大20スレッド)を使用した高速スキャン
- 包括的なURL生成: 潜在的な脆弱性URLを幅広く生成
- リアルタイム進捗追跡: 動的なプログレスバーでスキャン進捗を表示
- 詳細なレポート: スキャン結果のテキストレポートとHTMLレポートを生成
- 脆弱性分類: 信頼度レベル(低、中、高、重大)に応じて結果を分類
- スマート検出: CVE-2024-2997および類似の脆弱性を識別
- バッチ処理: システム過負荷を防ぐためにURLをバッチで処理
- カスタマイズ可能な設定: スレッド数、タイムアウト、遅延、バッチサイズを調整可能
- ダークテーマのHTMLレポート: 詳細な脆弱性情報を含むプロフェッショナルでモダンなレポート
- セッション管理: スキャンセッションの保存と再開が可能
インストール
- リポジトリをクローンします:
git clone https://github.com/0xUho/CVE-2024-2997.git
cd CVE-2024-2997
- コマンドラインオプションを指定してスクリプトを実行します:
python CVE-2024-2997.py -u http://example.com -v
- または、対話的に実行し、画面の指示に従います:
python CVE-2024-2997.py
コマンドラインオプション
スキャナーは以下のコマンドラインオプションをサポートしています:
| オプション | 説明 |
|---|
-u, --url | スキャンするベースURL |
-p, --proxy | プロキシURL(例:http://127.0.0.1:8080) |
-v, --verbose | 詳細モードを有効にする |
-o, --output | 脆弱性URLの出力ファイル(デフォルト:sus.txt) |
-d, --details | 脆弱性詳細の出力ファイル(デフォルト:vulnerable_details.txt) |
-s, --scan-delay | スキャン遅延(秒)(デフォルト:0.1) |
-t, --threads | 使用するスレッド数(デフォルト:20) |
-r, --resume | 既存のscope.txtからスキャンを再開 |
--timeout | リクエストタイムアウト(秒)(デフォルト:5) |
--user-agent | カスタムUser-Agent文字列 |
--batch-size | 各バッチでスキャンするURL数(デフォルト:50) |
動作の仕組み
- スクリプトはASCIIアートのバナーを表示し、スキャンプロセスを開始します。
- 以前のセッションファイル
scope.txt が存在するか確認します:
- 存在する場合、ユーザーは前回のセッションのURLを引き続きスキャンするか、新しいセッションを開始するかを選択できます。
- 存在しない場合、新しいセッションが開始されます。
- ユーザーがベースURLを入力します(またはコマンドラインで指定します)。
- スクリプトはベースURLに基づいて幅広いURLを生成します。これには以下が含まれます:
- 管理パス
- APIエンドポイント
- 認証パス
- コンテンツ管理パス
- 一般的なCMSパス
- 既知の脆弱性パス
- スキャンが開始され、リアルタイムのプログレスバーが完了状況を示します。
- スクリプトは各URLをコマンドインジェクション脆弱性についてスキャンし、色分けされた形式で結果を表示します:
- 脆弱なURLは赤色で信頼度レベルとともに表示されます。
- 安全なURLは緑色で表示されます(詳細モード有効時)。
- スキャン後、包括的なHTMLレポートが生成されます:
- スキャンサマリー統計
- 信頼度レベルを含む脆弱性詳細
- 脆弱性の重大度を示す視覚的インジケーター
- レスポンシブなダークテーマデザイン
結果の解釈
スキャナーは脆弱性を信頼度レベルで分類します:
- 重大: 複数のペイロードで脆弱性が確認されました
- 高: 脆弱性の強い指標が見つかりました
- 中: 潜在的な脆弱性または類似の問題が検出されました
- 低: さらなる調査が必要な弱い指標
出力ファイル
- sus.txt: 脆弱なURLのリストを含む
- vulnerable_details.txt: 各脆弱性の詳細情報を含む
- report.html: 包括的なスキャン結果を含むインタラクティブなHTMLレポート
- scope.txt: 現在/前回のセッションで生成されたすべてのURLを含む
- response_*.txt: 脆弱性が確認されたエンドポイントからの生のレスポンスを含む(確認済み脆弱性の場合)
コミュニティ
最新情報、サポート、ディスカッションのためにDiscordコミュニティに参加してください:
ライセンス
このプロジェクトはMITライセンスの下でライセンスされています。詳細はLICENSEファイルを参照してください。
 0xuho/cve-2024-2997

