
 0xshe/fuck-cdn
Claude Code向けの自動化されたCDNオリジンIP探索スキル。40以上の優先順位付けされたOSINT手法を実行し、SSLおよびHTTPの挙動を通じて候補を相互検証し、信頼度を評価します。
あらゆる手段を尽くして、CDN の下着を剥ぎ取り、真の IP を見つけ出す。
Claude Code のために作られた自動化 CDN オリジンサーバー追跡スキル(Skill)。対象ドメインを入力すると、優先度に従って 40 種類以上の OSINT 手法を自動実行し、証拠チェーンを構築して最終判定を出力します。
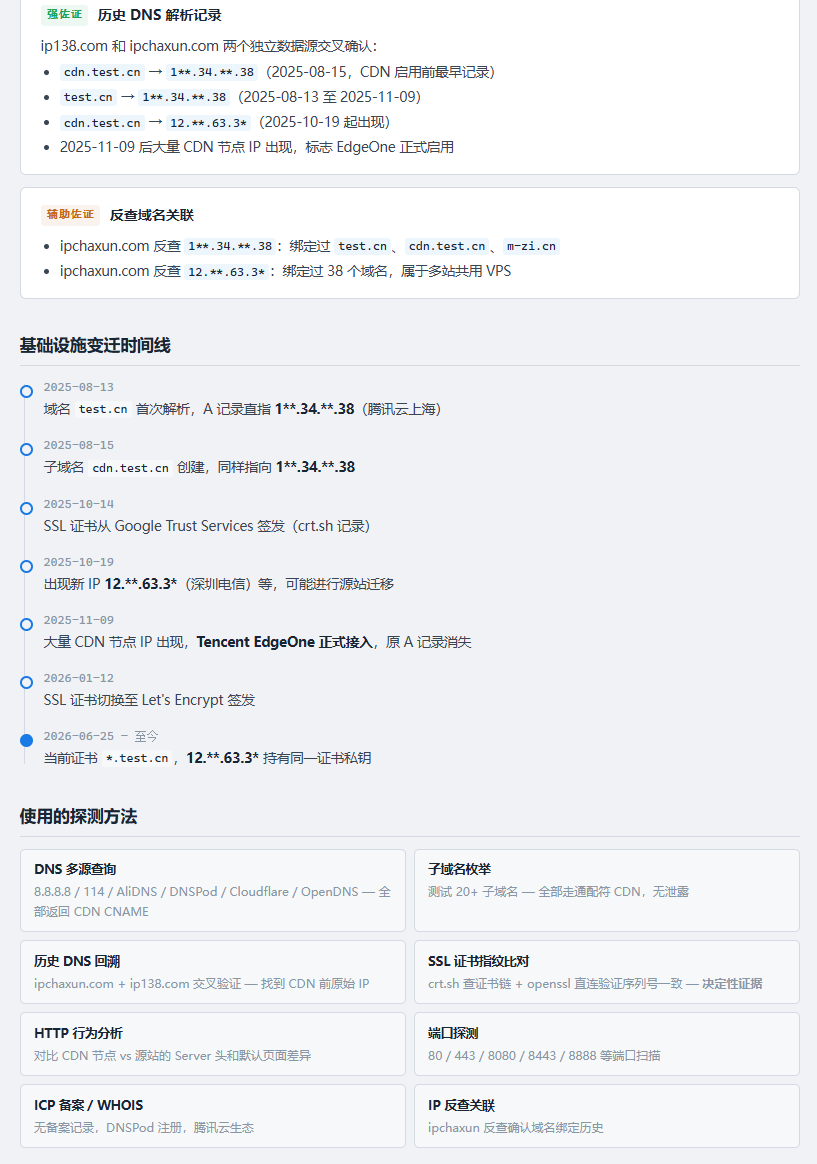
╔══════════════════════════════════════════════════╗
║  真の IP:  103.***.**.32                        ║
║  信頼度:  確定 (95%+)                            ║
║  所在地:  中国広東深圳 · 電信                     ║
║  証拠チェーン:  [S] SSL証明書の完全一致           ║
║          [A] 過去のDNSレコードで確認              ║
║          [A] HTTP挙動の差異で検証                 ║
╚══════════════════════════════════════════════════╝
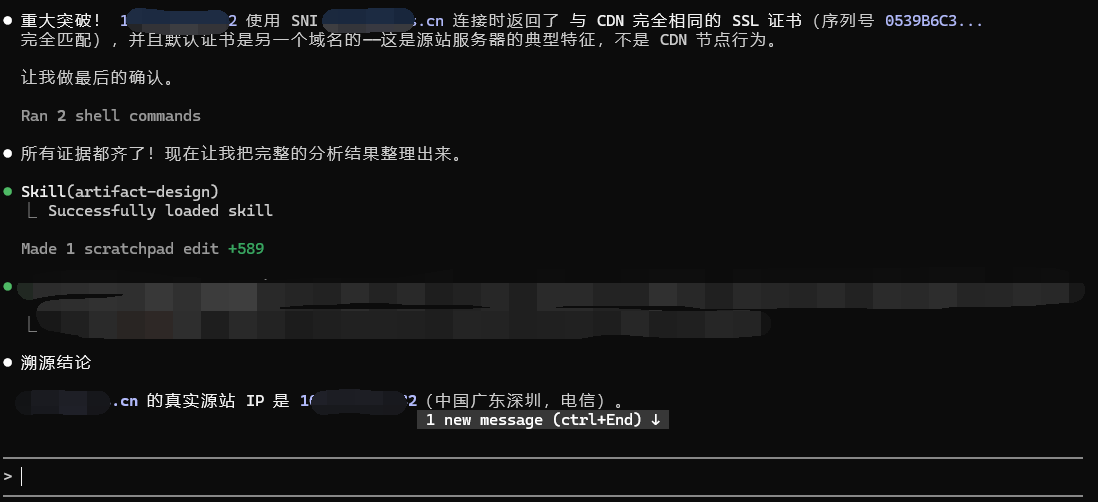
対象がどの CDN の背後に隠れていようと——Cloudflare、Tencent EdgeOne、Alibaba Cloud、AWS CloudFront、Akamai、Fastly、Azure、Imperva、Sucuri、Huawei Cloud、Wangsu、Baidu Cloud、さらにはリストにない未知の CDN であっても——FUCK-CDN はコストの低い順から高い順へと順番に試行します:
| 優先度 | 手法 | Token コスト |
|---|---|---|
| P0 | SPF/MX/TXT レコードの漏洩、IPv6 直接接続、過去の DNS 遡及 | 極めて低い |
| P1 | SSL 証明書シリアル番号の完全照合、サブドメイン列挙、HTTP Server ヘッダーの挙動差異分析 | 中 |
| P2 | Shodan / FOFA / Censys / ZoomEye / Quake / Hunter の空間検索、Favicon Hash、全ポートスキャン | やや高い |
| P3 | メールヘッダー追跡、JS ソースコード監査、同一組織ドメインの関連付け、GA/AdSense ID 逆引き、CDN 固有のバイパス | 高い |
| P4 | 深掘り:Web Archive 考古学、ソースコード設定監査、パッシブインテリジェンス、クラウドベンダーメタデータ、WAF 貫通、時間軸攻撃、ソーシャルエンジニアリング支援、ネットワークトポロジ推論 | 極めて高い |
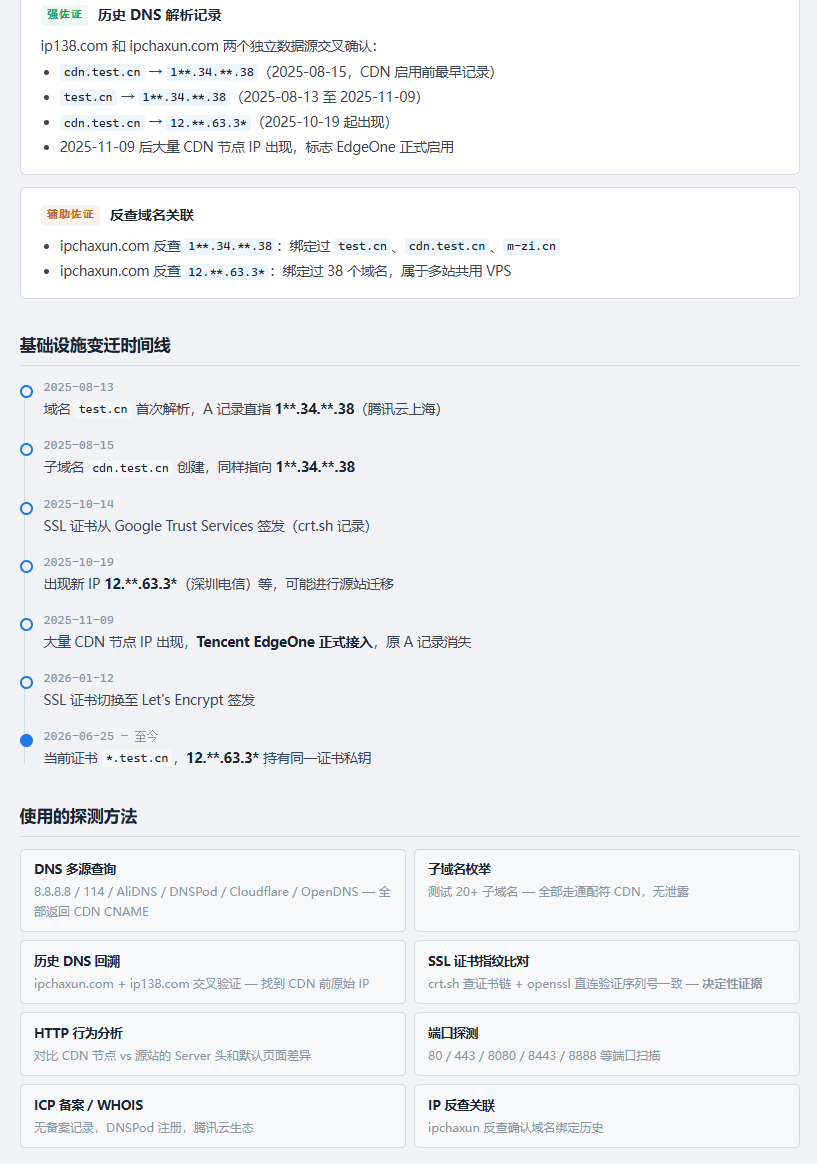
P0 でヒットすれば即終了、Token を 1 つも無駄にしない。 ヒットしなければ次のレベルへ昇格。P0-P3 + CDN 固有/汎用バイパスがすべて失敗したら?P4 があらゆる非正規手段を尽くして最後まで粘ります。候補 IP を見つけると自動的に検証フェーズへ移行——SSL 証明書照合 + HTTP 挙動比較 + IP 逆引き——三重クロス検証で信頼度評価を提示します。
git clone <repo_url> FUCK-CDN
cd FUCK-CDN
claude
クローン後、プロジェクトディレクトリで直接 Claude Code を起動すると、スキルが自動的に読み込まれます。
既に自分のプロジェクトがある場合、スキルファイルをコピーするだけです:
# プロジェクトのルートディレクトリで実行
mkdir -p .claude/skills
curl -o .claude/skills/fuck-cdn.md \
  <repo_raw_url>/.claude/skills/fuck-cdn.md
または手動で:
.claude/skills/fuck-cdn.md をダウンロード.claude/skills/ ディレクトリに配置(なければ新規作成)# ユーザーレベルの skills ディレクトリに配置、全プロジェクトで共有
mkdir -p ~/.claude/skills
cp .claude/skills/fuck-cdn.md ~/.claude/skills/
Claude Code を起動後、/ を入力して利用可能なスキル一覧を表示すると、fuck-cdn が確認できるはずです。
Claude Code で直接呼び出します:
/fuck-cdn example.com
または自然言語で:
example.com の真のIPを調べて
API Key の設定方法は 2 通りあります:
.claude/skills/fuck-cdn.md を開き、上部の API Key 設定エリアに自分の Key を記入します:
SHODAN_API_KEY     = "あなたのKey"
FOFA_EMAIL         = "あなたのメール"
FOFA_API_KEY       = "あなたのKey"
CENSYS_API_ID      = "あなたのID"
CENSYS_API_SECRET  = "あなたのSecret"
SECURITYTRAILS_KEY = "あなたのKey"
ZOOMEYE_API_KEY    = "あなたのKey"
QUAKE_API_KEY      = "あなたのKey"
HUNTER_API_KEY     = "あなたのKey"
VIRUSTOTAL_KEY     = "あなたのKey"
記入後は毎回の呼び出しで自動的に使用され、再入力は不要です。
セキュリティ上の注意:プロジェクトが公開リポジトリの場合、Key を含む skill ファイルをコミットしないでください。
.claude/skills/fuck-cdn.mdを.gitignoreに追加するか、ローカル / グローバルインストール(~/.claude/skills/)にのみ Key を記入することを推奨します。
会話中に直接 Claude に Key を伝えると、現在のセッションメモリ内でのみ使用され、ファイルには書き込まれません:
私の Shodan key は xxxx、FOFA メールは xxx key は xxx
example.com の真のIPを調べて
Key が一切なくても使えます。 P0 と P1 段階のすべての手法(過去の DNS、証明書照合、サブドメイン列挙、HTTP 挙動分析)は Key 不要で、ヒット率は既に高いです。Key の価値は P2 段階にあります——空間検索エンジンは高防御目標に対するヒット率を大幅に向上させます。
単なる識別だけでなく、各 CDN には専用のバイパス手法があります:
リストにない場合は? P0-P2 のすべての手法(過去の DNS、SSL 証明書照合、サブドメイン列挙、空間検索エンジンなど)はそれ自体が CDN 非依存で、どのベンダーにも有効です。CDN 固有のバイパスはあくまで付け足し——汎用手法が失敗した際の最終手段です。全く見たことのないマイナー CDN に遭遇しても、skill は自動的に汎用フォールバックフローを実行します:まず CDN タイプを識別し、次にポート/プロトコル/EDNS などの汎用的なアプローチでバイパスします。
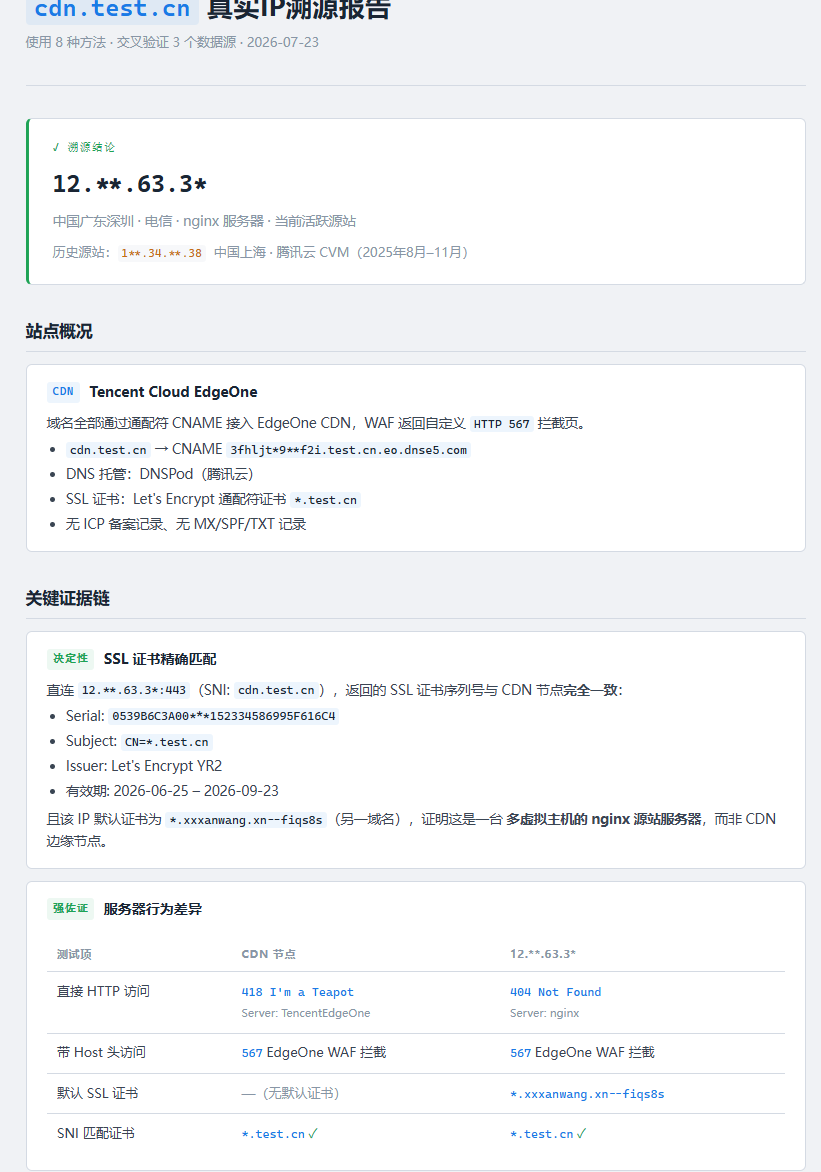
候補 IP を見つけただけでは終わりません。FUCK-CDN には完全な検証パイプラインがあります:
候補 IP
  │
  ├─ V-1: SSL 証明書シリアル番号は CDN と一致するか?
  │       └─ デフォルト証明書は別のドメインのものか?(オリジンのマルチバーチャルホスト特徴)
  │
  ├─ V-2: 直通の Server ヘッダーは nginx/apache か CDN 識別子か?
  │
  ├─ V-3: IP 逆引きで対象ドメインのバインド記録があるか?
  │
  └─ V-4: SSH/FTP ポートは開放されているか?(CDN ノードはこれらを開放しない)
         │
         ▼
    証拠評価: S(決定的) / A(強い裏付け) / B(裏付け) / C(弱い手がかり) / X(除外済み)
         │
         ▼
    信頼度: 確定(95%+) / 高度に信頼(80-95%) / 可能性あり(60-80%) / 推測(<60%)
         │
         ▼
    ╔═══════════════════════════════════╗
    ║  真の IP: x.x.x.x               ║
    ║  信頼度: 確定 (95%+)              ║
    ╚═══════════════════════════════════╝
実行環境を自動検出して適応します:
本ツールは認可されたセキュリティテスト、サイバーセキュリティ教育、CTF 競技などの合法的なシナリオでのみ使用してください。使用者は対象システムの所有者から明確な許可を得ていることを確認する必要があります。本ツールの使用によって生じる一切の法的責任は使用者が負うものとします。
作者:0xShe 公众号:安全社 公式サイト:sbbbb.cn
| プラットフォーム | Key 形式 | 無料枠 | 用途 |
|---|
| Shodan | SHODAN_API_KEY | 登録するだけ | 証明書/favicon/タイトルで同じ特徴を持つ IP を検索 |
| FOFA | FOFA_EMAIL + FOFA_API_KEY | 登録するだけ | icon_hash、証明書、body キーワード検索 |
| Censys | CENSYS_API_ID + CENSYS_API_SECRET | 登録するだけ | 証明書フィンガープリント SHA256 の完全検索 |
| SecurityTrails | SECURITYTRAILS_KEY | 無料 50回/月 | 過去の DNS レコード、サブドメイン列挙 |
| ZoomEye | ZOOMEYE_API_KEY | 登録するだけ | 証明書、タイトル検索 |
| 360 Quake | QUAKE_API_KEY | 登録するだけ | 証明書検索 |
| 鷹図 Hunter | HUNTER_API_KEY | 登録するだけ | 証明書検索 |
| VirusTotal | VIRUSTOTAL_KEY | 無料 500回/日 | 解決履歴、サブドメイン列挙 |
| CDN | 識別 | 専用バイパス |
|---|
| Cloudflare | ✅ | 非プロキシポート直通、CrimeFlare データベース、direct サブドメイン |
| Tencent EdgeOne | ✅ | ネットワーク層遮断の識別、CVM 網段の特徴、証明書同期メカニズム |
| Alibaba Cloud CDN/DCDN | ✅ | オリジン Host の差異、ECS 網段、OSS/FC 判定 |
| AWS CloudFront | ✅ | S3 Bucket オリジン、ALB ドメイン、AWS IP 帯の絞り込み |
| Akamai | ✅ | SureRoute テスト対象、Ghost デバッグヘッダー、Staging ネットワーク |
| Azure CDN/Front Door | ✅ | Azure VM ドメイン、health probe の漏洩 |
| Fastly | ✅ | Anycast の特徴、X-Served-By の漏洩、Shield リージョン |
| Imperva/Incapsula | ✅ | オリジンが Host を検証しない、X-Iinfo の漏洩 |
| Sucuri WAF | ✅ | 非標準ポート直通、過去の DNS の高い漏洩率 |
| Huawei Cloud CDN | ✅ | X-HW-Via デバッグヘッダー、ECS 網段 |
| Wangsu CDN | ✅ | キャリア網段の特徴、過去の DNS |
| Baidu Cloud CDN | ✅ | BCH/BOS オリジン、高い漏洩率 |
| CDN77 / KeyCDN / StackPath | ✅ | 汎用手法 |
| Vercel / Netlify | ✅ | 汎用手法 |
| 加速楽 / 雲盾 / 安全宝 | ✅ | 汎用手法 |
| その他 / 未知の CDN | ✅ | 汎用フォールバックフロー:CDN タイプを自動識別 → 非標準ポートスキャン → プロトコル層バイパス → EDNS バイパス → 空間検索エンジンによるクロス検証 |
| Windows | Linux / macOS |
|---|
| DNS クエリ | nslookup | nslookup / dig / host |
| HTTP リクエスト | curl (Git Bash) | curl |
| SSL 証明書 | openssl (Git Bash) | openssl |
| WHOIS | WebFetch で代替 | whois |
| Python | python | python3 |
| 一時ファイル | $env:TEMP | /tmp |
