 0xredash/cve-2026-0300
CVE-2026-0300 のアドバイザリと技術分析。Palo Alto PAN-OS の User-ID ポータルにおける認証不要の重大なバッファオーバーフロー RCE であり、影響を受けるバージョン、緩和策、検出ガイダンスを含む。

User-ID™ 認証ポータル(キャプティブポータル)におけるバッファオーバーフロー — 実際に悪用が確認されている
PAN-OS の User-ID 認証ポータルにおける重大なバッファオーバーフローの脆弱性(CWE-787)により、認証されていない攻撃者が細工されたパケットを送信することで、root 権限でのリモートコード実行を達成できる可能性があります。
CVE ID: CVE-2026-0300
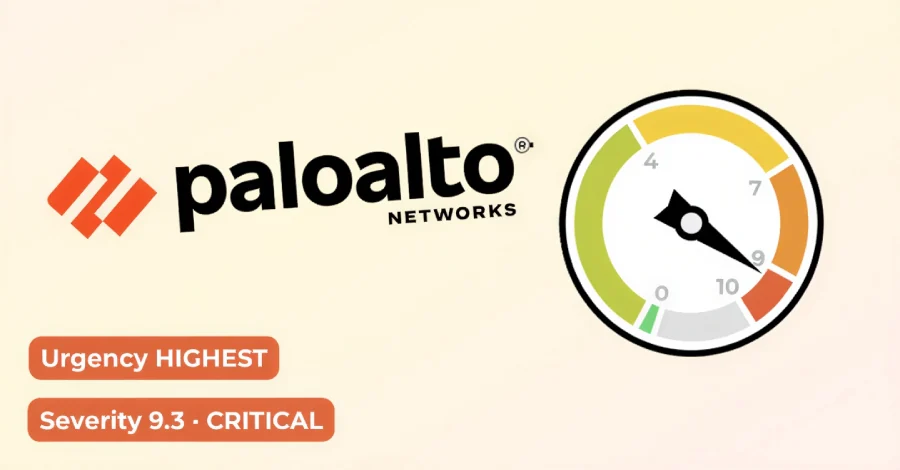
CVSS 4.0 スコア: 9.3(重大)
緊急度: 最高
| PAN-OS ブランチ | 影響を受けるバージョン | 修正バージョン(予定) |
|---|---|---|
| 12.1 | < 12.1.4-h5, < 12.1.7 | 12.1.4-h5(5月13日) |
| 11.2 | 特定のホットフィックス未満のすべて | 複数(5月13日〜28日) |
| 11.1 | 特定のホットフィックス未満のすべて | 複数(5月13日〜28日) |
| 10.2 | 特定のホットフィックス未満のすべて | 複数(5月13日〜28日) |
影響なし: Cloud NGFW、Prisma Access、Panorama(ほとんどの構成において)
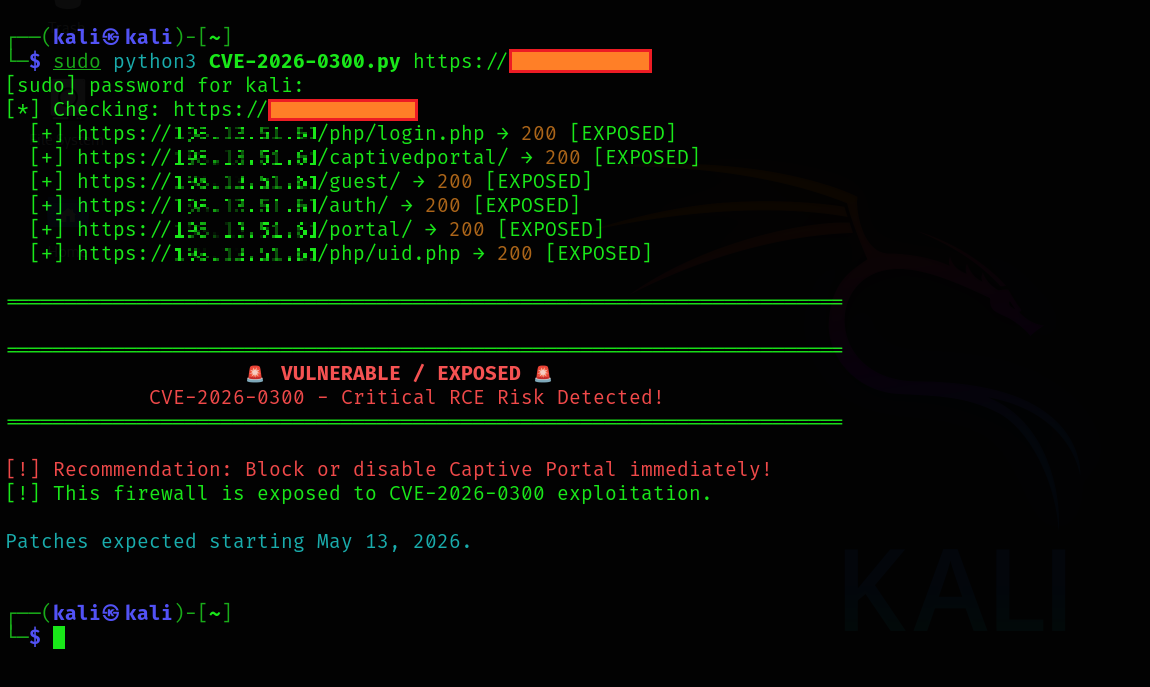
悪用条件: User-ID 認証ポータルが有効化されており、信頼できないネットワーク(例: インターネットに公開されている場合)から到達可能である必要があります。
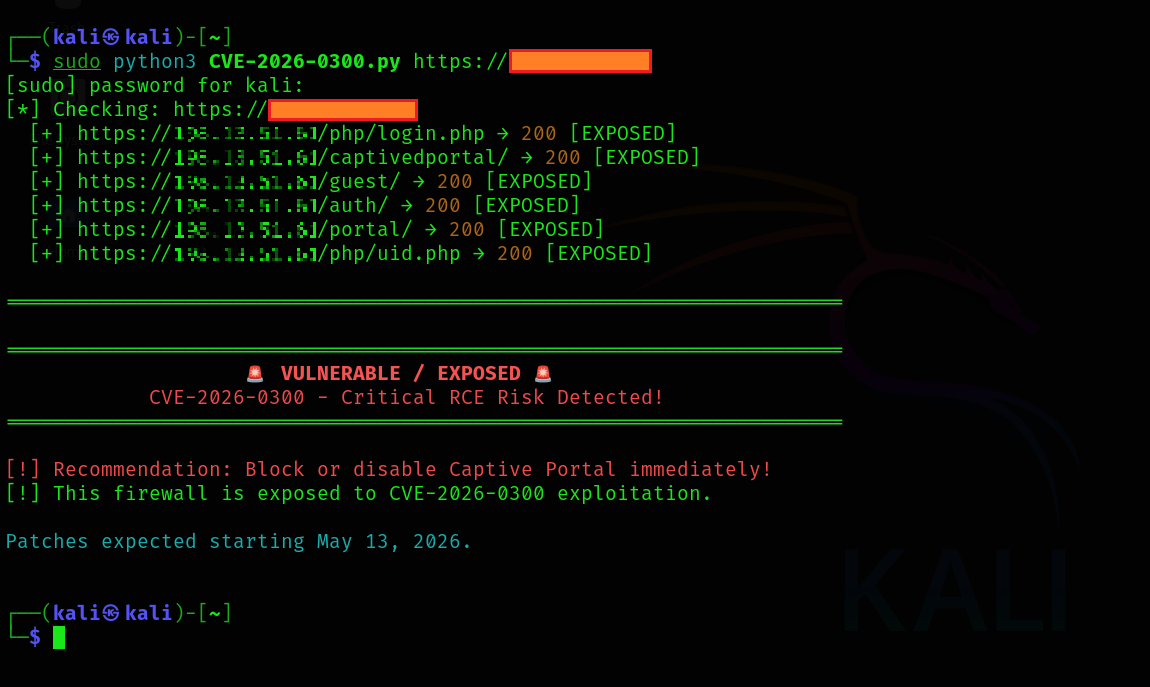
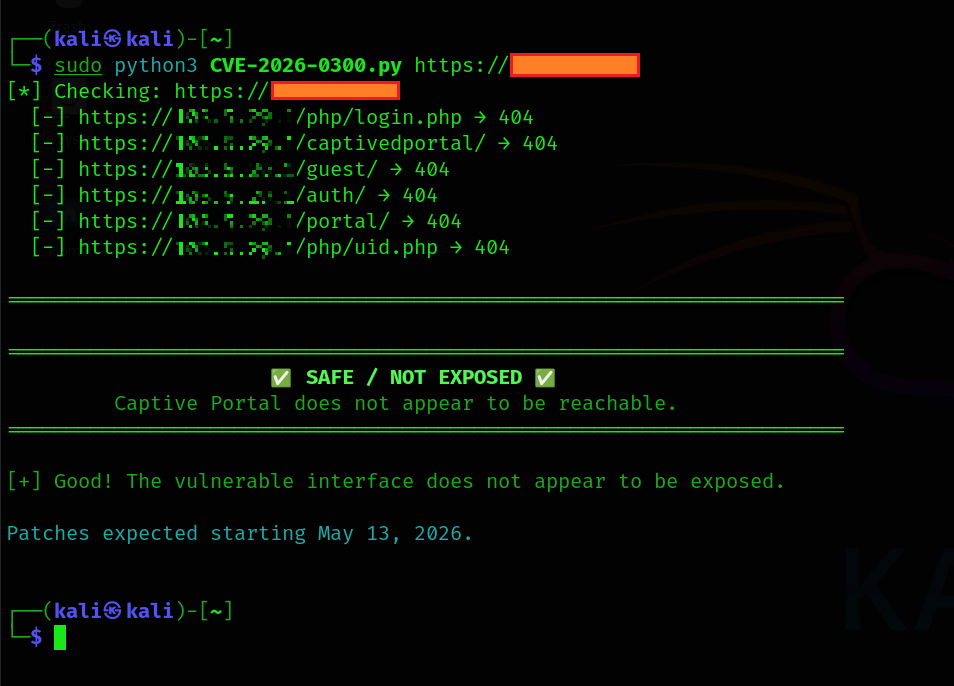
実際に悪用が確認されています(2026年5月6日時点)。
公開されている User-ID ポータルを標的とした限定的な実攻撃が観測されています。
パッチは 2026年5月13日 から順次提供開始されます。
/php/login.php やキャプティブポータルのエンドポイントへの不審なトラフィックを監視してください。安全を確保しましょう — 今日、ファイアウォールの露出を確認してください。
最終更新日: 2026年5月6日