0xn4d/poc-cve-xss-encoded-wp-inventory-manager-plugin
CVE-2023-2123 の PoC

更新 - 5/10/2023 CVE-2023-2123 ID が予約され、PoC が WPScan ウェブサイトで公開されました: https://wpscan.com/vulnerability/44448888-cd5d-482e-859e-123e442ce5c1
タイトル: WordPress CMS 用 WP Inventory Manager プラグインにおける認証なしの反映型クロスサイトスクリプティング
日付: 2023-04-15
作者: Danilo Albuquerque
ベンダーホームページ: https://wordpress.org
ソフトウェアリンク: https://wordpress.org/download
バージョン: WordPress 6.2
プラグイン名とバージョン: WP Inventory Manager 2.1.0.12
テスト環境: Brave (Version 1.50.119 Chromium: 112.0.5615.121 (Official Version) 64 bits)
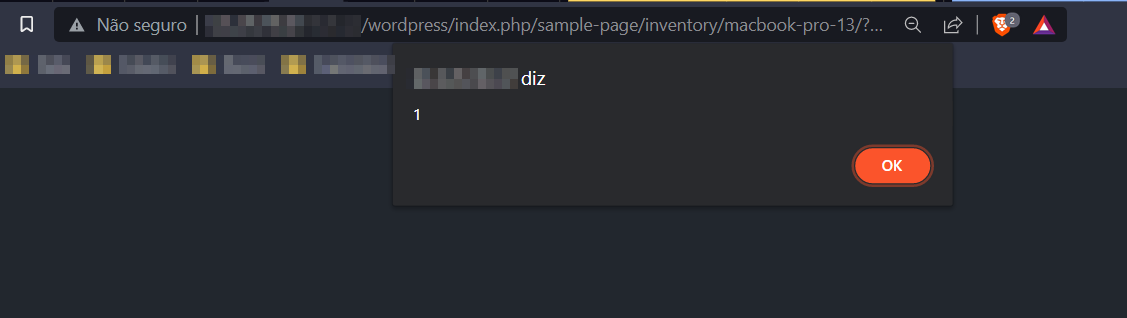
message パラメータに エンコードされた ペイロード %3Cscript%3Ealert%281%29%3C%2Fscript%3E を追加します。これらをすべて行い、現在のページを更新すると、メッセージを含むアラートポップアップが表示されます。
在庫アイテムがあるページにアクセスします:

目的のアイテムにアクセスします:

ページの「このアイテムを予約」セクションにあるフォームに入力し、「予約」ボタンをクリックします:

「予約が送信されました」ページにリダイレクトされたら、URL の message パラメータに エンコードされた ペイロード %3Cscript%3Ealert%281%29%3C%2Fscript%3E を追加します:

アラートポップアップ:
また、二重エンコードされた 悪意のあるペイロードを追加することもでき、攻撃者は引用符を受け付けないなどの一部のセキュリティ対策を回避できます。
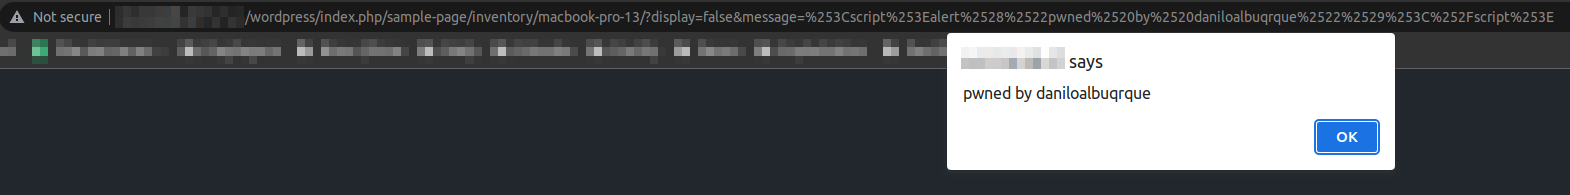
使用したペイロード: %253Cscript%253Ealert%2528%2522pwned%2520by%2520daniloalbuqrque%2522%2529%253C%252Fscript%253E
以下がスクリーンショットです: