Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-24919 — Check Point CVE-2024-24919用のエクスプロイトスクリプト。脆弱な/clients/MyCRLエンドポイントを介して任意の機密ファイルを読み取り、プロキシと出力オプションを備えた単一およびバッチターゲットをサポートします。 | Kitploit
ツール/GitHubGitHub/0xkalawy/cve-2024-24919
偵察脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集
GitHub0xkalawy/cve-2024-24919

CVE-2024-24919

Check Point CVE-2024-24919用のエクスプロイトスクリプト。脆弱な/clients/MyCRLエンドポイントを介して任意の機密ファイルを読み取り、プロキシと出力オプションを備えた単一およびバッチターゲットをサポートします。

リポジトリを見る
32年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2024-24919 のエクスプロイト

説明

このPythonスクリプトは、CVE-2024-24919のエクスプロイトです。このCVEは、Check Point製品(CloudGuard Network、Quantum Maestro、Quantum Scalable Chassis、Quantum Security Gateways、Quantum Spark Appliances)およびバージョン(R77.20 (EOL)、R77.30 (EOL)、R80.10 (EOL)、R80.20 (EOL)、R80.20.x、R80.20SP (EOL)、R80.30 (EOL)、R80.30SP (EOL)、R80.40 (EOL)、R81、R81.10、R81.10.x、R81.20)に影響を与え、ターゲットシステム上の機密ファイルへの不正アクセスを許容します。/clients/MyCRLエンドポイントの脆弱性を標的としています。
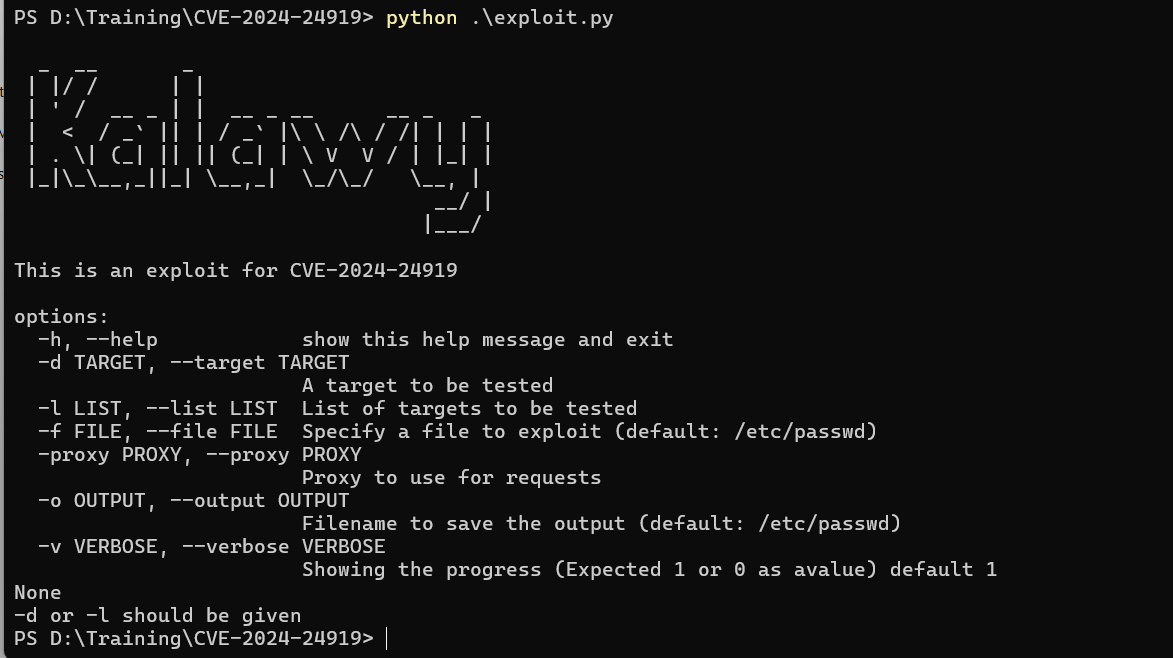
実行中

インストール

git clone https://github.com/MohamedWagdy7/CVE-2024-24919

target.txt

は、脆弱なバージョンを実行している複数のターゲットを含むファイルです。これらのターゲットは、このダークを使用してShodanから列挙されました: "Server: Check Point SVN" "X-UA-Compatible: IE=EmulateIE7" 200 country:"IL"

使用方法

python exploit.py -d <target> [-f <file>] [-proxy <proxy>] [-o <output>]
python exploit.py -l <list> [-f <file>] [-proxy <proxy>] [-o <output>]

使用例

python exploit.py -l ./targets.txt -proxy 127.0.0.1:8080 -o CVE-2024-24919.txt

引数

  • -d, --target: テストする単一のターゲットを指定します。
  • -l, --list: テストするターゲットのリストを指定します。
  • -f, --file: エクスプロイトするファイルを指定します(デフォルト: /etc/passwd)。
  • -proxy, --proxy: リクエストに使用するプロキシを指定します。
  • -o, --output: 出力を保存するファイル名を指定します(デフォルト: output.txt)。

参照

Watchtowr Labs - 間違ったチェックポイント

Check Point サポート

NVD - CVE-2024-24919

ツールをダウンロード
