
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/0xgh057r3c0n/cve-2025-34077
認証と認可脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHub0xgh057r3c0n/cve-2025-34077

CVE-2025-34077

Poc for 未認証管理者セッションハイジャック - Pie Register Plugin (≤ 3.7.1.4)

リポジトリを見る
3101年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

WordPress ロゴ

CVE-2025-34077

認証なし管理者セッションハイジャック - Pie Register Plugin (≤ 3.7.1.4)


📌 説明

このエクスプロイトは、Pie Register WordPressプラグイン(バージョン ≤ 3.7.1.4)の脆弱性を標的とし、認証なしでの管理者アカウントのセッションハイジャックを可能にします。

🛡️ このツールは、許可されたテストおよび研究目的に限ります。自分が所有していない、または明示的な許可を得ていないシステムでは使用しないでください。
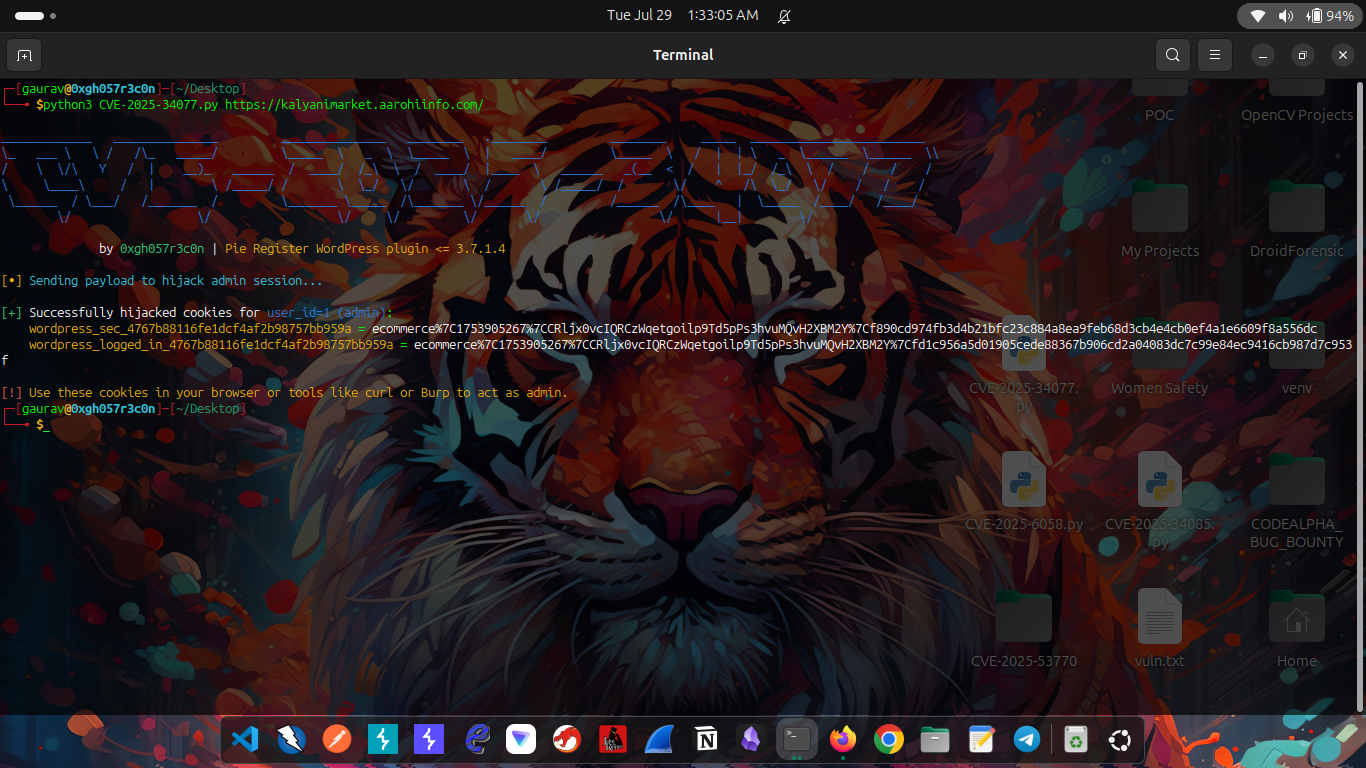

🧪 概念実証

PoC スクリーンショット


🚀 使用方法

python3 CVE-2025-34077.py http://target.site

例:

python3 CVE-2025-34077.py http://example.com

✅ 特徴

  • 標的サイトに細工したPOSTペイロードを送信
  • 認証されていない応答から有効な Set-Cookie 値を抽出
  • Cookieの詳細でエクスプロイトの成功を確認
  • Burp Suiteやブラウザの開発者ツールなどのツールで動作

🧠 技術的詳細

  • 脆弱性タイプ: 認証バイパス / セッションハイジャック
  • プラグイン: Pie Register for WordPress
  • 影響を受けるバージョン: ≤ 3.7.1.4
  • ベクトル: ログインエンドポイントへの細工されたPOSTリクエスト
  • 影響: 攻撃者はハイジャックされたCookieを介して管理者レベルのアクセスを取得

⚠️ 免責事項

このスクリプトは以下の目的で提供されています:

  • 教育目的
  • 許可されたペネトレーションテスト
  • セキュリティ研究

あなたは完全な責任を負います 誤用について。このツールの不正使用は法律に違反する可能性があります。


👤 作者

  • ハンドル: 0xgh057r3c0n
  • GitHub: github.com/0xgh057r3c0n/CVE-2025-34077

📄 ライセンス

このプロジェクトは MITライセンス の下でライセンスされています。

ツールをダウンロード