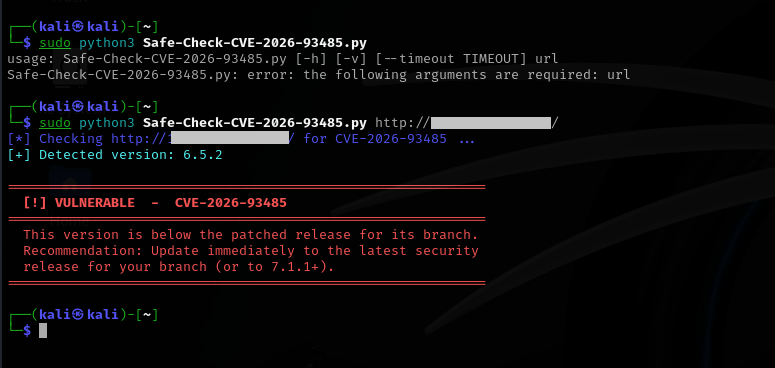
Comment2Shell
CVE-2026-93485 は、WordPress コアに影響を与える高深刻度のクロスサイトスクリプティング脆弱性です。
この脆弱性は、Web ページ生成時におけるユーザー制御入力の不適切な中和として説明されており、結果として DOM ベース XSS / 蓄積型 XSS の挙動を引き起こします。
公開されたアドバイザリによると、未認証の攻撃者が悪意のあるコメント内容を送信でき、その後、影響を受けるコンテンツを閲覧するユーザーのブラウザで実行される可能性があります。
この問題は WordPress のコメント処理に関連しており、デフォルトのコメント設定を使用しているインストールに影響を与える可能性があります。
CVSS ベクトル:
CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:L
CVSS 7.1 の評価とベクトルは、GitHub Advisory Database および Ubuntu セキュリティトラッカーによって報告されています。
報告された脆弱性は、WordPress のコメント処理/レンダリング経路に関与しています。
簡略化した攻撃フローは次のとおりです:
┌───────────────┐
│ Unauthenticated│
│    Attacker    │
└───────┬───────┘
        │
        │ Malicious comment input
        ▼
┌────────────────────┐
│ WordPress Comment  │
│    Processing      │
└─────────┬──────────┘
          │
          │ Improper neutralization
          ▼
┌────────────────────┐
│ Stored Application │
│      Content       │
└─────────┬──────────┘
          │
          │ Victim views page
          ▼
┌────────────────────┐
│ Victim Browser     │
│    XSS Execution   │
└────────────────────┘
公開された脆弱性の説明によると、コメント投稿者が以前に承認されたコメントを持っているという通常の要件は、影響を受ける条件下でバイパスされる可能性があります。
根本的な弱点は次のように分類されます:
CWE-79 — Web ページ生成時における入力の中和の不備
この脆弱性は、攻撃者が制御する入力が適切な中和なしに Web ページ生成経路に到達した場合に発生します。
報告された問題は、WordPress コメントの処理および改行 / 生成された HTML の扱いに特に関連しています。CERT Santé の技術概要では、wpautop() 処理経路がこの脆弱性に関連していると特定されています。
概念的には:
Attacker-controlled input
          │
          ▼
   Comment processing
          │
          ▼
      wpautop()
          │
          ▼
   HTML generation
          │
          ▼
 Insufficient neutralization
          │
          ▼
      Stored content
          │
          ▼
   Victim renders page
アドバイザリには、複数の脆弱な WordPress ブランチが記載されています。
7.1        < 7.1.1
7.0        <= 7.0.4
6.9        <= 6.9.7
6.8        <= 6.8.8
6.7        <= 6.7.7
6.6        <= 6.6.7
6.5        <= 6.5.10
6.4        <= 6.4.10
6.3        <= 6.3.10
6.2        <= 6.2.11
6.1        <= 6.1.12
6.0        <= 6.0.14
5.9        <= 5.9.16
5.8        <= 5.8.15
5.7        <= 5.7.17
5.6        <= 5.6.19
5.5        <= 5.5.20
5.4        <= 5.4.21
5.3        <= 5.3.23
5.2        <= 5.2.26
5.1        <= 5.1.24
5.0        <= 5.0.27
4.9        <= 4.9.31
4.8        <= 4.8.30
4.7        <= 4.7.35
これらの影響範囲は、GitHub Advisory Database および Debian セキュリティトラッカーによって文書化されています。
お使いのブランチの修正済みリリースに WordPress をアップグレードしてください。
7.1 ブランチの場合、文書化されている修正済みリリースは次のとおりです:
WordPress 7.1.1
WordPress のセキュリティ/メンテナンスリリースは 2026年9月17日に公開されました。
インストールされているバージョンを確認:
wp core version
または WordPress インストールディレクトリから:
grep "wp_version" wp-includes/version.php
例:
$ wp core version
7.1.1
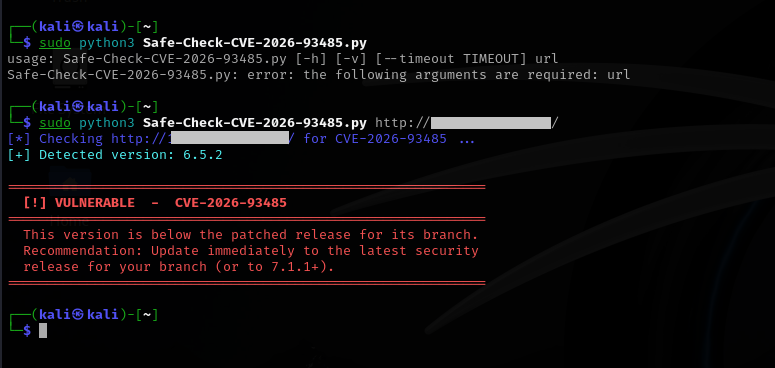
防御的なバージョンチェックにより、XSS ペイロードを送信することなく、影響を受ける可能性のあるインストールを特定できます。
#!/usr/bin/env python3

from packaging.version import Version

FIXED_VERSION = Version("7.1.1")


def check_version(version: str):
    current = Version(version)

    if current < FIXED_VERSION:
        print(f"[!] Potentially affected WordPress version: {version}")
        print("[!] Upgrade to a fixed release.")
    else:
        print(f"[+] WordPress version {version} is >= 7.1.1")


if __name__ == "__main__":
    version = input("WordPress version: ").strip()
    check_version(version)
注記: この簡略化されたチェッカーは 7.1 ブランチを対象としています。WordPress のバックポートリリースではブランチ固有の修正済みバージョンが使用されるため、本番環境のスキャナは
7.1.1を普遍的な最小値として扱うのではなく、完全なバージョンマトリックスを維持する必要があります。
管理されたラボ評価では、以下を使用する必要があります:
1. Deploy isolated WordPress instance
            │
            ▼
2. Determine exact WordPress version
            │
            ▼
3. Review comment configuration
            │
            ▼
4. Inspect affected processing path
            │
            ▼
5. Compare vulnerable vs patched release
            │
            ▼
6. Verify remediation
推奨されるラボ環境:
┌─────────────────────────────────────┐
│          Isolated Test Lab          │
│                                     │
│  ┌─────────────┐   ┌─────────────┐ │
│  │ Vulnerable  │   │   Patched   │ │
│  │ WordPress   │   │ WordPress   │ │
│  └──────┬──────┘   └──────┬──────┘ │
│         │                   │       │
│         └────────┬──────────┘       │
│                  ▼                  │
│           Behavioral Diff           │
└─────────────────────────────────────┘
このリポジトリは意図的に武器化されたペイロードを避け、防御的検証とパッチ検証に焦点を当てています。
悪用に成功すると、脆弱な WordPress サイトのセキュリティコンテキスト内で攻撃者が制御するスクリプトを実行できる可能性があります。
潜在的な影響には以下が含まれます:
公式の CVSS 評価では、機密性、完全性、可用性への影響は 低 とされ、ユーザー操作が必要でスコープが変更されています。
[ ] Identify WordPress version
[ ] Check whether the branch is affected
[ ] Upgrade to a fixed release
[ ] Review comment configuration
[ ] Enable comment moderation where appropriate
[ ] Review suspicious recent comments
[ ] Monitor web/application logs
[ ] Inspect unexpected HTML/JavaScript in comments
[ ] Review administrator sessions after suspected compromise
[ ] Re-test after patching
CVE-2026-93485/
│
├── README.md
├── scanner/
│   └── wp_version_check.py
│
├── docs/
│   ├── technical-analysis.md
│   └── mitigation.md
│
├── screenshots/
│   └── lab/
│
├── research/
│   └── notes.md
│
└── LICENSE
このリポジトリは以下を目的としています:
明示的な許可なくシステムをテストしないでください。
武器化された悪用コードは提供されていません。
WordPress Core Security Research
Research • Detect • Patch • Verify
⭐ この研究が役に立った場合は、このリポジトリにスターを付けてください
| 項目 | 詳細 |
|---|
| CVE | CVE-2026-93485 |
| 製品 | WordPress Core |
| ベンダー | Automattic |
| 種類 | クロスサイトスクリプティング |
| CWE | CWE-79 |
| 攻撃タイプ | 蓄積型 / DOM ベース XSS |
| 認証 | 不要 |
| ユーザー操作 | 必要 |
| 攻撃ベクトル | ネットワーク |
| 複雑度 | 低 |
| CVSS v3.1 | 7.1 — 高 |
| 公開日 | 2026年9月18日 |
| 指標 | 値 |
|---|
| 攻撃ベクトル | ネットワーク |
| 攻撃複雑度 | 低 |
| 必要な権限 | なし |
| ユーザー操作 | 必要 |
| スコープ | 変更 |
| 機密性 | 低 |
| 完全性 | 低 |
| 可用性 | 低 |
| 基本スコア | 7.1 / 高 |