Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/0xblackash/cve-2026-8932
脆弱性分析エクスプロイトウェブセキュリティネットワークセキュリティ暗号化認証
GitHub0xblackash/cve-2026-8932

CVE-2026-8932

CVE-2026-8932

リポジトリを見る
1374ヶ月前未レビュー
共有

🚨 CVE-2026-8932 - 最古のlibcurlセキュリティバグ

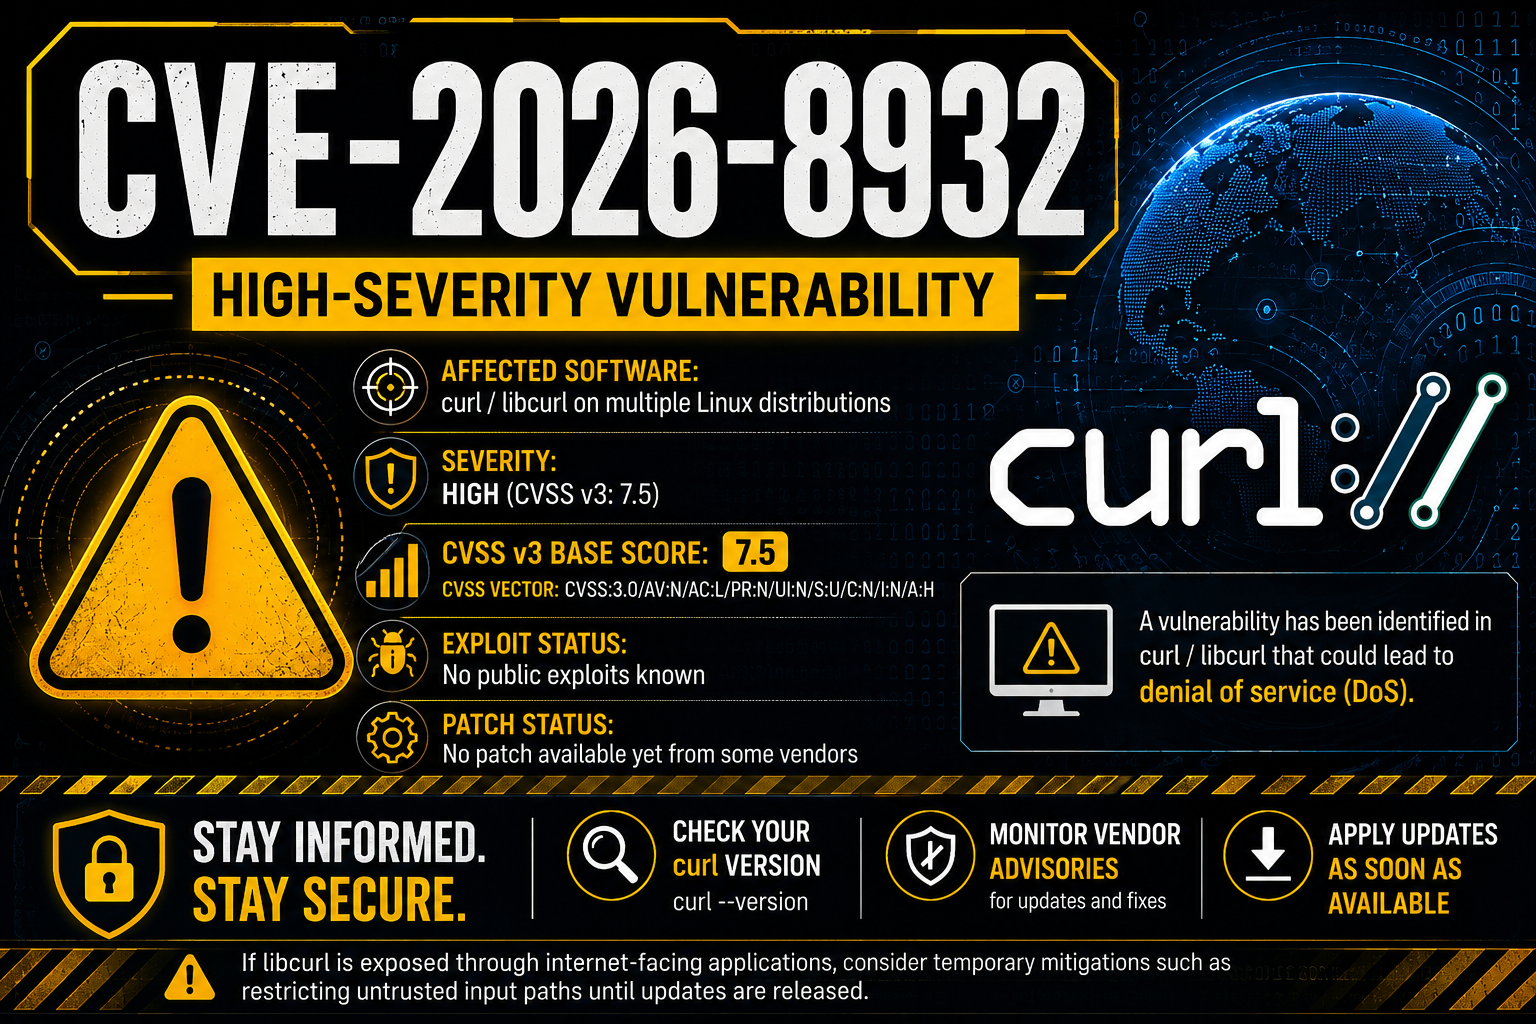
ChatGPTイメージ 2026年6月27日 午前12時36分55秒

libcurlにおける不完全なmTLS構成マッチング

Severity Affected Fixed Status

libcurlでこれまでに修正された最古のセキュリティ脆弱性——25年以上も気づかれずにいた。


📖 概要

CVE-2026-8932 は libcurl におけるセキュリティ脆弱性で、相互TLS(mTLS) クライアント認証設定が変更された後でも、ライブラリが誤って既存のTLS接続を再利用する可能性があります。

一部の秘密鍵関連オプションがlibcurlの接続マッチングロジックに含まれていなかったため、異なるクライアント証明書構成が新たなTLSハンドシェイクを要求すべき場合でも、既存の認証済み接続が再利用される可能性がありました。

注: 単体の curl コマンドラインツールは影響を受けません。脆弱性があるのは libcurl を組み込んだアプリケーションのみです。


⚠️ 技術詳細

プロパティ値
CVECVE-2026-8932
コンポーネントlibcurl
タイプ不完全な接続マッチング
CWECWE-305 (認証バイパス)
深刻度低
影響を受けるバージョン7.7 – 8.20.0
修正バージョン8.21.0

🔍 根本原因

libcurlが既存のTLS接続を再利用できるかどうかを評価する際、いくつかのSSLパラメータが比較されます。

しかし、いくつかの mTLS秘密鍵構成オプションがこの比較から除外されていました。

その結果:

  • 接続の再利用が成功する
  • TLSハンドシェイクがスキップされる
  • 以前のクライアント認証情報が接続に関連付けられたままになる
  • 認証コンテキストが不整合になる

💥 影響

考えられる結果には以下が含まれます:

  • 認証の混乱
  • 誤ったmTLS IDの再利用
  • 予期しないクライアント証明書の使用
  • セキュリティポリシーの違反
  • 誤った認証情報の分離

悪用には特定のアプリケーション動作が必要ですが、相互TLS認証に大きく依存する環境では直ちに更新する必要があります。


📌 影響を受けるバージョン

バージョン状態
7.7❌ 脆弱
7.x❌ 脆弱
8.0.x❌ 脆弱
8.20.0❌ 脆弱
8.21.0+✅ 修正済み

🛠 緩和策

  • libcurl 8.21.0 以降にアップグレードする。
  • 直ちにアップグレードできない場合は、公式のセキュリティパッチを適用する。
  • mTLSクライアント証明書または秘密鍵の設定を変更した後、libcurlハンドルを再利用しない。
  • 動的にクライアント証明書を切り替えるアプリケーションでは、TLSセッションの動作を検証する。

🔬 攻撃シナリオ

Application
      │
      ▼
Creates TLS connection
      │
      ▼
Authenticates with Client Certificate A
      │
      ▼
Application switches to Certificate B
      │
      ▼
libcurl incorrectly reuses old TLS connection
      │
      ▼
Certificate A remains in use
      │
      ▼
Authentication mismatch
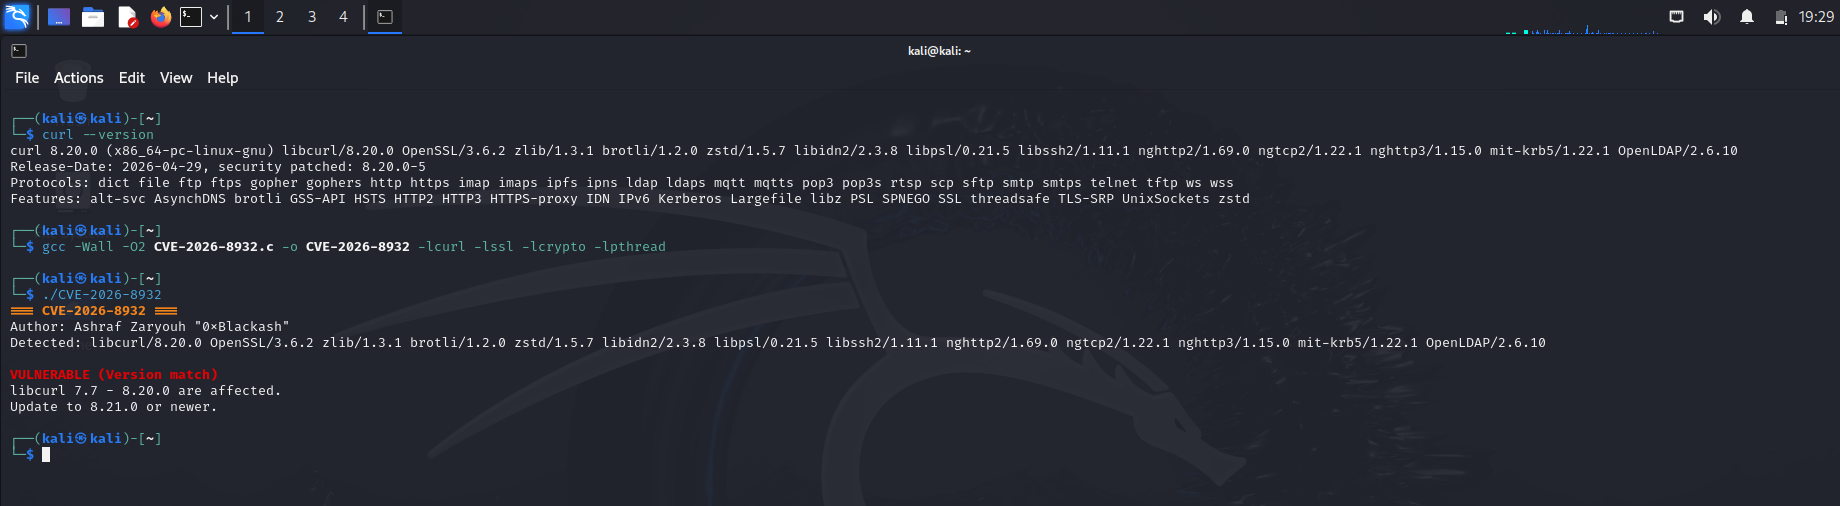
📸 デモ

CVE-2026-8932

🧠 なぜ重要なのか

メモリ破壊の脆弱性とは異なり、この問題はTLS接続再利用のロジックに影響を与えます。

クライアント認証情報を変更した後に新しい認証済みセッションを期待するアプリケーションは、知らず知らずのうちに古いセッションを使い続ける可能性があり、認証境界を侵害する恐れがあります。


🏆 歴史的意義

この脆弱性は以下の点で注目に値します:

  • 🕒 25年以上存在していた
  • 📚 curl 7.7 (2001年) に由来する
  • 🛡 libcurlでこれまでに修正された最古の既知のセキュリティ問題となった

📚 参考文献

  • 公式curlセキュリティ勧告
  • CVE-2026-8932
  • CWE-305 認証バイパス

⭐ このリポジトリが役に立ったなら、スターを付けることを検討してください!

パッチを当てて、安全に、責任を持ってハッキングを楽しみましょう

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    441
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →