 0xblackash/cve-2026-86950
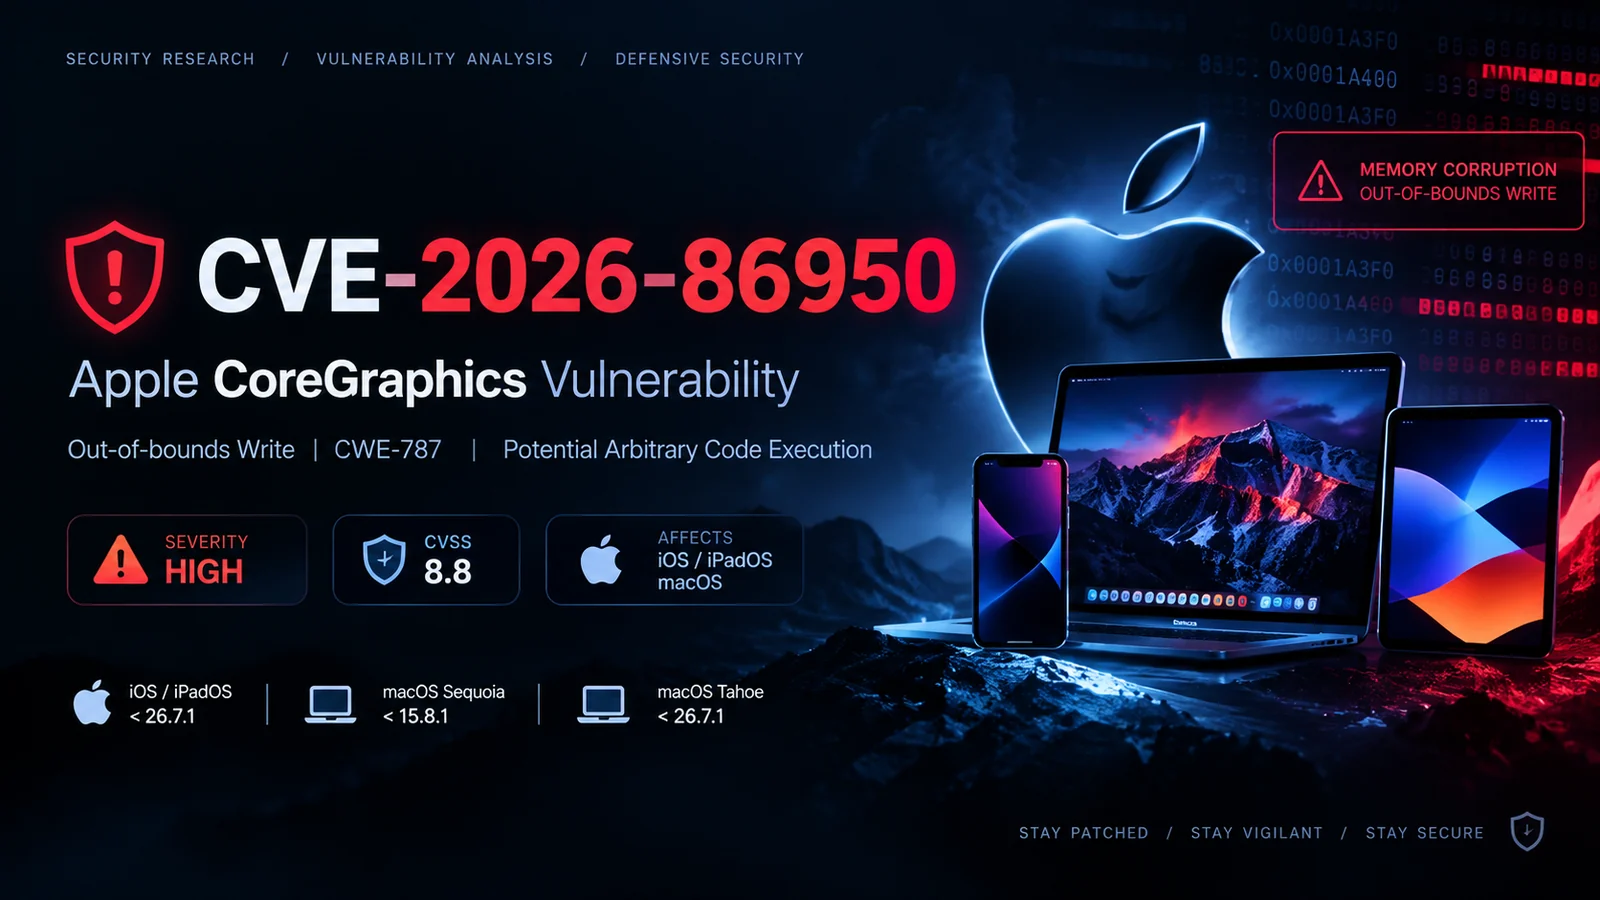
CVE-2026-86950(Apple CoreGraphicsの境界外書き込み)に関する防御的研究ドキュメント。脆弱性のトリアージ、影響を受けるバージョン、検出、およびパッチガイダンスを扱っています。


🔬 防御的セキュリティリサーチ • 脆弱性分析 • 検出
CVE-2026-86950 は、Apple の CoreGraphics コンポーネントに影響を与える高深刻度の脆弱性です。
この脆弱性は 境界外書き込み (CWE-787) に分類され、脆弱なシステムが特別に細工されたコンテンツを処理した際に、メモリ破壊や任意コード実行を引き起こす可能性があります。
⚠️ セキュリティに関する注意
このリポジトリは、許可されたセキュリティリサーチ、脆弱性評価、検出、および防御的分析のみを目的としています。
| 項目 | 詳細 |
|---|---|
| 🆔 CVE | CVE-2026-86950 |
| 🧩 コンポーネント | Apple CoreGraphics |
| 🐛 脆弱性の種類 | CWE-787 — 境界外書き込み |
| 🔥 深刻度 | 高 |
| 📊 CVSS | 8.8 |
| 🌐 攻撃ベクトル | ネットワーク |
| 👤 必要な権限 | なし |
| 🖱️ ユーザー操作 | 必要 |
| 💥 潜在的な影響 | コード実行 / メモリ破壊 |
| 🎯 悪用状況 | 標的型悪用が報告されている |
この脆弱性は、脆弱な CoreGraphics 実装を含む特定バージョンの Apple オペレーティングシステムに影響を与えます。
iOS / iPadOS
macOS Sequoia
macOS Tahoe
iOS / iPadOS       → 26.7.1+
macOS Sequoia     → 15.8.1+
macOS Tahoe       → 26.7.1+
💡 評価を実施する前に、バージョン番号は Apple の最新のセキュリティアドバイザリと照合して確認してください。
この脆弱性は以下に該当します:
CWE-787
Out-of-bounds Write
概念的には、境界外書き込みは、ソフトウェアがオブジェクトまたはバッファに割り当てられたメモリ領域の外側にデータを書き込む場合に発生します。
簡略化した表現:
┌───────────────────────────────┐
│       Allocated Buffer        │
├───────────────┬───────────────┤
│   Valid Data  │     Valid     │
└───────────────┴───────────────┘
                  ↓
             ❌ Invalid Write
                  ↓
┌──────────────────────────────────────┐
│ Adjacent Memory / Control Structures │
└──────────────────────────────────────┘
周囲のメモリレイアウトと特定の欠陥の悪用可能性に応じて、メモリ破壊の脆弱性は深刻なセキュリティ上の影響を及ぼす可能性があります。
潜在的なセキュリティ上の影響には以下が含まれます:
実際の影響は、脆弱な実行パス、影響を受けるプロセス、緩和策、および悪意のあるコンテンツが対象システムに到達する方法によって異なります。
防御的評価では、まずインストールされているオペレーティングシステムのバージョンを特定します。
sw_vers
例:
ProductName:    macOS
ProductVersion: 15.x.x
BuildVersion:   XXXXX
以下に移動します:
Settings
   ↓
General
   ↓
About
   ↓
iOS Version / iPadOS Version
次に、インストールされているバージョンを Apple のセキュリティアップデート情報と比較します。
主な緩和策は、影響を受ける Apple デバイスをセキュリティ修正済みリリースに更新することです。
1. 🔎 Identify affected devices
2. 📋 Determine installed OS versions
3. 🔐 Apply Apple's security updates
4. 🔄 Reboot if required
5. 🧪 Verify the patched version
6. 📊 Monitor endpoints for suspicious activity
組織は、信頼できないファイルやコンテンツを処理するシステムを優先すべきです。
このプロジェクトは、非破壊的な脆弱性リサーチに意図的に焦点を当てています。
推奨されるワークフロー:
                 ┌─────────────────┐
                 │ Identify Target  │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Determine Build │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Check Exposure  │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Apply Patch     │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Verify Fix      │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Document Result │
                 └─────────────────┘
ラボでのリサーチには、可能な限り隔離されたデバイスまたは仮想化されたテスト環境を使用してください。
| カテゴリ | 評価 |
|---|---|
| 🔥 深刻度 | 高 |
| 🌐 リモート攻撃の可能性 | 該当する可能性あり |
| 👤 認証 | CVSS ベクトルによると不要 |
| 🖱️ ユーザー操作 | 必要 |
| 💻 機密性 | 高い影響 |
| ✏️ 完全性 | 高い影響 |
| 📴 可用性 | 高い影響 |
[ ] Identify Apple devices in the environment
[ ] Collect OS/build versions
[ ] Identify systems below the fixed versions
[ ] Prioritize internet-facing / high-value endpoints
[ ] Deploy Apple's security updates
[ ] Verify successful patch deployment
[ ] Review endpoint telemetry
[ ] Investigate suspicious crashes or document-processing events
[ ] Record remediation status
このリポジトリは以下の用途に使用できます:
実世界のシステムに対する武器化された悪用の提供は意図的に避けています。
このプロジェクトは、以下の目的にのみ使用されることを意図しています:
許可されたセキュリティテスト、防御的リサーチ、教育、および脆弱性評価。
明示的な許可なく、このリポジトリのリサーチ資料を使用してシステムを攻撃しないでください。
メンテナーは、ここで提供される情報の悪用に対して責任を負いません。
🔎 NIST National Vulnerability Database
CVE-2026-86950🍎 Apple Security Releases
🛡️ CISA Known Exploited Vulnerabilities Catalog
┌─────────────────────────────────────┐
│       CVE-2026-86950 Research       │
├─────────────────────────────────────┤
│ Status       │ 🟠 Research / Review │
│ Severity     │ 🔴 HIGH              │
│ Analysis     │ 🔬 Defensive         │
│ Exploitation │ 🚫 Not provided      │
└─────────────────────────────────────┘
Stay patched. Stay vigilant. Stay secure. 🔐
