 0xblackash/cve-2026-72018
CVE-2026-72018の技術分析。LinuxカーネルのDIBS/ISMループバックにおける境界外書き込みであり、根本原因、影響を受けるバージョン、検出、および緩和策を網羅しています。

Linux カーネル • DIBS ループバック • 境界外書き込み
CVE-2026-72018 のセキュリティ研究および技術分析。
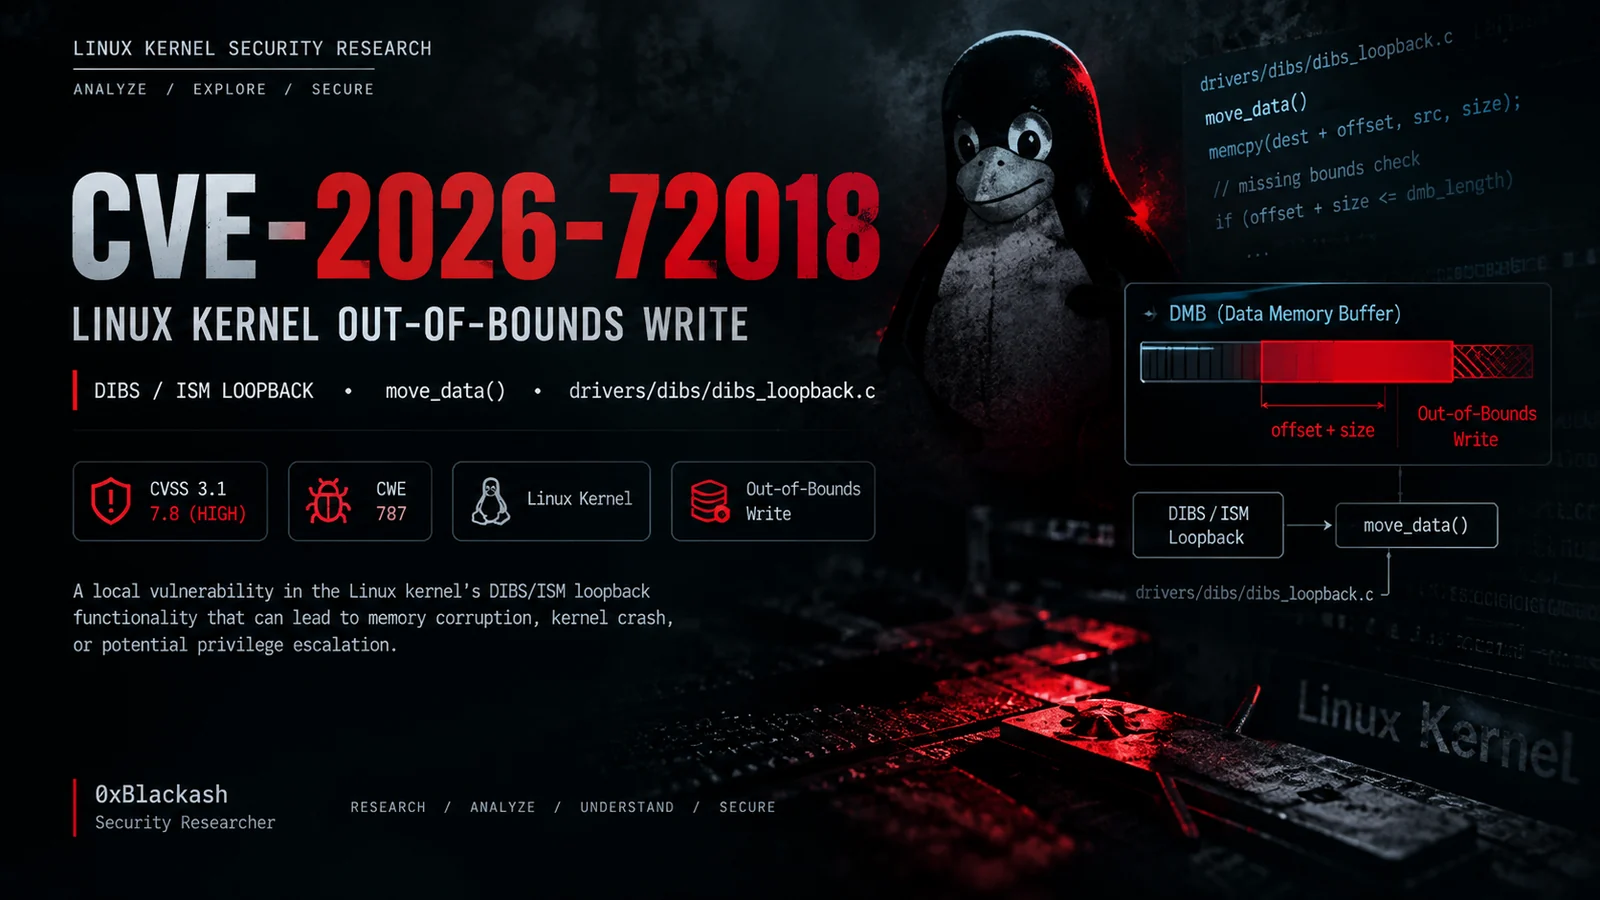
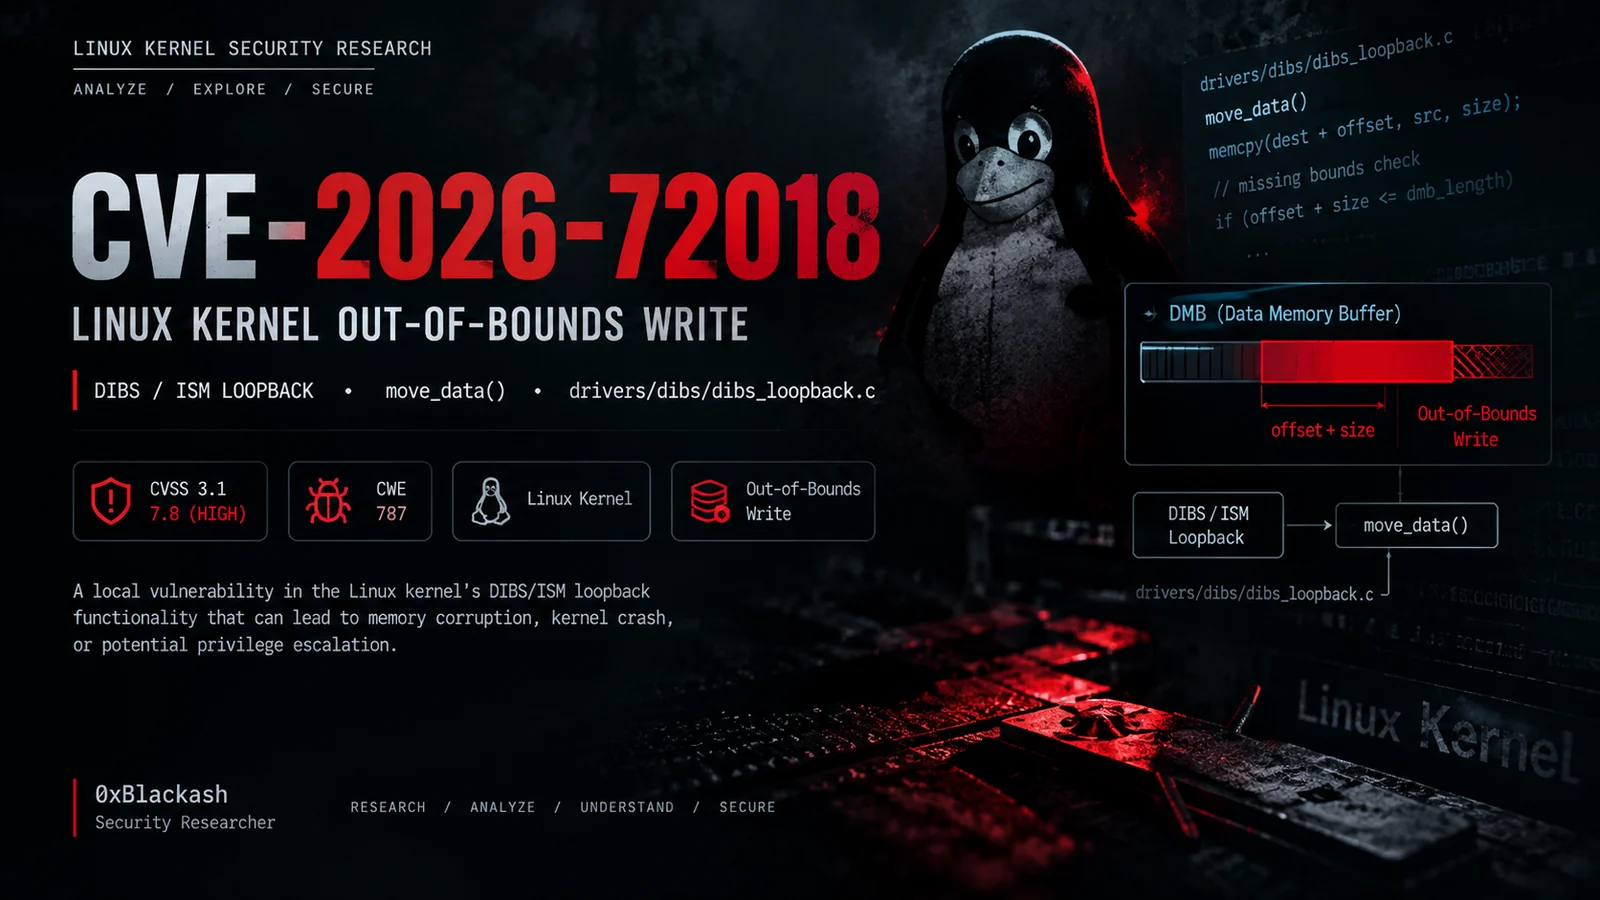
01 — 概要CVE-2026-72018 は、DIBS/ISM ループバック機能に影響を与える Linux カーネルの境界外書き込み脆弱性です。
この脆弱性は、登録された DMB (Data Memory Buffer) に転送されるデータの処理に関連しています。
影響を受ける実装では、メモリ操作を実行する前に、指定されたオフセット、転送サイズ、および実際の DMB 境界の関係を適切に検証していません。
| プロパティ | 値 |
|---|---|
| CVE | CVE-2026-72018 |
| CWE | CWE-787 — 境界外書き込み |
| CVSS v3.1 | 7.8 — 高 |
| 攻撃ベクトル | ローカル |
| 必要な権限 | 低 |
| ユーザー操作 | なし |
| 機密性 | 高 |
| 完全性 | 高 |
| 可用性 | 高 |
| コンポーネント | Linux カーネル |
| 領域 | DIBS / ISM ループバック |
02 — 技術概要脆弱なコードパスは以下を含みます:
drivers/dibs/dibs_loopback.c
および:
move_data()
関数です。
概念的には、問題のある操作は次のように表すことができます:
memcpy(destination + offset, source, size);
維持されるべきセキュリティ境界は次のとおりです:
offset + size <= DMB_length
この関係が正しく強制されない場合、結果として生じるメモリ操作は有効な DMB 領域を超えて拡張される可能性があります。
             DMB
┌──────────────────────────────────────┐
│                                      │
│        有効なメモリ領域               │
│                                      │
│   ┌────────────────────────────┐     │
│   │      offset + size         │     │
│   └────────────────────────────┘     │
│                                      │
└──────────────────────────────────────┘
                    │
                    ▼
              境界チェック
                    │
          ┌─────────┴─────────┐
          │                   │
        有効                 無効
          │                   │
          ▼                   ▼
       memcpy()        境界外書き込み
03 — 根本原因根本的な問題は、宛先 DMB にデータをコピーする前の境界検証が不十分であることです。
安全な実装では、コピーを実行する前に以下を保証する必要があります:
offset <= dmb_length
および:
size <= dmb_length - offset
2 番目のチェックに減算を使用することで、攻撃者が制御する整数値を扱う際の、次のような整数オーバーフロー形式の比較も回避できます:
offset + size <= dmb_length
if (offset > dmb_length)
    return -EINVAL;

if (size > dmb_length - offset)
    return -EINVAL;
これらのチェックの後にのみ、メモリ操作を続行すべきです。
04 — セキュリティへの影響カーネル空間における境界外書き込みは、潜在的に以下を引き起こす可能性があります:
ユーザー制御の入力
        │
        ▼
不十分な境界検証
        │
        ▼
境界外メモリ書き込み
        │
        ├──► カーネルメモリ破壊
        │
        ├──► カーネルクラッシュ / DoS
        │
        └──► 潜在的な権限昇格
実際の悪用可能性と影響は、カーネル設定、メモリレイアウト、到達可能なコードパス、緩和策、およびシステム構成に依存します。
重要: CVSS は脆弱性の潜在的な深刻度を表すものであり、それ自体が実際に動作する権限昇格やコード実行のエクスプロイトを実証するものではありません。
05 — 影響を受けるコードdrivers/
└── dibs/
└── dibs_loopback.c
関連する関数:
move_data()
この脆弱性は、以下の相互作用に関与しています:
DIBS
 │
 └── ISM ループバック
       │
       └── DMB
            │
            └── メモリ転送
06 — 影響を受けるバージョンLinux ディストリビューションはセキュリティ修正をバックポートする場合があるため、テスト対象のカーネルディストリビューションに対して常にステータスを確認してください。
報告されている影響範囲には以下が含まれます:
6.10.x

6.13.x – 6.18.39

6.19.x – 7.1.4
報告されている修正済みバージョンには以下が含まれます:
6.12.97
6.18.40
7.1.5
開発ブランチでは、異なるリビジョンポイントで修正が含まれている場合があります。
uname -r
追加情報:
uname -a
ディストリビューション固有のパッケージ情報:
cat /etc/os-release
07 — ラボ検証このリポジトリは、許可されたセキュリティ研究および防御的テストを目的としています。
推奨されるワークフロー:
# Identify the running kernel
uname -r

# Identify distribution
cat /etc/os-release

# Inspect kernel configuration
zgrep -i "DIBS\|ISM" /proc/config.gz 2>/dev/null

# Check loaded modules
lsmod | grep -Ei "dibs|ism"

# Inspect kernel messages
dmesg | grep -Ei "dibs|ism|smc"
ソースコード分析の場合:
grep -R "move_data" drivers/dibs/ 2>/dev/null
利用可能な正確なコマンドは、カーネルソースとディストリビューションの構成に依存します。
08 — 研究方法論有用な分析ワークフローは次のとおりです:
       ┌──────────────────┐
       │ カーネルの特定    │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ コンポーネントの  │
       │ 特定             │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ データフローの    │
       │ レビュー         │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ 境界検証の       │
       │ 発見             │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ 修正済み / 脆弱   │
       │ な実装の比較      │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ 分離されたラボで  │
       │ 検証             │
       └──────────────────┘
09 — 防御的分析影響を受ける可能性のあるシステムを調査する場合:
uname -r
cat /etc/os-release
アップストリームのカーネルバージョンのみに依存するのではなく、Linux ディストリビューションが提供するセキュリティアドバイザリを使用してください。
ディストリビューションが提供するセキュリティ更新をインストールします。
実行中のカーネルは、再起動するまで現在ロードされているカーネルイメージを使い続けます。
10 — 検出のアイデアセキュリティチームは、影響を受けるサブシステムに関連する異常なカーネル動作を監視できます。
潜在的な指標には以下が含まれます:
• 予期しないカーネルクラッシュ
• Kernel Oops / BUG レポート
• メモリ破壊の警告
• 異常な SMC-D / ISM アクティビティ
• サブシステムと対話する予期しないローカルプロセス
• DIBS 操作に関する繰り返しの失敗
例:
dmesg -T | grep -Ei \
"oops|bug|general protection|page fault|memory corruption|dibs|ism"
これは CVE-2026-72018 の決定的な検出ルールではありません。防御的調査の出発点にすぎません。
11 — 緩和策主な緩和策は、適切なセキュリティ修正を含むカーネルバージョンをインストールすることです。
推奨されるプロセス:
バージョンの確認
     ↓
ベンダーアドバイザリの確認
     ↓
修正済みカーネルのインストール
     ↓
再起動
     ↓
実行中のカーネルの確認
     ↓
修復の文書化
再起動後:
uname -r
12 — 参考資料最新の影響を受けるパッケージおよび修正済みパッケージの情報については、公式のベンダー/カーネルアドバイザリを参照してください。
13 — 免責事項このリポジトリは、教育目的、脆弱性研究、防御的セキュリティ分析、および許可されたテストのみを目的としています。
所有していない、または評価の明示的な許可を持たないシステムに対してテストを行わないでください。
CVE の存在は、特定のシステムが悪用可能であることを自動的に意味するものではありません。悪用可能性は、構成、カーネルバージョン、緩和策、権限、および到達可能な機能に依存します。
14 — 著者0xBlackash
────────────────────────────
Security Research
Linux Kernel Analysis
CTF • Reverse Engineering
Cybersecurity
Research. Analyze. Understand. Secure.
0xBlackash // CVE-2026-72018
