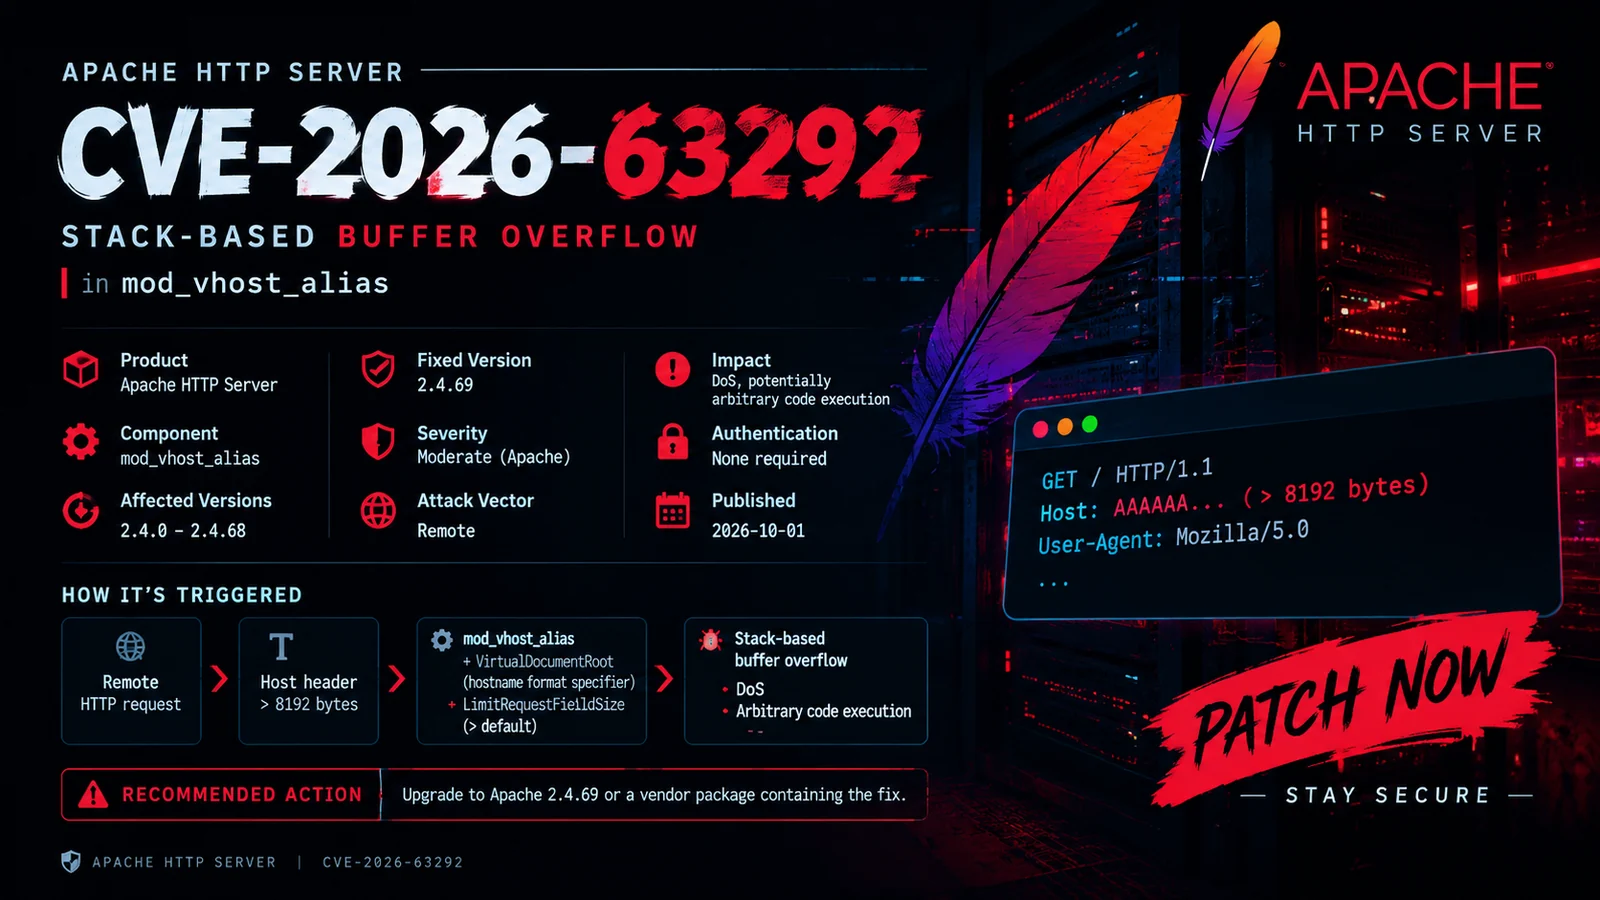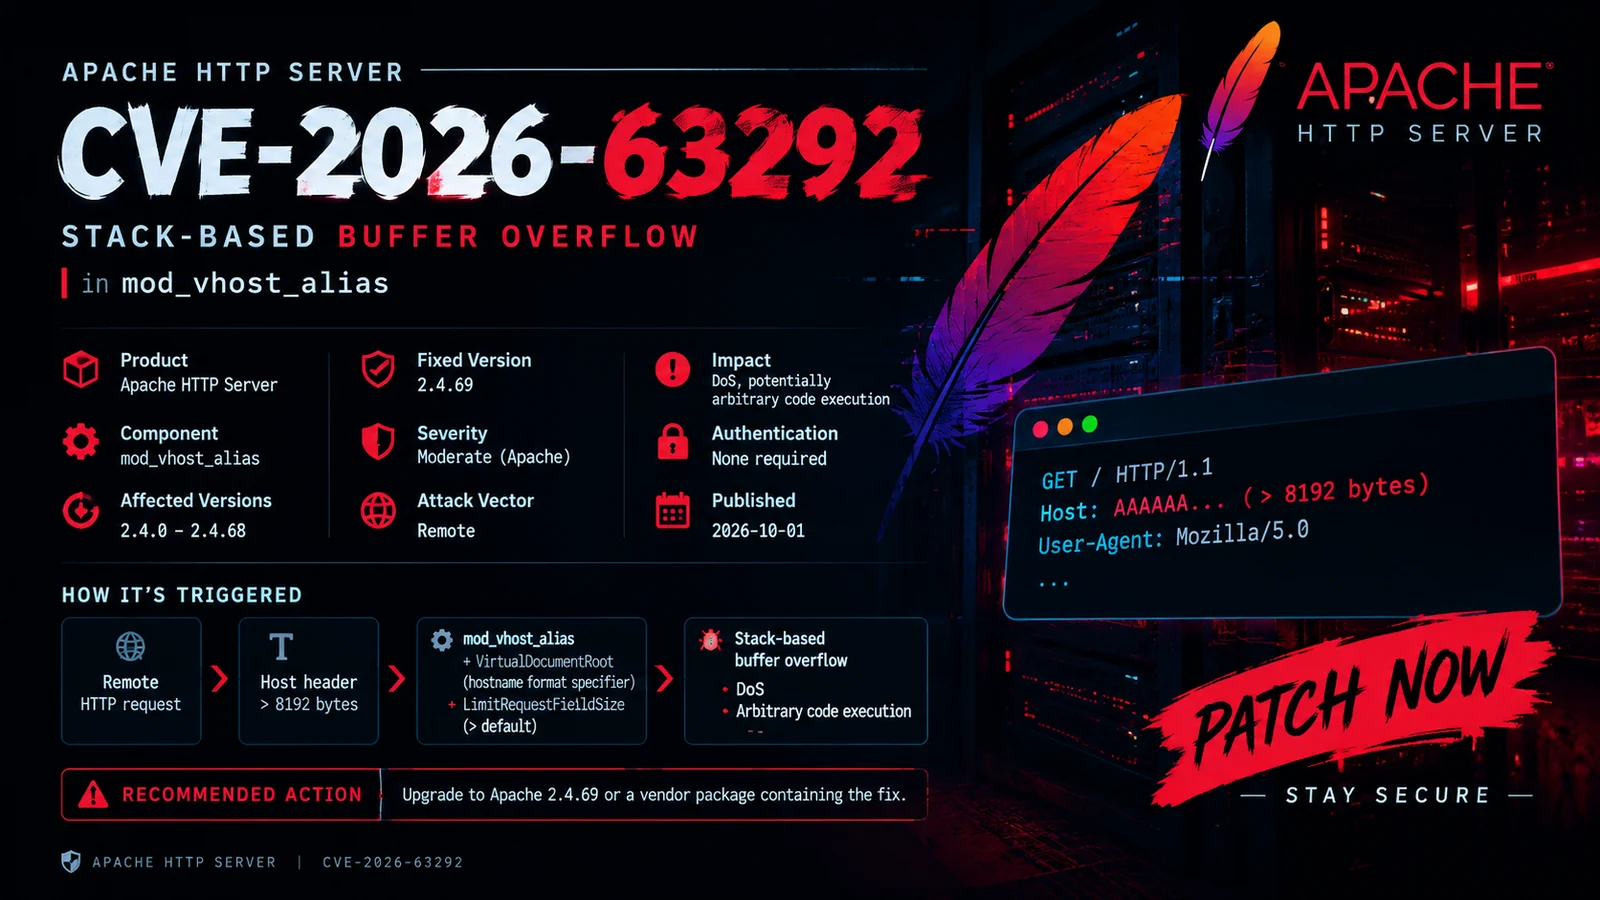
CVE-2026-63292 は、Apache HTTP Server の mod_vhost_alias モジュールに影響を与えるスタックベースのバッファオーバーフロー脆弱性です。
この問題は、過大な HTTP Host ヘッダーと VirtualDocumentRoot ホスト名フォーマット指定子を含む特定のサーバー設定下で発生する可能性があります。
CVE-2026-63292
├── Component: mod_vhost_alias
├── Type: Stack-Based Buffer Overflow
├── CWE: CWE-121
├── Attack Vector: Network
├── Authentication: Not required
└── Impact: Denial of Service / Potential Code Execution
| Apache HTTP Server | Status |
|---|---|
2.4.0 – 2.4.68 | ⚠️ Affected |
2.4.69+ | ✅ Fixed |
ディストリビューションによっては、アップストリームのバージョン番号を変更せずにセキュリティ修正をバックポートする場合があるため、常にオペレーティングシステムベンダーが提供するパッケージバージョンを確認してください。
Apache HTTP Server
        │
        ▼
   mod_vhost_alias
        │
        ▼
VirtualDocumentRoot
        │
        ▼
Hostname format processing
        │
        ▼
Oversized Host header
        │
        ▼
Stack-based buffer overflow
この脆弱性は、特定の設定の組み合わせに関連しています。
関連する指標は以下の通りです:
LoadModule vhost_alias_module modules/mod_vhost_alias.so

VirtualDocumentRoot /var/www/%0

LimitRequestFieldSize <value above default>
脆弱な設定は、許可されたテスト環境でのみ評価する必要があります。
Apache のバージョンを確認します:
apache2 -v
Debian / Ubuntu:
dpkg -l | grep apache2
RHEL / Fedora:
rpm -qa | grep httpd
mod_vhost_alias がロードされているか確認します:
apachectl -M | grep vhost
または:
apache2ctl -M | grep vhost
設定を検索します:
grep -R "VirtualDocumentRoot" /etc/apache2/ 2>/dev/null
LimitRequestFieldSize を確認します:
grep -R "LimitRequestFieldSize" /etc/apache2/ 2>/dev/null
Apache HTTP Server をセキュリティ修正を含むバージョンにアップグレードしてください。
Affected
2.4.0 ───────────────► 2.4.68
                         │
                         │ UPDATE
                         ▼
                     2.4.69+
                      FIXED
更新後、確認します:
apache2 -v
次に設定を検証します:
apachectl configtest
環境に応じてサービスを再起動します:
sudo systemctl restart apache2
このリポジトリは、意図的に 安全な脆弱性の特定 に焦点を当てています。
以下は提供して いません:
推奨されるアプローチは、バージョンと設定の検証です。
     ┌──────────────────────┐
     │ Identify Apache      │
     │ version              │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Check mod_vhost_alias │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Review VirtualHost / │
     │ VirtualDocumentRoot  │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Check request-header │
     │ configuration         │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Patch / Verify       │
     │ fixed package        │
     └──────────────────────┘
| Property | Value |
|---|---|
| CVE | CVE-2026-63292 |
| Product | Apache HTTP Server |
| Module | mod_vhost_alias |
| Vulnerability | Stack-based buffer overflow |
| CWE | CWE-121 |
| Vector | Network |
| Authentication | Not required |
| Affected | 2.4.0 – 2.4.68 |
| Fixed | 2.4.69 |
| Primary Concern | Memory corruption |
| Safe Testing | Version + configuration checks |
CVE-2026-63292/
│
├── README.md
├── banner.png
├── CVE-2026-63292.py
├── requirements.txt
└── screenshots/
    └── lab-environment.png
このプロジェクトは、許可されたセキュリティリサーチ、防御的テスト、脆弱性分析、および教育目的 を意図しています。
所有している、または評価する明示的な許可を得ているシステムのみをテストしてください。
0xBlackash // Security Research
Understand • Verify • Patch • Secure