認証不要のファイルアップロード脆弱性
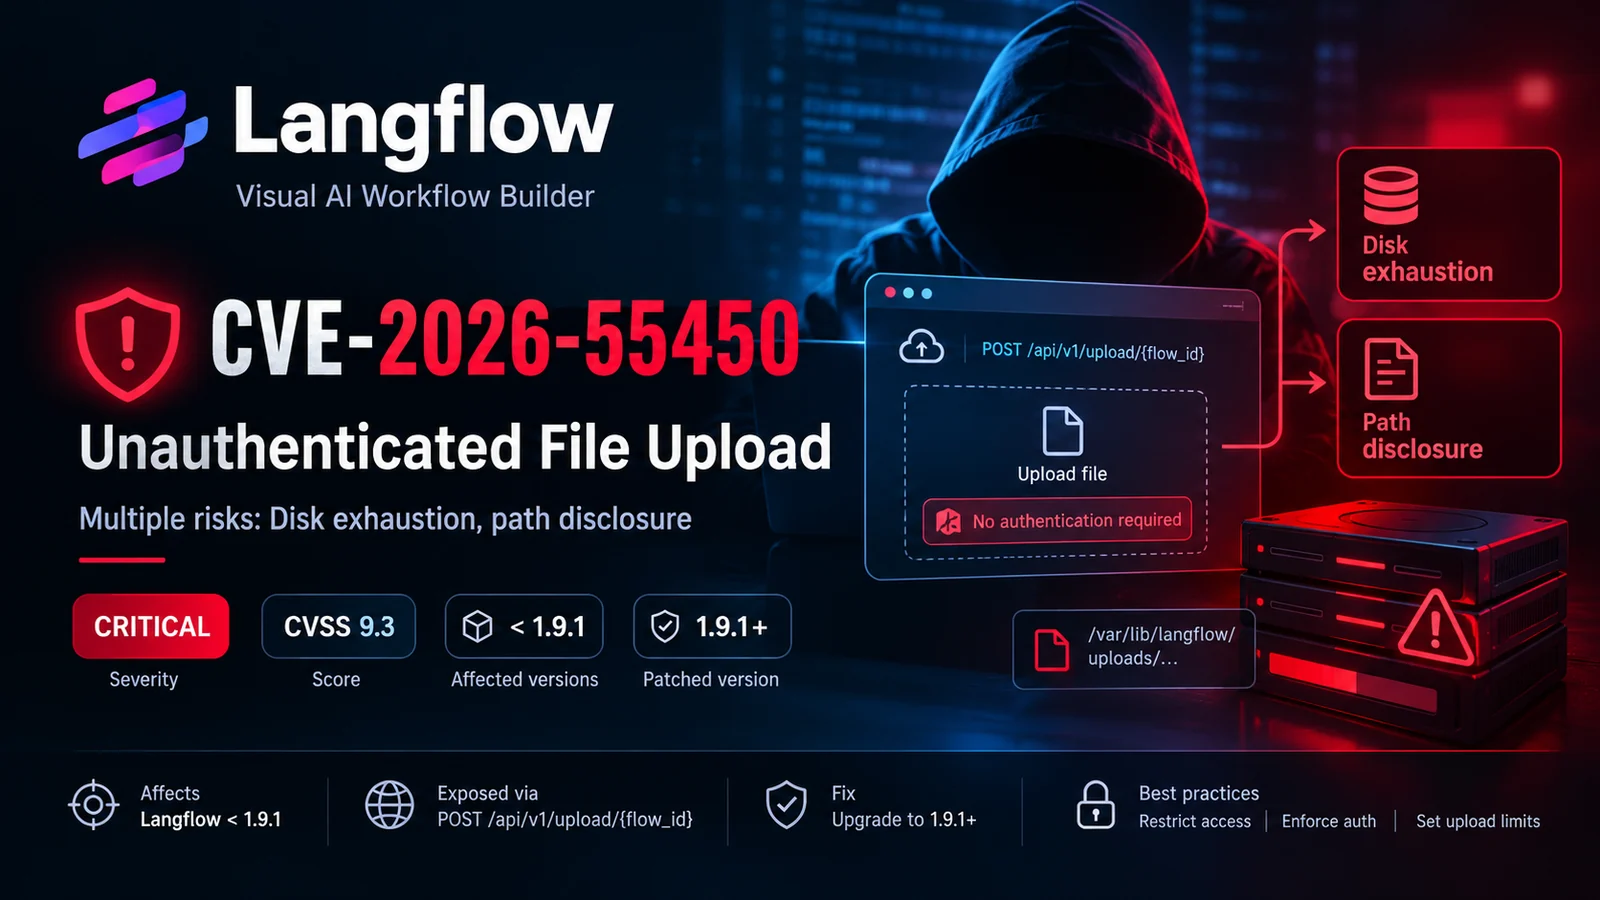
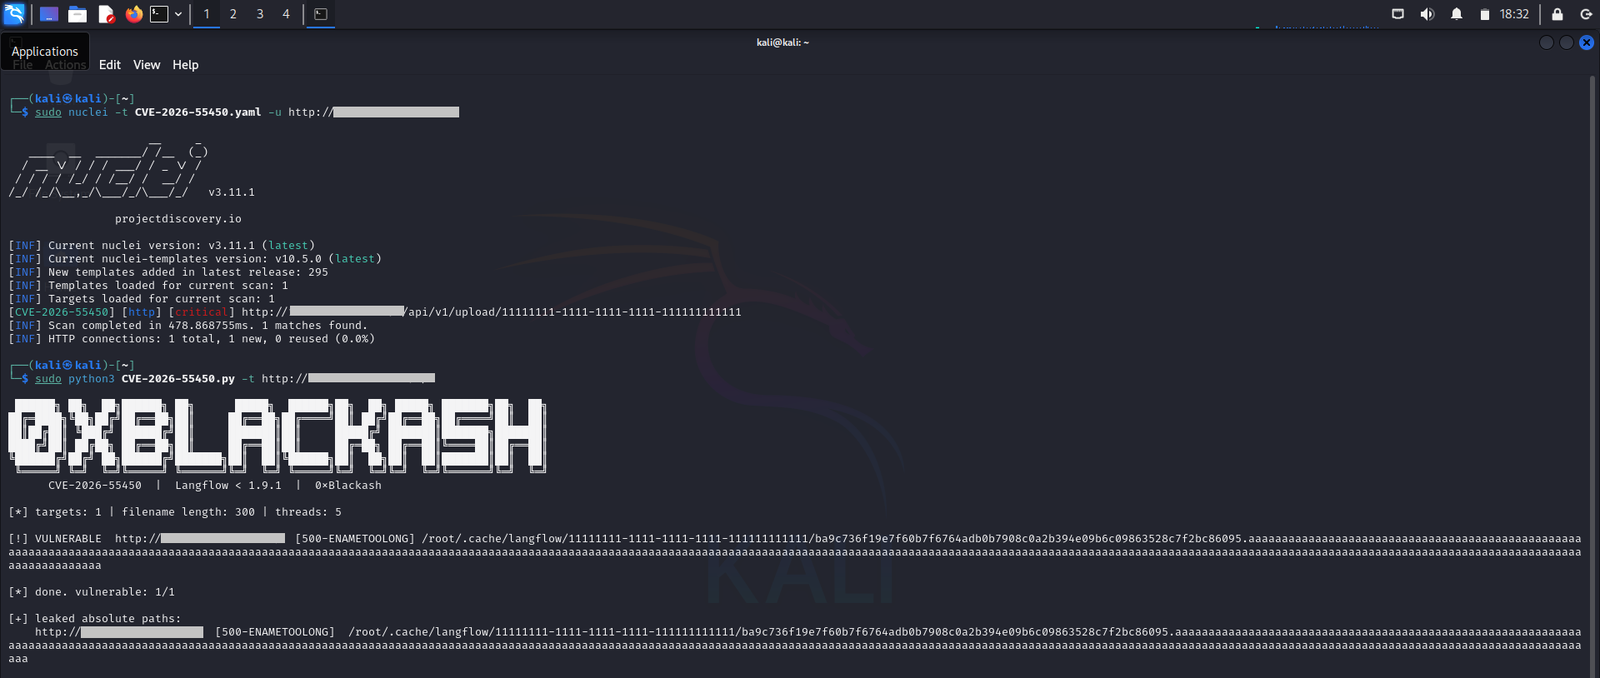
CVE-2026-55450 は、AI を活用したワークフローを構築するためのオープンソースプラットフォームである Langflow に影響する、報告されたファイルアップロード脆弱性に関するものです。
公開されたアップロードエンドポイントは、認証なしのファイルアップロードを許可する可能性があり、過剰なディスク消費や内部ファイルシステムパスの開示につながるおそれがあります。
このリポジトリでは、脆弱性、その潜在的な影響、検出に関する参考情報、および推奨される緩和策を文書化しています。
| 属性 | 詳細 |
|---|---|
| CVE ID | CVE-2026-55450 |
| 製品 | Langflow |
| 影響を受けるバージョン | 参照されているアドバイザリによると、1.9.1 より前 |
| 修正バージョン | 1.9.1 以降 |
| 攻撃ベクトル | ネットワーク |
| 認証 | 報告された脆弱なエンドポイントには不要 |
| 潜在的な影響 | サービス拒否および情報漏えい |
| 関連する弱点 | CWE-306、CWE-400、CWE-200 |
正式な情報については、公式 GitHub セキュリティアドバイザリを参照してください。
報告された脆弱性は、以下の API エンドポイントに関係しています。
POST /api/v1/upload/{flow_id}
不十分な認証とアップロード制限により、デプロイメントが不正なファイルアップロードにさらされる可能性があります。
潜在的な影響には以下が含まれます。
このエンドポイントの存在だけでは、デプロイメントが脆弱であることは確認できません。バージョン、構成、およびパッチ適用状況を検証する必要があります。
過剰なファイルアップロードは、利用可能なストレージリソースを消費し、アプリケーションの可用性に影響を与える可能性があります。
内部ファイルシステムパスを公開する応答は、さらなるセキュリティ評価に有用な実装の詳細を明らかにする可能性があります。
必要な認証および認可の制御を適用していないアップロードエンドポイントは、不正な操作を許可する可能性があります。
セキュリティチームは、許可された非破壊的な方法を使用して Langflow のデプロイメントを検証する必要があります。
推奨される確認事項:
自動検出の結果は、脆弱性の決定的な証拠ではなく指標として扱うべきです。アクティブテストは、明示的な許可が付与されたシステムに限定する必要があります。
推奨される防御策:
サポートされている場合は、max_file_size_upload 設定を確認し、デプロイされたリリースのドキュメントに照らしてその有効値を検証してください。
このリポジトリは、防御的なセキュリティ研究、脆弱性の認知、および許可されたテストを目的としています。
許可なくシステムをテストしないでください。著者は、不正な活動に起因する損害または誤用について一切の責任を負いません。
セキュリティ研究 | 脆弱性分析 | 防御的検証