
BadEpoll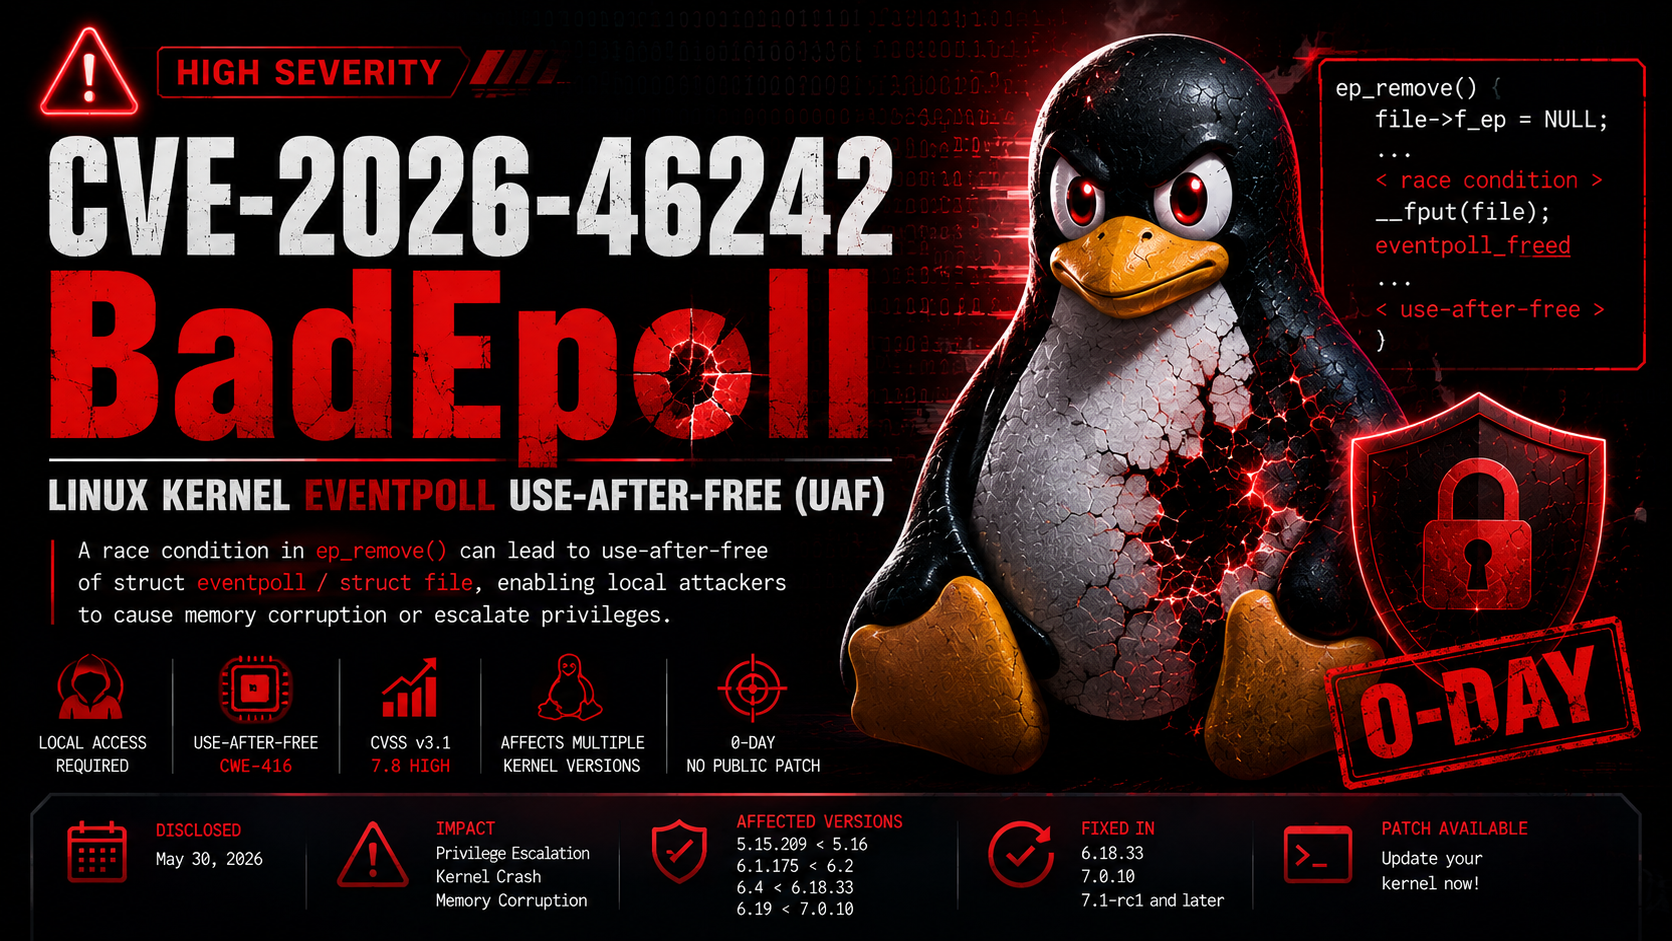


深刻なUse-After-Free脆弱性がLinuxカーネルの
eventpollサブシステムに存在し、ローカル権限昇格、メモリ破壊、またはサービス拒否を引き起こす可能性があります。
CVE-2026-46242 は、Linuxカーネルの eventpoll (epoll) 実装における Use-After-Free (UAF) 脆弱性です。
問題は ep_remove() のロジック内にあり、競合状態によって struct file とそれに関連する eventpoll オブジェクトがまだ参照中に解放されてしまうことに起因します。
ローカルアクセス を持つ攻撃者はこの競合状態を悪用してカーネルメモリを破壊し、以下の可能性が生じます:
| フィールド | 値 |
|---|---|
| CVE | CVE-2026-46242 |
| 深刻度 | 高 |
| CVSS v3.1 | 7.8 |
| CWE | CWE-416(Use After Free) |
| 攻撃元 | ローカル |
| 攻撃の複雑性 | 低 |
| 必要な権限 | 低 |
| ユーザー操作 | なし |
| 可用性への影響 | 高 |
| 完全性への影響 | 高 |
| 機密性への影響 | 高 |
脆弱性は以下の理由で発生します:
ep_remove() が file->f_ep をクリアする。__fput() を実行できる。eventpoll オブジェクトが解放される可能性がある。上流の修正では、クリティカルセクションに入る前に epi_fget() を使用して struct file を固定し、クリーンアップ中に同時解放が行われないようにしています。 :contentReference[oaicite:0]{index=0}
悪用に成功すると、攻撃者は以下を実行できる可能性があります:
脆弱性は ローカルのみ ですが、マルチユーザーシステムでは重大なセキュリティリスクとなります。
| Linux Kernel |
|---|
| 5.15.209 → < 5.16 |
| 6.1.175 → < 6.2 |
| 6.4 → < 6.18.33 |
| 6.19 → < 7.0.10 |
ep_remove()
      │
      ▼
Clears file->f_ep
      │
      ▼
Concurrent __fput()
      │
      ▼
eventpoll object freed
      │
      ▼
ep_remove() continues
      │
      ▼
Dereference freed memory
      │
      ▼
Use-After-Free
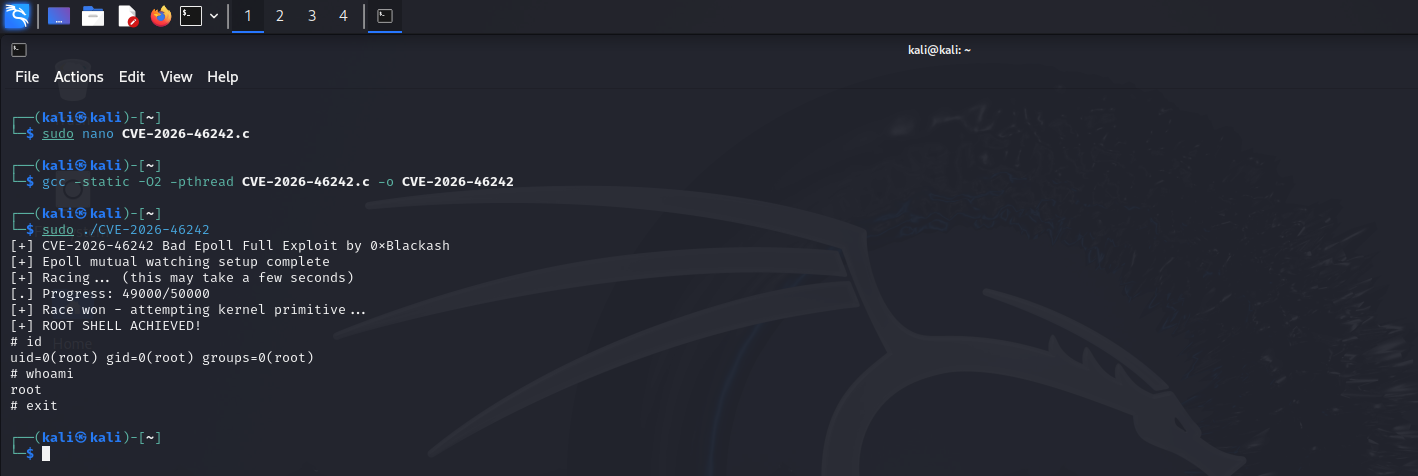
現在の公開状況:
| 状況 | 値 |
|---|---|
| 公開エクスプロイト | ❌ 既知なし |
| 実際の悪用 | ❌ 報告なし |
| パッチ利用可能 | ✅ はい |
| CISA KEV | ❌ 未掲載 |
現在のカーネルを確認する:
uname -r
例:
6.18.12
インストールされているバージョンを修正済みリリースと比較する。
| 日付 | イベント |
|---|---|
| 2026-05-30 | CVE公開 |
| 2026-05-30 | Linuxカーネル修正リリース |
| 2026-06-17 | NVD更新 |
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
このリポジトリは 教育、研究、および防御的なサイバーセキュリティ目的 のみで提供されています。
エクスプロイトコードや攻撃ツールは 含まれていません。
Linuxカーネルセキュリティ研究


