
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-42530 — CVE-2026-42530 | Kitploit
ツール/GitHubGitHub/0xblackash/cve-2026-42530
脆弱性分析エクスプロイトウェブセキュリティネットワークセキュリティペネトレーションテスト学習と教育
GitHub0xblackash/cve-2026-42530

CVE-2026-42530

CVE-2026-42530

リポジトリを見る
21113ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

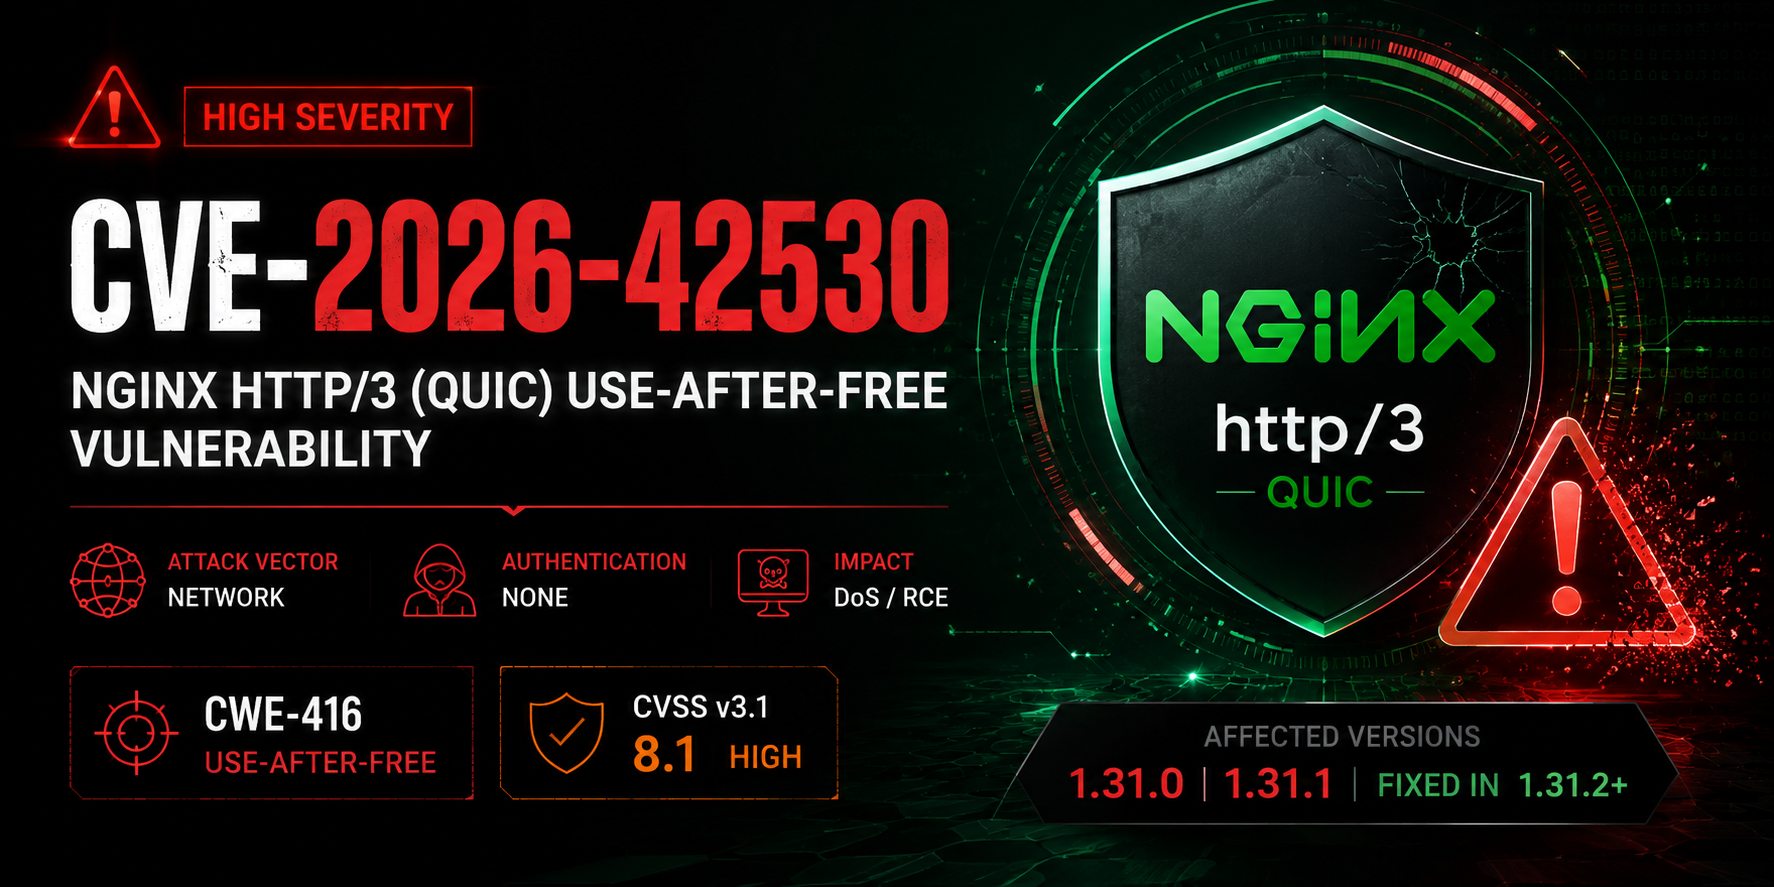
🛡️ CVE-2026-42530 - NGINX HTTP/3 (QUIC) 解放後使用の脆弱性

ChatGPT イメージ 2026年6月19日 21_45_48

NGINX Severity Python

NGINX HTTP/3 (QUIC) における高深刻度の解放後使用


⚠️ QPACK エンコーダストリームの脆弱性


🔍 概要

CVE-2026-42530 は、NGINX の ngx_http_v3_module における 解放後使用 (use-after-free) の脆弱性です。

リモートの未認証の攻撃者は、HTTP/3 上で閉じられた QPACK エンコーダストリーム を再開することでこれをトリガーし、ワーカープロセスのクラッシュ (DoS) や、一部の構成では リモートコード実行 (RCE) の可能性を引き起こします。


🚨 深刻度

指標評価色
CVSS v3.18.1 高🟠
CVSS v4.0最大9.2 クリティカル🔴
攻撃ベクトルネットワーク (リモート)🌐

影響: DoS + RCEの可能性 (ASLRバイパスの可能性)


📌 影響を受けるバージョン

  • NGINX Open Source — 1.31.0, 1.31.1
  • 一部の NGINX Plus リリース
  • http3 / QUIC が有効な任意のサーバー

修正済み: 1.31.2 (2026年6月17日リリース)


🛠️ セーフチェッカー (CVE-2026-42530-safe-check.py)

python3 CVE-2026-42530-safe-check.py <target> [-p PORT] [-t TIMEOUT]

機能:

  • ✅ 非破壊的 (安全)
  • ✅ 実際の HTTP/3 + QUIC 接続
  • ✅ バージョンフィンガープリンティング
  • ✅ 美しいカラー出力

🔍 最適な Shodan ダーク

"nginx/1.31.0" OR "nginx/1.31.1" quic OR http3
nginx "http/3" OR quic port:443
"alt-svc: h3" nginx
port:443 nginx quic

🛡️ 緩和策

  1. すぐに NGINX 1.31.2+ にアップグレードする
  2. HTTP/3 を無効にする (推奨される回避策):
    listen 443 ssl;        # instead of listen 443 http3;
    
  3. server_tokens off; を設定する

📚 参考文献

  • 公式 F5 アドバイザリ: K000161616
  • CVE レコード: CVE-2026-42530

教育および許可されたテスト目的のみのために作成されました ❤️

最終更新: 2026年6月

ツールをダウンロード