📌 概要
- CVE ID: CVE-2026-25049
- 影響を受けるソフトウェア: n8n
- 深刻度: Critical
- カテゴリ: 不適切なアクセス制御 / 情報開示
この脆弱性により、特定の n8n デプロイ環境では、REST API エンドポイントを介して認証なしで内部設定データにアクセスできる可能性があります。
🧭 目次
🔍 技術詳細
脆弱な設定では、以下のエンドポイントが認証なしでアクセス可能です:
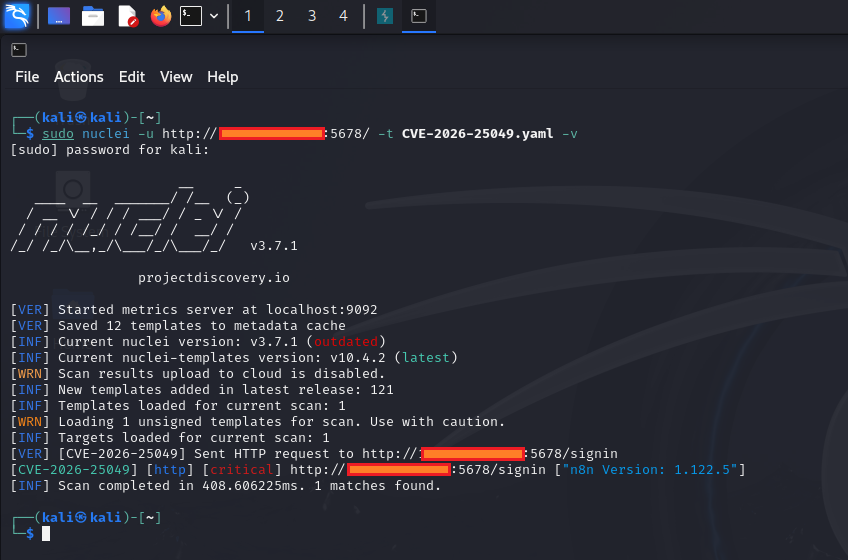
GET /rest/settings
📤 公開される可能性のあるデータ
- 🔐 認証方法(例: メールログイン)
- 🌐 インスタンスモード(例:
public)
- ⚙️ 機能フラグおよびランタイム設定
- 🧩 アプリケーション設定メタデータ
このエンドポイントは通常、認証済みユーザーのみに制限されるべきですが、設定ミスや脆弱なバージョンでは公開される可能性があります。
⚠️ 影響
本脆弱性は直接的なシステム全体の侵害には至りませんが、以下のことが可能になります:
- 📡 機密の設定情報の漏えい
- 🧠 ターゲットのフィンガープリンティングを可能にする
- 🔗 他の脆弱性との攻撃チェーンを容易にする
- 🎯 さらなる攻撃の複雑さを軽減する
💡 限定的な情報開示であっても、全体的なセキュリティ体制を大幅に弱める可能性があります。
📦 影響を受けるバージョン
- 確認済み:
n8n v1.123.5
- 設定によっては他のバージョンも影響を受ける可能性があります
⚠️ 常に公式アドバイザリおよび変更ログを確認してください。
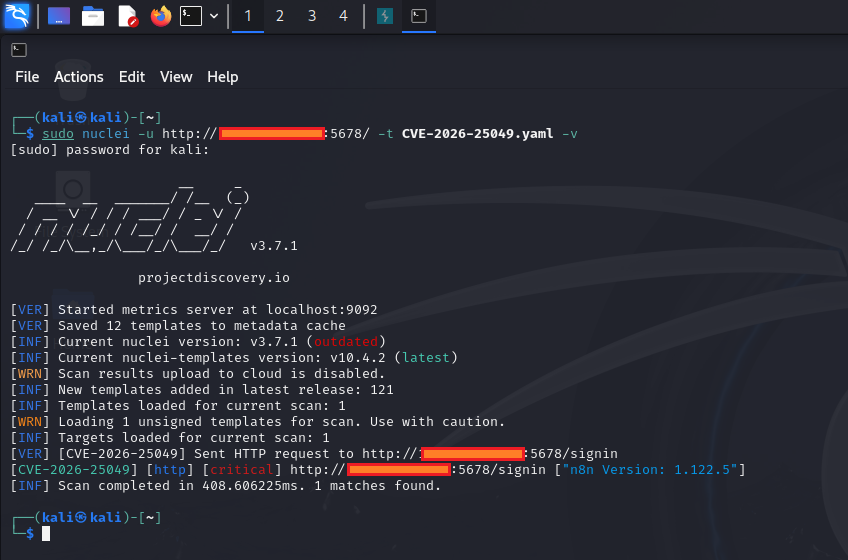
✅ 検証(概要)
脆弱性を検証するには:
-
次のリクエストを送信します:
/rest/settings
-
レスポンスの動作を確認します。
✔️ 期待される動作(セキュア)
❌ 脆弱な動作
200 OK- 設定データを含む JSON レスポンス
🛡️ 緩和策
n8n インスタンスを保護するには:
- 🔄 最新のパッチ適用済みバージョンに更新する
- 🔒 ポート
5678 へのアクセスを制限する(VPN、ファイアウォール、IP 許可リスト)
- 🚫 n8n をパブリックインターネットに直接公開しない
- 🔑 適切な認証メカニズムを適用する
- 🧱 アクセス制御付きのリバースプロキシの背後に配置する
🧠 セキュリティ上の注意
- 露出は多くの場合、デプロイ設定に依存します
- パブリックモードで実行されているインスタンスは影響を受けやすい可能性があります
- 設定ミスのある自己ホスト環境で一般的です
- より広範な攻撃対象領域の一部として扱う必要があります
📊 リスクサマリー
| ファクター | 評価 |
|---|
| 攻撃の複雑さ | 低 |
| 必要な権限 | なし |
| ユーザー操作 | なし |
| 影響範囲 | 部分的(情報漏えい) |
| 悪用可能性 | 高(公開されている場合) |
📎 免責事項
⚠️ このプロジェクトは教育目的および許可されたセキュリティテスト専用です。
明示的な許可なしにシステムをテストまたはスキャンしないでください。
⭐ 貢献と使用方法
これが役立つと思われる場合:
- ⭐ リポジトリにスターを付ける
- 🛠️ ラボまたは許可されたエンゲージメントで責任を持って使用する
- 📢 知識を倫理的に共有する