
 0xblackash/cve-2026-20253
CVE-2026-20253

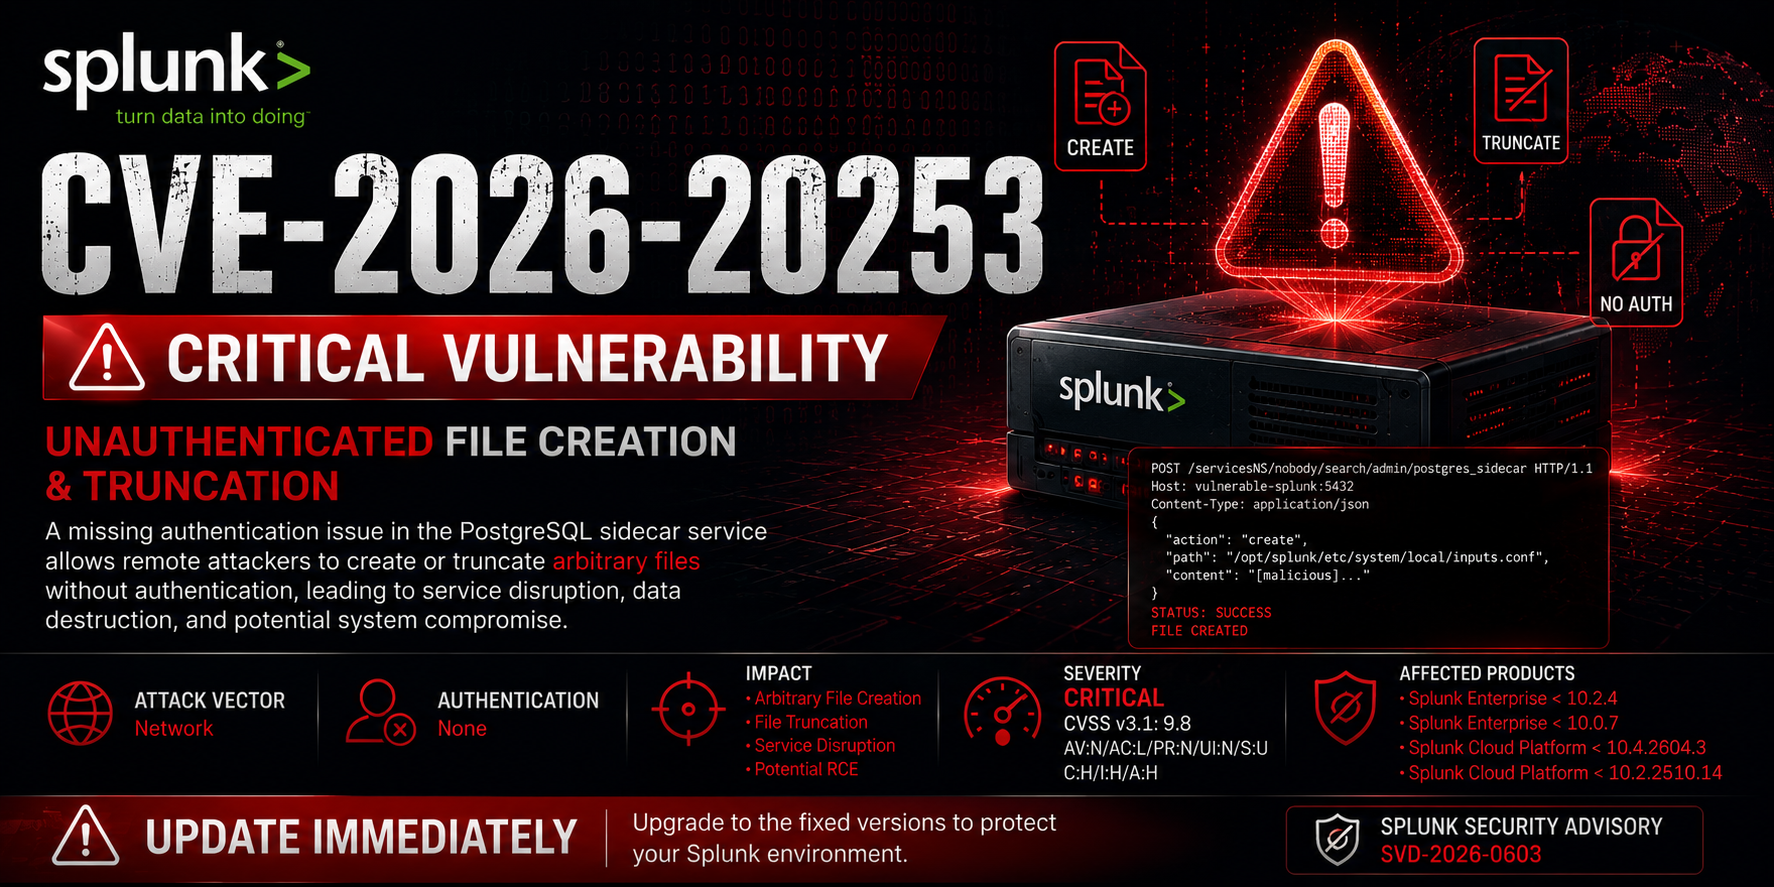


Splunk EnterpriseおよびSplunk Cloud Platformに影響を与える、認証なしの任意のファイル作成および切り詰めの脆弱性。
CVE-2026-20253は、Splunk EnterpriseおよびSplunk Cloud Platformにおける重大な脆弱性であり、露出したPostgreSQLサイドカーサービスのエンドポイントを介して、認証されていないリモート攻撃者が任意のファイルを作成または切り詰めることを可能にします。
脆弱な機能には認証制御が欠如しているため、攻撃者は有効な資格情報なしでファイル操作を実行できます。
悪用に成功すると、以下が発生する可能性があります:
| プロパティ | 値 |
|---|---|
| CVE | CVE-2026-20253 |
| ベンダー | Splunk |
| 重大度 | 重大 |
| CVSS v3.1 | 9.8 |
| CWE | CWE-306 |
| 脆弱性タイプ | 認証不足 |
| 攻撃ベクトル | ネットワーク |
| 認証 | なし |
| ユーザー操作 | なし |
| 影響 | ファイル作成 / ファイル切り詰め |

この脆弱性は、機密性の高いファイル操作機能を公開するPostgreSQLサイドカーサービスコンポーネント内に存在します。
認証チェックが欠如しているため:
Remote User
        │
        ▼
Accessible Sidecar Endpoint
        │
        ▼
Create Arbitrary Files
        │
        ▼
Truncate Existing Files
        │
        ▼
System Impact
攻撃者は、公開されたサービスへのネットワークアクセスのみが必要です。
Attacker
    │
    ▼
Locate Exposed Splunk Service
    │
    ▼
Connect To PostgreSQL Sidecar
    │
    ▼
Unauthenticated Request
    │
    ▼
Create/Overwrite Files
    │
    ▼
Service Disruption
    │
    ▼
Potential Escalation
Potential exposure of sensitive operational data.
Arbitrary file modification can compromise system integrity.
Critical files may be truncated, causing outages.
SIEM infrastructure may become unreliable or unavailable.
| バージョン | ステータス |
|---|---|
| < 10.2.4 | 脆弱 |
| < 10.0.7 | 脆弱 |
| バージョン | ステータス |
|---|---|
| < 10.4.2604.3 | 脆弱 |
| < 10.2.2510.14 | 脆弱 |
| 製品 | 安全なバージョン |
|---|---|
| Splunk Enterprise | 10.2.4+ |
| Splunk Enterprise | 10.0.7+ |
| Splunk Cloud Platform | 10.4.2604.3+ |
| Splunk Cloud Platform | 10.2.2510.14+ |
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
| メトリック | 値 |
|---|---|
| 攻撃ベクトル | ネットワーク |
| 攻撃複雑性 | 低 |
| 必要な特権 | なし |
| ユーザー操作 | なし |
| 機密性 | 高 |
| 整合性 | 高 |
| 可用性 | 高 |
一般的なポート:
8000
8089
8191
5432
http.title:"Splunk"
product:"Splunk"
http.html:"Splunk"
title="Splunk"
body="Splunk"
app="Splunk"
app:"Splunk"
予期しないもの:
File creation events
File truncation events
Service failures
Configuration changes
Database sidecar access
find /opt/splunk -mtime -1
find /opt/splunk -size 0
journalctl -xe
grep -Ri "postgres" /opt/splunk/var/log/
探すもの:
Unexpected empty files
Modified configuration files
Splunk restart anomalies
Unauthorized service access
Network connections to sidecar components
潜在的なターゲット:
server.conf
inputs.conf
outputs.conf
authentication.conf
web.conf
1. Discover vulnerable Splunk instance
2. Reach PostgreSQL sidecar endpoint
3. Submit crafted request
4. Create or truncate target file
5. Observe system impact
⚠️ 武器化されたエクスプロイトコードは意図的に省略されています。
10.2.4+
10.0.7+
VPN-only access
Internal management network
ACL restrictions
Firewall filtering
File creation activity
Configuration modifications
Unexpected service restarts
Management Interfaces
        │
        ├── Internal VLAN
        ├── VPN Access
        └── Zero Trust Controls
有効化:
Auditd
Sysmon for Linux
EDR telemetry
Network monitoring
この脆弱性が重要な理由:
Splunkを侵害されると、組織の攻撃検知能力に重大な影響を与える可能性があります。
CVE-2026-20253/
│
├── README.md
│
├── assets/
│   ├── CVE-2026-20253.png
│   └── screenshots/
│
├── advisory/
│   ├── technical-analysis.md
│   ├── attack-surface.md
│   └── patch-guidance.md
│
├── detection/
│   ├── sigma/
│   ├── yara/
│   ├── splunk-searches/
│   └── hunting-guide.md
│
├── iocs/
│   └── indicators.md
│
└── references/
    └── links.md
このリポジトリは以下の目的のみを意図しています:
すべてのテストは、自分が所有するシステム、または評価する明示的な許可を得たシステムに対してのみ実施する必要があります。
Splunk Enterprise • 重大 • CVSS 9.8


