
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-20079 — CVE-2026-20079 | Kitploit
ツール/GitHubGitHub/0xblackash/cve-2026-20079
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト認証レッドチーミング
GitHub0xblackash/cve-2026-20079

CVE-2026-20079

CVE-2026-20079

リポジトリを見る
12146ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

🚨 CVE-2026-20079「重大なCisco FMCゼロデイ」

cisco-exploit

Cisco Secure Firewall Management Centerにおける、root権限でのRCEに繋がる重大な認証バイパス

Severity CVSS Cisco FMC Published

📋 概要

CVE-2026-20079 は、Cisco Secure Firewall Management Center (FMC) ソフトウェアのWebインターフェイスにおける重大な脆弱性です。

認証されていないリモート攻撃者 が認証をバイパスし、基盤となるオペレーティングシステム上で root権限 による任意のスクリプト実行が可能になります。

  • CVE ID: CVE-2026-20079
  • CWE: CWE-288 (代替パスまたはチャネルを使用した認証バイパス)
  • CVSS v3.1 Base Score: 10.0 (Critical)
  • Vector: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H

根本原因: 起動時に作成された不適切なシステムプロセスにより、細工されたHTTPリクエストが認証をバイパスできる。


🛠️ 影響

  • 認証されていないリモートからの悪用
  • FMCアプライアンスへの完全な rootアクセス
  • 任意のスクリプトおよびコマンドの実行が可能
  • 管理下の Firewall Threat Defense (FTD) デバイスが侵害される可能性 (Scope: Changed)
  • 機密性、完全性、可用性の完全な喪失

この脆弱性は、Ciscoのオンプレミス型ファイアウォール基盤の 管理プレーン に影響を与えるため、本番環境では極めて危険です。


🔍 影響を受ける製品

影響を受けるバージョン:

  • Cisco Secure Firewall Management Center (オンプレミス) の以下のバージョン:
    • 7.0.x (すべて)
    • 7.1.x (すべて)
    • 7.2.0 – 7.2.10.2
    • 7.3.0 – 7.3.1.2
    • 7.4.0 – 7.4.3
    • 7.6.0 – 7.6.3
    • 7.7.0 – 7.7.11

影響を受けないもの:

  • クラウド配信型FMC (cdFMC)
  • Cisco Secure Firewall ASAソフトウェア
  • Cisco Secure Firewall Threat Defense (FTD) デバイス (影響を受けるFMCによって管理されていない場合)

✅ 修正済みバージョン

Ciscoはパッチをリリースしています。各ブランチの正確な修正リリースについては、公式アドバイザリを参照してください。

推奨事項: できるだけ早く最新の修正版にアップグレードしてください。
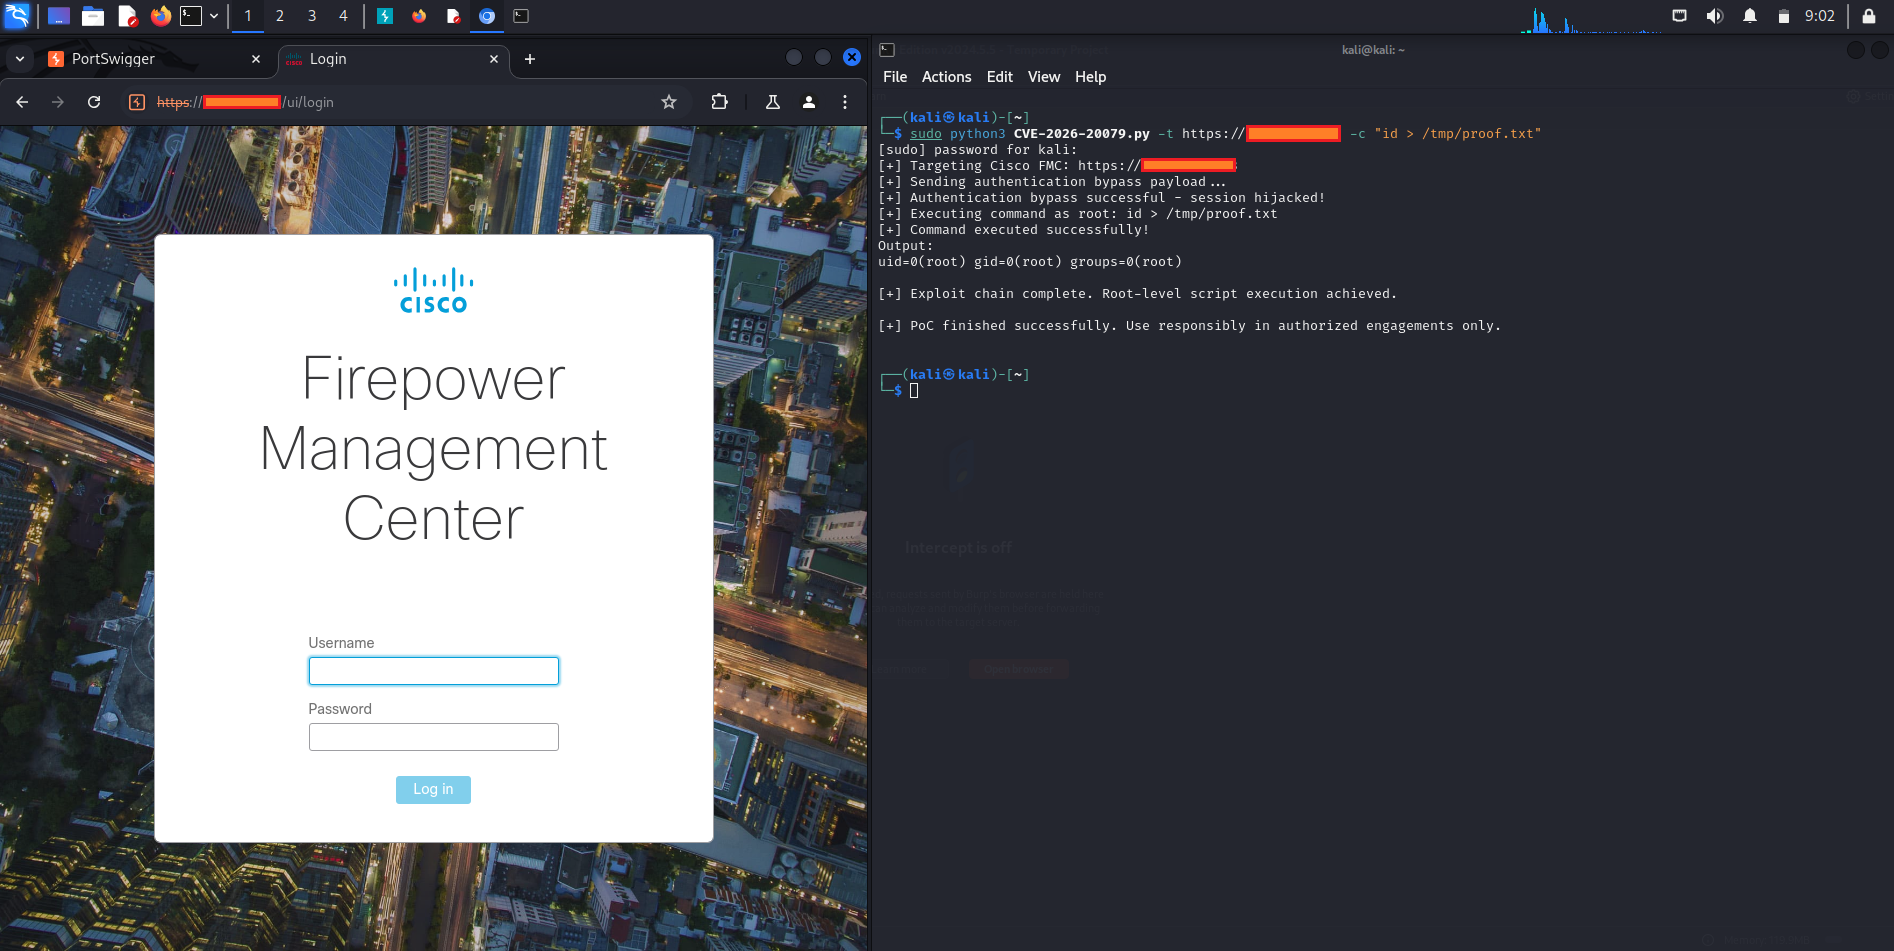

⚠️ 悪用の詳細

cve-2026-20079

攻撃者は、FMCのWebインターフェイスに 特別に細工されたHTTPリクエスト を送信することで、この脆弱性を悪用できます。この欠陥は、起動時に誤って設定されたプロセスが代替認証パスを作成し、認証なしでrootとしてスクリプトを実行できるようにすることに起因します。

開示後まもなく、公開されたProof-of-Concept (PoC) エクスプロイトが出現しています。


🛡️ 緩和策

  1. 即時の対応: Ciscoが提供するセキュリティパッチを適用してください。
  2. 公式の回避策はありません — パッチ適用が唯一の修復手段です。
  3. FMC管理インターフェイスへのアクセスを制限してください (ファイアウォールルール、VPN、ゼロトラストセグメンテーションを使用)。
  4. FMCのWebインターフェイスを標的とした不審なHTTPトラフィックを監視してください。
  5. CiscoのSoftware Checkerツールを使用して、お使いのバージョンを確認してください。

公式Ciscoセキュリティアドバイザリ: https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-onprem-fmc-authbypass-5JPp45V2


📚 参考情報

  • NVD詳細ページ
  • Cisco公式アドバイザリ
  • 関連する脆弱性: CVE-2026-20131 (同じ製品におけるもう1つの重大なRCE)

📝 注意事項

  • このリポジトリは、ドキュメント作成、研究、および防御目的のみを対象としています。
  • 悪意のある目的での悪用は違法であり、強く推奨されません。
  • 常に責任ある情報開示の慣行に従ってください。
ツールをダウンロード