

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-101767 — CVE-2026-101767のアドバイザリおよび技術調査分析。Oracle E-Business Suite Application Object Libraryにおける重大な未認証RCEで、CVSSの詳細と影響を受けるバージョンを含む。 | Kitploit
ツール/GitHubGitHub/0xblackash/cve-2026-101767
脆弱性分析エクスプロイトウェブアプリケーション悪用論文と研究学習と教育
GitHub0xblackash/cve-2026-101767

CVE-2026-101767

CVE-2026-101767のアドバイザリおよび技術調査分析。Oracle E-Business Suite Application Object Libraryにおける重大な未認証RCEで、CVSSの詳細と影響を受けるバージョンを含む。

リポジトリを見る
12日前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

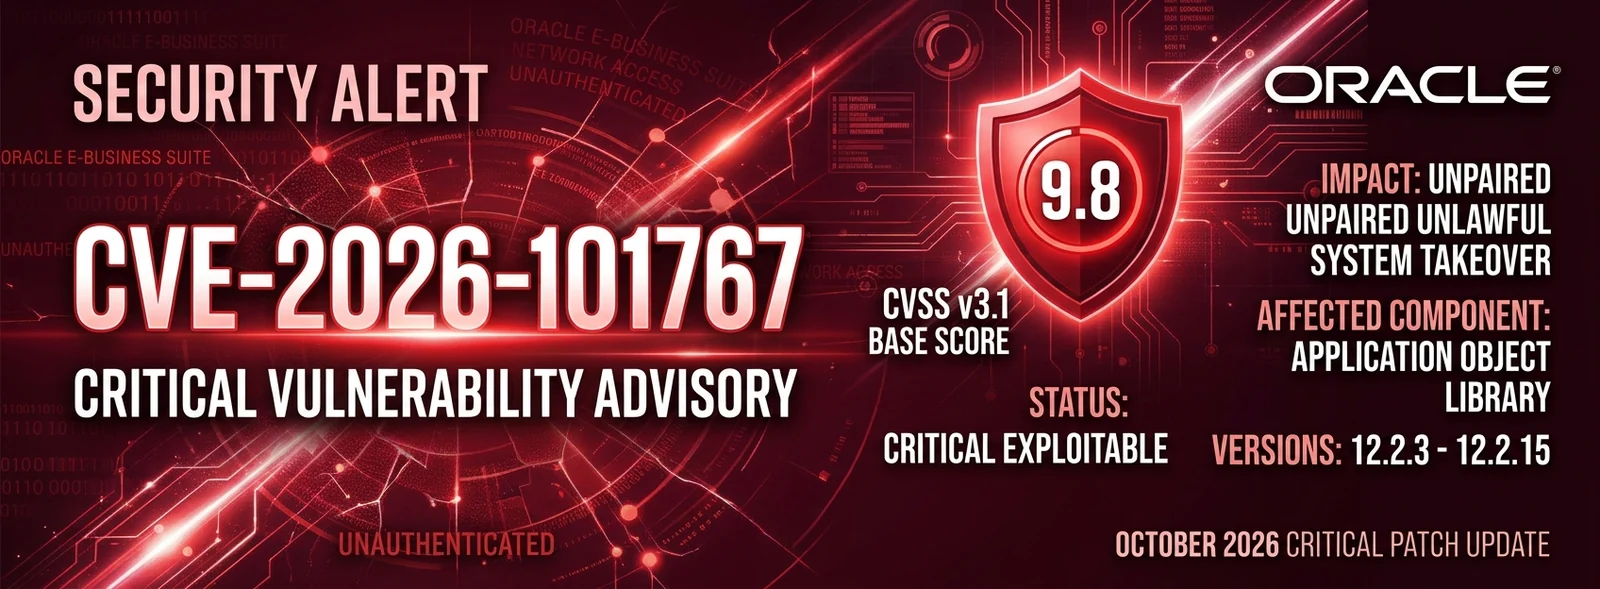
CVE-2026-101767: Oracle E-Business Suite 未認証RCE

Gemini_Generated_Image_8ohgzv8ohgzv8ohg

CVE Badge CVSS Badge Oracle Badge License

CVE-2026-101767 に関するアドバイザリおよび調査分析です。これは Oracle October 2026 Critical Patch Update (CPU) で公開された、Oracle E-Business Suite(Oracle Application Object Library)における重大な未認証リモート脆弱性です。


📋 概要

  • CVE ID: CVE-2026-101767
  • 脆弱性の種類: 未認証リモートアクセス / Application Object Library における脆弱性
  • 深刻度スコア: 9.8 (Critical)
  • CVSS v3.1 ベクター: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • 影響を受けるコンポーネント: Core / Oracle Application Object Library
  • パッチの提供状況: Oracle October 2026 CPU でリリース済み

🎯 対象および影響を受けるバージョン

この脆弱性は、以下のバージョンの Oracle E-Business Suite を実行しているすべてのデプロイメントに影響します:

製品コンポーネント影響を受けるバージョン
Oracle E-Business SuiteApplication Object Library12.2.3 – 12.2.15

🛡️ 技術概要

CVE-2026-101767 により、HTTP 経由でネットワークアクセスが可能な未認証の攻撃者が Oracle Application Object Library を侵害できるようになります。

攻撃特性

  • 攻撃元区分 (AV): ネットワーク (N)
  • 攻撃条件の複雑さ (AC): 低 (L)
  • 必要な特権レベル (PR): 不要 (N)
  • ユーザー関与 (UI): 不要 (N)
  • 影響: 機密性への高い影響、完全性への高い影響、可用性への高い影響 (C:H/I:H/A:H)

悪用に成功すると、基盤となるアプリケーションサーバーが完全に侵害され、任意のコード実行、機密データの窃取、または永続的なバックドアの設置が可能になります。
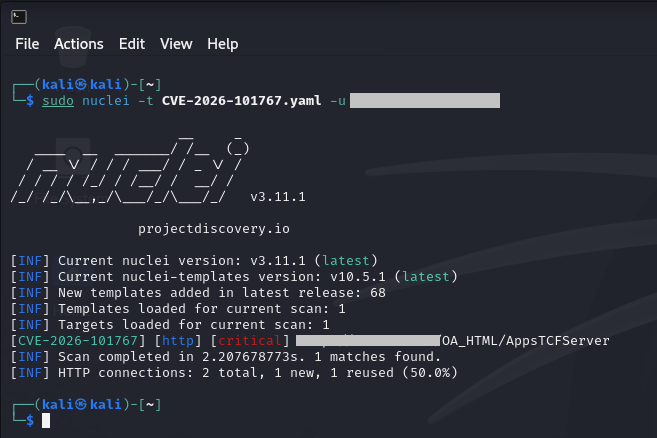

📸 デモ

cve-2026-101767

⚙️ 検出とテスト

(任意: 検出クエリ、YARA ルール、または脆弱性スキャンのガイダンスをここに挿入してください)

# Example Detection Check / HTTP Endpoint Status (Placeholder)
curl -s -I "http://<target-host>:<port>/OA_HTML/..." | grep "HTTP/1.1"

⚠️ 免責事項

このリポジトリは教育および研究目的のみで提供されています。著者は、ここに含まれる情報や資料のいかなる悪用についても責任を負いません。

ツールをダウンロード
