📌 1. エグゼクティブサマリー
CitrixBleed 2 は、以下の製品に影響を与える重大なメモリ開示脆弱性を指します。
- 🏢 Citrix NetScaler ADC
- 🌐 NetScaler Gateway
- 🔐 インターネット公開のVPNアプライアンス
この脆弱性により、認証されていない攻撃者が巧妙に細工されたネットワークリクエストを送信することで、影響を受けるデバイスから機密性の高いメモリ内容を取得することが可能になります。
この種の問題は、元のCitrixBleed (CVE-2023-4966) と性質が似ています。
🧠 2. 影響を受けるベンダーと製品
影響を受けるシステムは以下の通りです。
- Citrix NetScaler ADC
- Citrix NetScaler Gateway
- 公開インターネットにさらされているアプライアンス
これらのデバイスは通常、エンタープライズネットワークのエッジに配置されます。
🔎 3. 脆弱性の分類
| フィールド | 値 |
|---|
| 脆弱性タイプ | メモリオーバーリード |
| 影響タイプ | 機密データの漏洩 |
| 悪用可能性 | リモート |
| 認証 | 不要 |
| 必要な権限 | なし |
| ユーザー操作 | なし |
🔬 4. 根本原因(技術的説明)
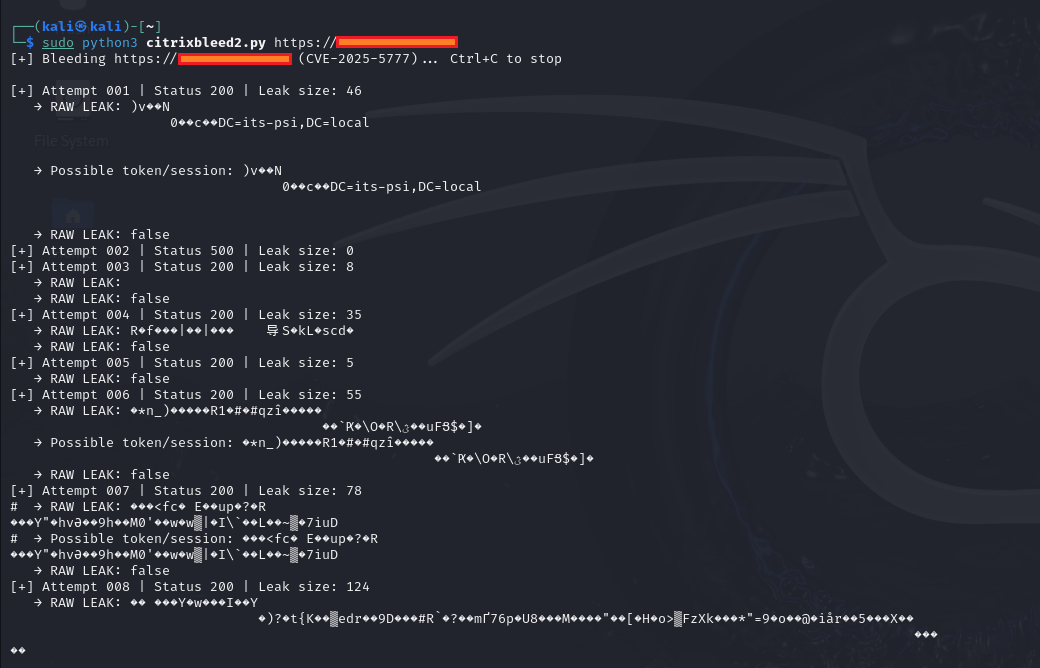
この脆弱性は、以下に起因します。
- 不適切なメモリ境界検証
- 不十分な入力サイズチェック
- 不適切な応答バッファ処理
巧妙に細工されたHTTPリクエストを処理する際、アプライアンスは意図された境界を超えたメモリを返します。
これにより、以下の情報が漏洩する可能性があります。
- セッショントークン
- 認証クッキー
- 内部メモリバッファ
- 他のユーザーセッションの断片
これは概念的には以下と類似しています。
- Heartbleed (OpenSSL のメモリオーバーリード)
- その他のバッファオーバーリードの脆弱性
🚨 5. 現実世界への影響
NetScalerデバイスは以下の特性を持つため、
- ネットワークエッジに位置する
- VPNアクセスを保護する
- 認証とSSOを処理する
影響には以下が含まれます。
- 🔑 セッションハイジャック
- 👤 アカウントのなりすまし
- 🛜 VPNバイパス
- 🧭 ラテラルムーブメント
- 💣 ランサムウェアの準備
- 🏢 企業全体の侵害
📊 6. 深刻度評価
| セキュリティプロパティ | 影響 |
|---|
| 機密性 | 🔴 高 |
| 完全性 | 🟡 間接的 |
| 可用性 | 🟡 間接的 |
| 全体的リスク | 🔥 重大 |
エッジデバイスの侵害は爆発半径を劇的に拡大します。
🌍 7. エッジデバイスの脆弱性が危険な理由
エッジアプライアンスは以下の特徴があります。
- インターネットに公開されている
- 特権的なネットワーク位置を持つ
- 内部監視を回避することが多い
- 通常のパッチ適用サイクルに従わない可能性がある
もし侵害されれば、攻撃者は正当に見えるセッションを使って内部にピボットできます。
🛠 8. 緩和策と対応戦略
即時対応
- 最新のCitrixセキュリティパッチを適用
- すべてのアクティブセッションを無効化
- 管理者認証情報をローテーション
- 漏洩が疑われる場合はユーザーパスワードをリセット
- 異常なアクティビティのログを確認
防御的強化
- 多要素認証 (MFA) を強制
- 管理インターフェースを内部IP範囲に制限
- 詳細なロギングを有効化
- セッション再利用の異常を監視
- ネットワークセグメンテーションを実装
🔍 9. 検出の指標
セキュリティチームは以下を監視する必要があります。
- 予期しないVPNセッションの再利用
- 異常な地理的ログインパターン
- 大量の不審なHTTPリクエスト
- 新しいVPNセッションからの内部アクセス
- 認証後のラテラルムーブメント
📅 10. インシデント対応の考慮事項
悪用が疑われる場合:
- すぐにパッチを適用
- すべてのセッションを無効化
- 認証情報をローテーション
- 認証ログを確認
- 永続化メカニズムを調査
- ラテラルムーブメントの内部システムをスキャン
トークンが漏洩した場合、パッチ適用だけでは不十分です。
🧩 11. 類似の脆弱性との比較
| 脆弱性 | ソフトウェア | タイプ | 影響 |
|---|
| Heartbleed | OpenSSL | メモリ開示 | キー・メモリ漏洩 |
| Shellshock | Bash | RCE | 完全なシステム実行 |
| Log4Shell | Log4j | RCE | リモートコード実行 |
| CitrixBleed | NetScaler | メモリ開示 | セッションハイジャック |
CitrixBleed クラスの脆弱性は、デバイスの配置により特に危険です。
⚖️ 12. 倫理的および法的通知
この情報は以下を目的としています。
- 教育目的
- 防御のための認識向上
- 許可されたセキュリティ研究
明示的な書面による許可なしにシステムを悪用しないでください。
許可のない悪用は違法です。
🧠 13. 主要なセキュリティ教訓
- メモリ安全性は依然として大きなリスククラスである
- エッジデバイスは迅速なパッチ適用が必要
- メモリ漏洩後はセッション無効化が重要
- VPNアプライアンスは価値の高い標的である
- 認証の異常を含む監視が必要
🔐 最終的な教訓
ゲートウェイがメモリを漏洩するとき、
企業全体がリスクにさらされる。