Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-22965 — Spring4Shell(CVE-2022-22965)に関する詳細な解説を提供し、脆弱なSpringアプリケーションにおける根本原因、悪用条件、影響、CVSS、および緩和策を網羅しています。 | Kitploit
ツール/GitHubGitHub/0xblackash/cve-2022-22965
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト学習と教育
GitHub0xblackash/cve-2022-22965

CVE-2022-22965

Spring4Shell(CVE-2022-22965)に関する詳細な解説を提供し、脆弱なSpringアプリケーションにおける根本原因、悪用条件、影響、CVSS、および緩和策を網羅しています。

リポジトリを見る
126ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

🚨 CVE-2022-22965 — "Spring4Shell"

1_N9RLjiAn_OcNxyjJD_5ZJQ

CVE Severity CVSS Platform Framework

重大なリモートコード実行 (RCE) 脆弱性

公開開示日: 2022年3月31日


📖 目次

  • 概要
  • 影響を受けるコンポーネント
  • 技術的根本原因
  • 悪用条件
  • 影響
  • 深刻度とCVSS
  • 緩和策とパッチ
  • タイムライン
  • Log4Shellとの比較
  • まとめ

🔎 概要

Spring4Shell は CVE-2022-22965 の通称であり、Springのデータバインディングメカニズムにおける脆弱性で、攻撃者が リモートコード実行 (RCE) を達成する可能性があります。

主に以下のアプリケーションが影響を受けました:

  • :contentReference[oaicite:1]{index=1}
  • WARファイルとしてパッケージ化
  • :contentReference[oaicite:2]{index=2} にデプロイ
  • :contentReference[oaicite:3]{index=3} 9 以降 で稼働

🧠 技術的根本原因

Spring MVC は HTTP リクエストパラメータを Java オブジェクトフィールドに自動的にマッピングします。これは データバインディング と呼ばれるプロセスです。

特定の条件下では、攻撃者は以下のことが可能でした:

  1. 細工された HTTP パラメータを通じてオブジェクトのプロパティを操作する
  2. 内部クラスローダのプロパティにアクセスする
  3. Tomcat の設定を変更する
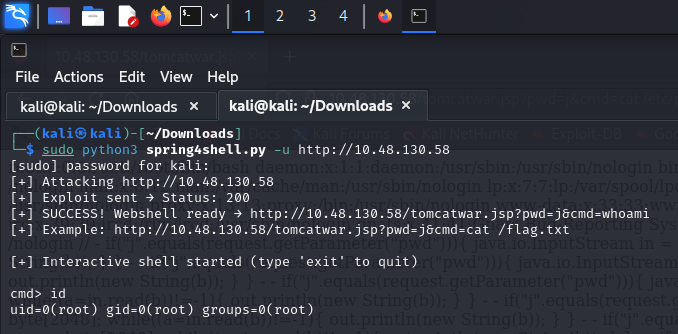
  4. 悪意のある JSP ファイル(Web シェル)をディスクに書き込む

これにより、最終的にサーバ上での任意のコード実行が可能になりました。


⚙️ 悪用条件

spring4shell

Spring4Shell は 普遍的に悪用できるわけではありませんでした。以下のすべてが真である必要がありました:

  • ✔ Java 9+ で動作していること
  • ✔ 脆弱な Spring バージョン (5.3.0–5.3.17 または 5.2.0–5.2.19) を使用していること
  • ✔ WAR ファイルとしてデプロイされていること
  • ✔ Apache Tomcat で動作していること
  • ✔ リクエストパラメータに対してデータバインディングが有効であること

Spring Boot 実行可能 JAR としてパッケージ化されている場合、悪用は通常不可能でした。


💥 潜在的な影響

悪用に成功した場合、攻撃者は以下のことが可能でした:

  • Web シェル (JSP) をアップロードする
  • 任意のシステムコマンドを実行する
  • 機密アプリケーションデータにアクセスする
  • 内部ネットワークにさらに侵入する
  • アプリケーションサーバを完全に侵害する

📊 深刻度とCVSS

指標値
CVE IDCVE-2022-22965
CVSSスコア9.8 (重大)
攻撃元ネットワーク
認証要求❌ いいえ
ユーザー操作❌ なし
影響完全なRCE

🛠 緩和策とパッチ

✅ 公式修正

以下にアップグレード:

  • Spring Framework 5.3.18
  • Spring Framework 5.2.20

Spring Boot のバージョンもそれに応じて更新されました。


🔒 推奨される強化策

  • WAR ではなく JAR パッケージングを推奨
  • Java ランタイムをアップグレード
  • 書き込み可能なディレクトリを制限
  • 不要なバインディングフィールドを無効化
  • 不審なファイル作成を監視
  • Web アプリケーションファイアウォール (WAF) を導入

🗓 タイムライン

日付イベント
2022年3月脆弱性が報告される
2022年3月31日公開開示
同日パッチリリース
その後世界中でセキュリティスキャンが開始

🔥 Spring4Shell と Log4Shell の比較

特徴Spring4ShellLog4Shell
フレームワークSpring FrameworkApache Log4j
CVE2022-229652021-44228
悪用の複雑さ中程度(条件が必要)非常に低い
デフォルトの露出限定的広範囲
CVSS9.810.0

Spring4Shell も深刻でしたが、Log4Shell の方が現実世界での露出が広範でした。


📌 まとめ

フィールド値
名称Spring4Shell
CVECVE-2022-22965
タイプリモートコード実行
影響を受けるソフトウェアSpring Framework
深刻度重大
パッチの有無はい
悪用条件特定の設定が必要

⚠️ 最後に

Spring4Shell は、最新のフレームワークにおける複雑なオブジェクトバインディングとリフレクションが、予期しない攻撃対象領域をもたらす可能性があることを示しました。

Log4Shell ほどの世界的な影響はありませんでしたが、影響を受ける環境では即時のパッチ適用が必要な重大な脆弱性であることに変わりはありません。

ツールをダウンロード