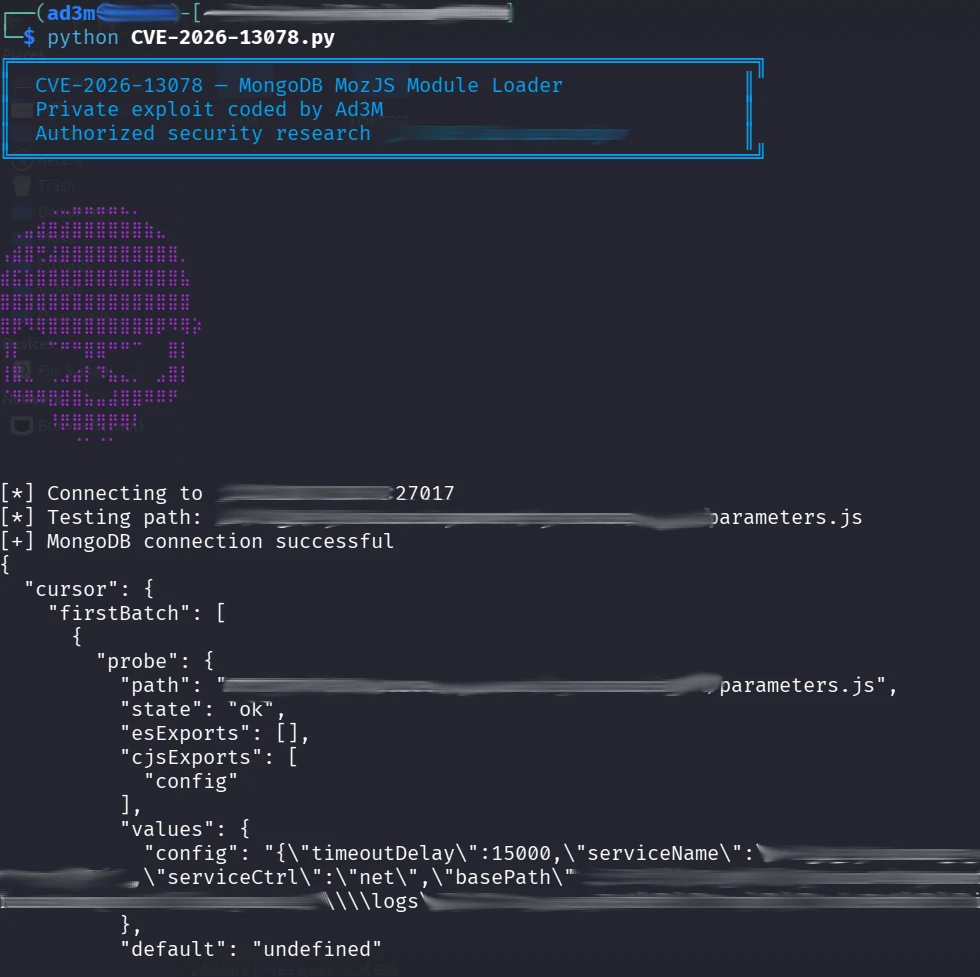
 0xad3m/cve-2026-13078-poc
CVE-2026-13078のPython概念実証コード。これはMongoDB MozJSモジュールローダーの認可の欠陥(CWE-862)であり、認証済みユーザーがサーバーサイドJavaScriptを介してローカルファイルを開示できるようにするものです。

オリジナルのPoCはAd3Mによってコーディングおよび開発されました。
許可されたセキュリティ研究専用です。このリポジトリは、自身が所有するか、テストの明示的な許可を得ているMongoDBインスタンスに対してのみ実行してください。
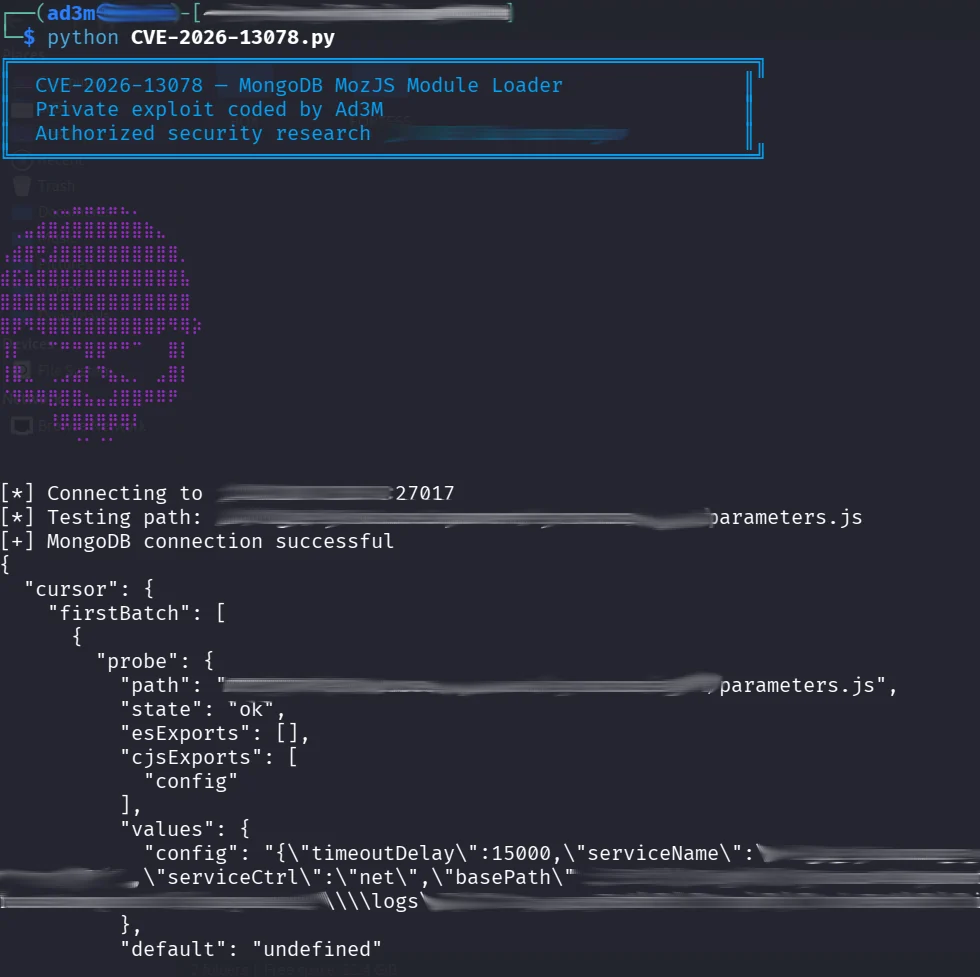
このリポジトリには、MongoDB ServerのMozJSモジュールローダーにおける認可の問題であるCVE-2026-13078のPoCが含まれています。この問題により、認証済みユーザーがサーバーサイドJavaScriptを通じてファイルにアクセスできる可能性があります。
許可されたレッドチーム演習の期間中、組織の環境内でCVE-2026-13078の影響を受けたMongoDBインスタンスを特定しました。公開されている概念実証(PoC)を検索しましたが見つからなかったため、評価中に脆弱性を検証するために独自のPoCを開発しました。
このPoCは、サーバーサイドJavaScriptモジュールからエクスポートされた設定データの漏洩を実証することに成功しました。現在、他のセキュリティ研究者やペネトレーションテスターが許可された環境でこの問題を再現し評価できるよう、研究成果を公開しています。
| 項目 | 詳細 |
|---|---|
| CVE | CVE-2026-13078 |
| 製品 | MongoDB Server |
| 脆弱性 | 任意のローカルファイル漏洩 |
| コンポーネント | MozJSスクリプトエンジンのモジュールローダー |
| 弱点 | CWE-862 — 認可の欠如 |
| CVSS v3.1 | 7.7 (High) |
| CVSS v3.1ベクター | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:N/A:N |
| CVSS v4.0 | 6.3 (Medium) |
| 認証 | CVEレコードによると必須(低権限) |
| 攻撃ベクター | ネットワーク |
| ユーザー操作 | なし |
| 影響 | mongodプロセスのファイルシステム権限によるファイル漏洩 |
| 公開PoC | 既存の公開PoCは見つかっていない |
| 既知の悪用 | 2026年10月12日に確認した情報源では、実際の悪用に関する確認済みの報告は見つかっていない。CISAの2026年7月23日の評価では、悪用状況は「none」と記録されている |
各ブランチに記載されたバージョンのうち、最初の修正バージョンより前のものが影響を受けます。
| ブランチ | 最初の修正バージョン |
|---|---|
| MongoDB 7.0 | 7.0.39 |
| MongoDB 8.0 | 8.0.28 |
| MongoDB 8.2 | 8.2.12 |
| MongoDB 8.3 | 8.3.7 |
出典: MongoDBが発行したCVEレコードとCISAの評価、MongoDBアドバイザリ SERVER-128832
初期調査の結論 : この脆弱性は公開文書化されていましたが、初期調査では再現可能な公開エクスプロイトコードは見つかりませんでした。これはPoCが存在しなかったことを証明するものではありません。このギャップが、独自のPoCを開発する動機となりました。
pymongo依存関係をインストールします:
python -m pip install -r requirements.txt
検証を実行します:
python poc.py --host 127.0.0.1 --port 27017
ご利用のリリース系列向けに MongoDB ベンダーの修正を適用し、ネットワークアクセスを制限し、最小権限のデータベースアカウントを使用し、運用上可能な場合はサーバーサイド JavaScript を無効化してください。
参照: https://jira.mongodb.org/browse/SERVER-128832
実際のシークレット、ホストパス、認証情報、破壊的なペイロードを issue、コミット、スクリーンショット、ログに含めないでください。疑わしい脆弱性は、ベンダーの協調的開示プロセスを通じて報告してください。
MIT。LICENSE を参照してください。






