Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-24071_PoC — CVE-2025-24071: RAR/ZIP展開および.library-msファイルによるNTLMハッシュ漏洩 | Kitploit
ツール/GitHubGitHub/0x6rss/cve-2025-24071_poc
パスワードクラッキング偵察脆弱性分析エクスプロイト情報収集レッドチーミング
GitHub0x6rss/cve-2025-24071_poc

CVE-2025-24071_PoC

CVE-2025-24071: RAR/ZIP展開および.library-msファイルによるNTLMハッシュ漏洩

リポジトリを見る
4056891年前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2025-24071_PoC

CVE-2025-24071: RAR/ZIP展開と.library-msファイルによるNTLMハッシュ漏洩

Windows Explorerは、.rarアーカイブから.library-msファイルが抽出されると、自動的にSMB認証要求を開始し、NTLMハッシュが漏洩します。ユーザーはファイルを開いたり実行したりする必要はなく、抽出するだけで漏洩が発生します。

ブログ記事:

https://cti.monster/blog/2025/03/18/CVE-2025-24071.html

使用方法


>>python poc.py

>>enter file name: your file name

>>enter IP: attacker IP

動画

https://github.com/user-attachments/assets/fa6f16da-70ce-45e5-ac55-0c92a3623cad
更新情報:

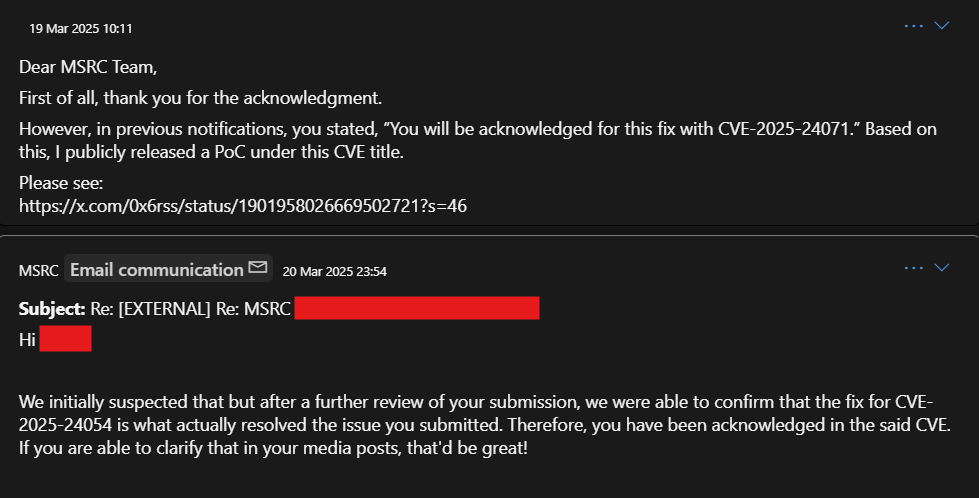
更新: MicrosoftはCVE番号を変更しました。以前Microsoftが定義したCVE-2025-24071は、CVE-2025-24054に更新されました。🤷‍♂️

更新

ツールをダウンロード
