
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2016-2098 — Ruby on Rails Action Pack のリモートコード実行 (CVE-2016-2098) を悪用し、制限のない render() を悪用して脆弱なパラメータを介して任意のシェルコマンドを実行します。 | Kitploit
ツール/GitHubGitHub/0x00-0x00/cve-2016-2098
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストリモートアクセスツール
GitHub0x00-0x00/cve-2016-2098

CVE-2016-2098

Ruby on Rails Action Pack のリモートコード実行 (CVE-2016-2098) を悪用し、制限のない render() を悪用して脆弱なパラメータを介して任意のシェルコマンドを実行します。

リポジトリを見る
16468年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2016-2098

Ruby on Rails 3.2.22.2未満、4.x系4.1.14.2未満、4.2.x系4.2.5.2未満のAction Packでは、アプリケーションによるrenderメソッドの無制限な使用を悪用することで、リモート攻撃者が任意のRubyコードを実行できる脆弱性があります。

リソース

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2016-2098

使用方法

このエクスプロイトスクリプトを使用するには、3つのパラメータが必要です。 1. 脆弱なWebサーバーのWebページURL 2. コマンド注入の可能性がある脆弱なパラメータ 3. リモートサーバーで実行するシェルコマンド
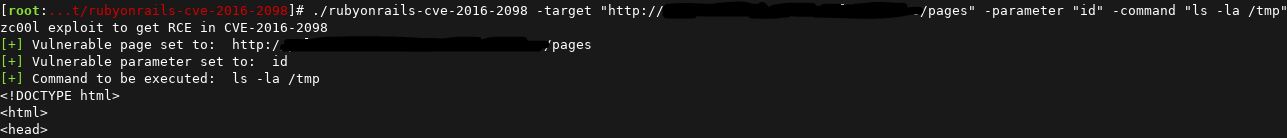
Screenshot1

エクスプロイトが正常に実行されると、レスポンスページのどこかにコマンドの出力が表示され、以下のようになります:

Screenshot2

著作者

私はこの脆弱性の著作者ではありません。

私はGolangで書かれたこのエクスプロイトプログラムの作者です。

もしこれを使用したり、何らかの形で変更する場合は、クレジットを削除しないでください。

ツールをダウンロード