 0x00-0x00/cve-2015-3224
Ruby-On-Rails ConsoleにおけるRCE(CVE-2015-3224)のためのMetasploitモジュールの修正

これはMetasploit用のmetasploitモジュールです。
はい、これはmetasploitにパッケージ化されています。しかし、そのモジュールでは任意のコマンド実行を取得することはできません。
つまり、それを使ってリバース/バインドシェルペイロードを確立することしかできません。私はシェルに直接コマンドを実行する必要がありました。そこで、システム上で単一のコマンドを実行できるようにmetasploitモジュールを修正しました。
このモジュールをインストールするには、私が開発した自動インストールスクリプトを実行してmetasploitに素早くインストールできます。
./install.sh
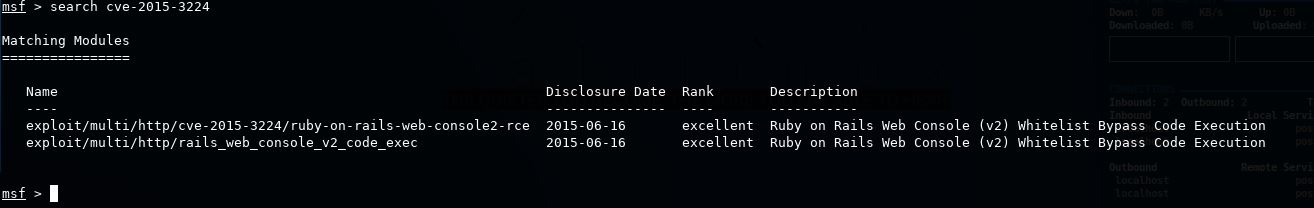
するとエクスプロイトがmetasploitフレームワークに追加されます! "search ruby-on-rails" または "search cve-2015-3224" で検索してください。
私はこのCVEやmetasploitモジュール自体に対する権利を一切有していません。これは私が必要に応じて行ったハックであり、あなたが探していたものかもしれません。
