
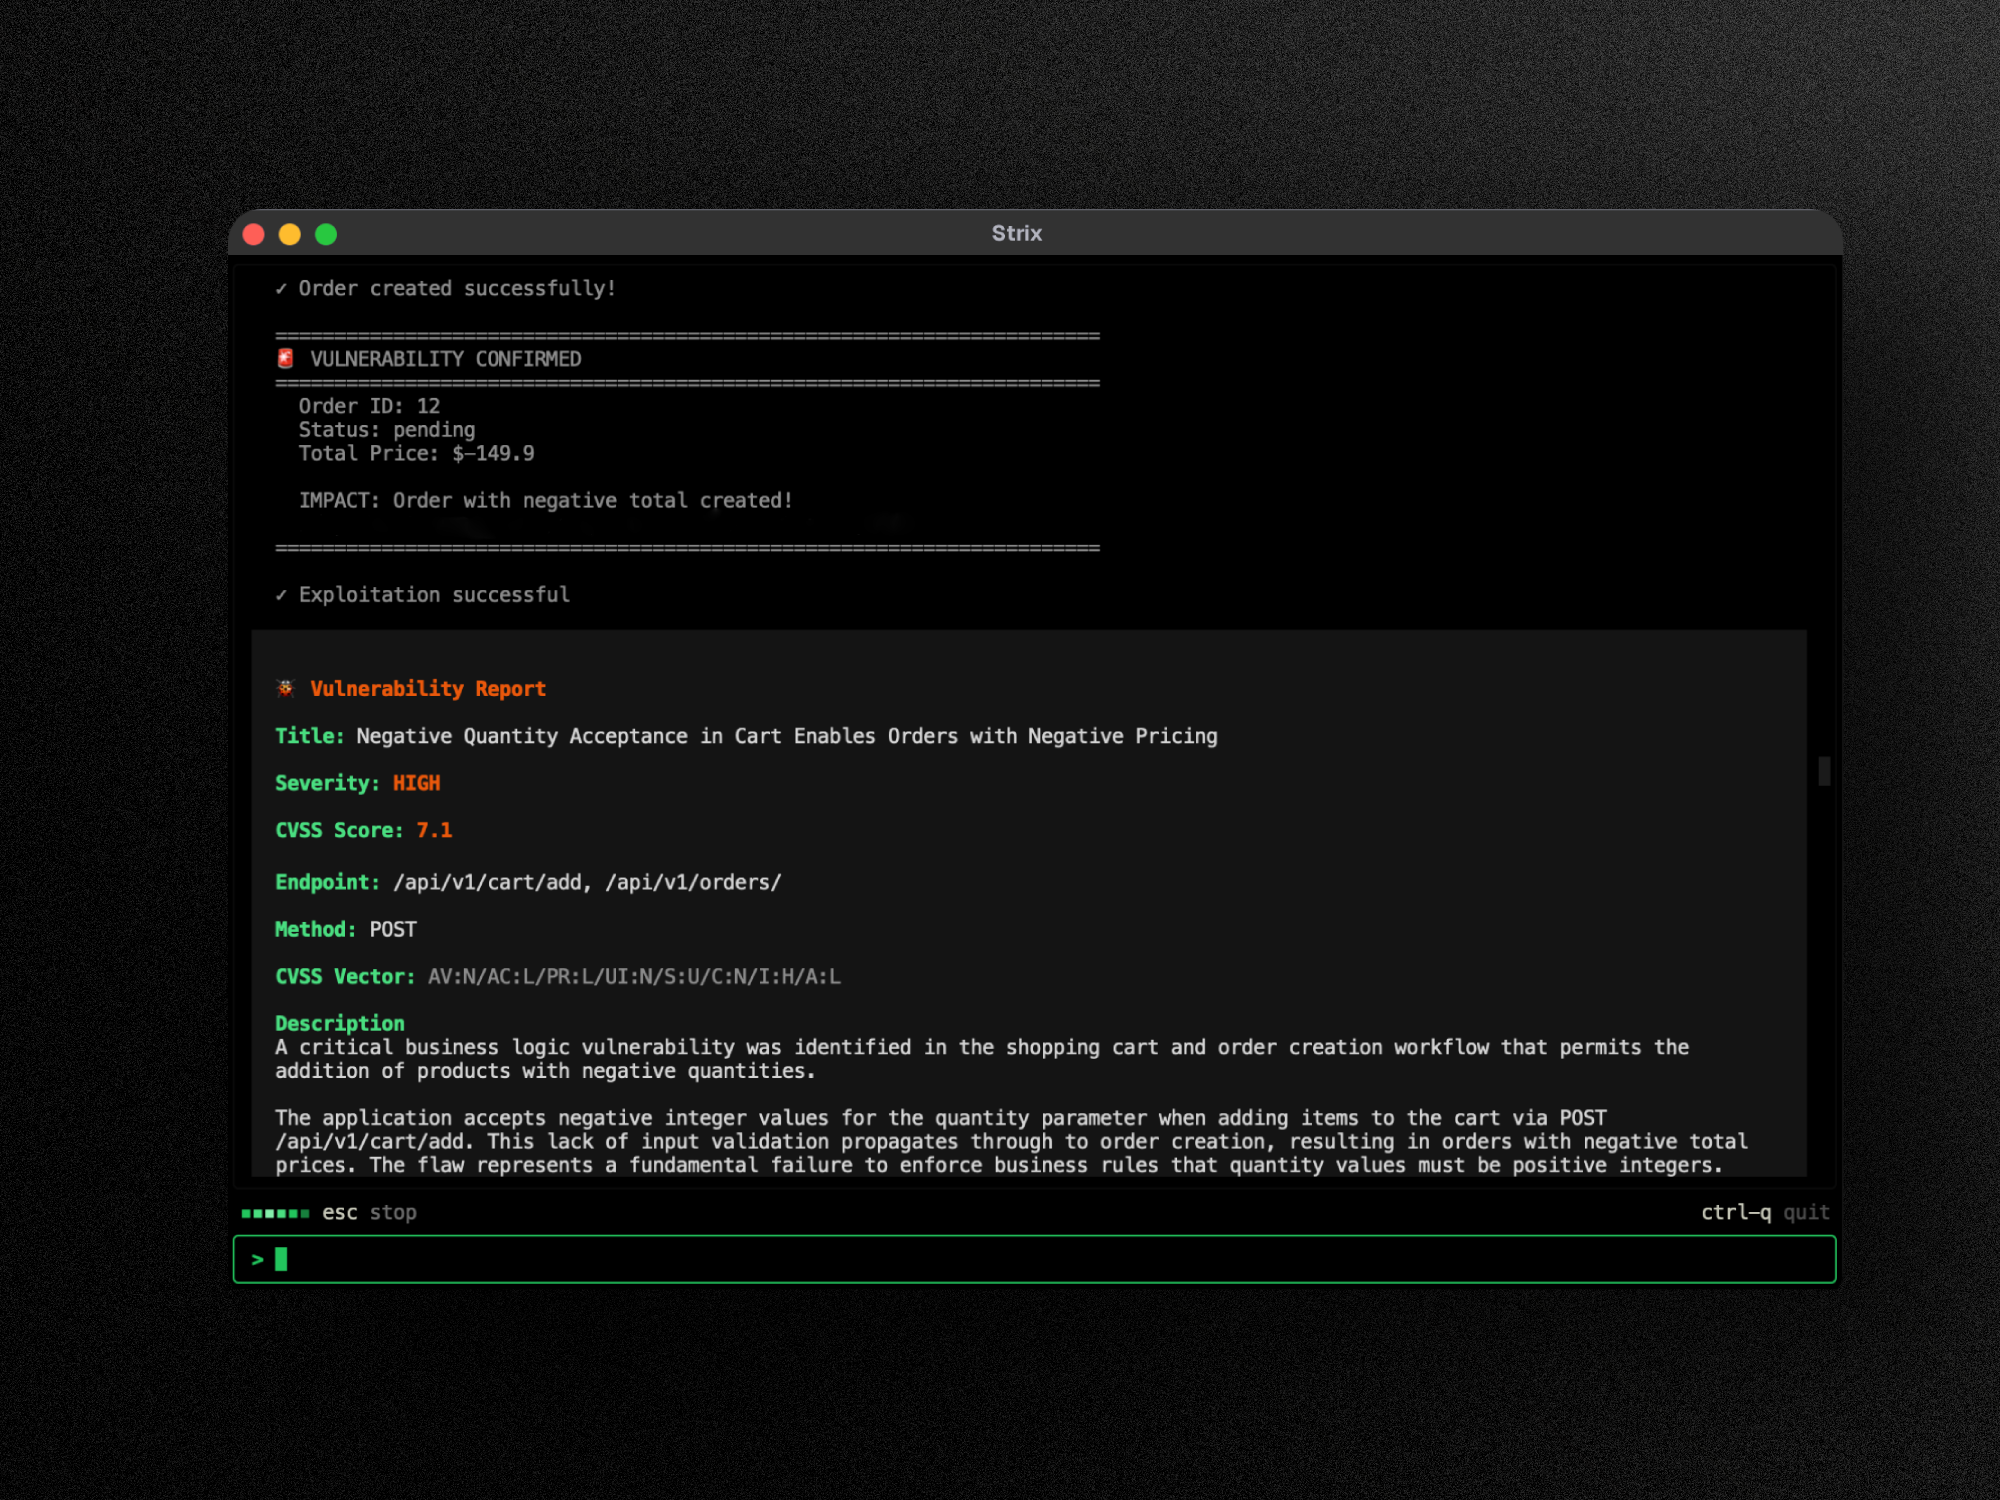
strix v1.6.1
アプリの脆弱性を発見・修正するためのオープンソースAIペネトレーションテストツール。
Strix
オープンソースのAIペネトレーションテストツール。アプリの脆弱性を発見し修正する自律型AIハッカー。



[!TIP] 新機能! StrixはGitHub ActionsやCI/CDパイプラインとシームレスに統合されます。プルリクエストごとに自動で脆弱性をスキャンし、安全でないコードが本番環境に到達する前にブロックします - セットアップ不要ですぐに始められます。
Strixの概要
Strixは、まるで本物のハッカーのように動作する自律型AIペネトレーションテストエージェントです - コードを動的に実行し、脆弱性を発見し、実際のPoC(概念実証)を通じてそれらを検証します。手動ペネトレーションテストの手間や、静的解析ツールの誤検知を必要とせず、迅速で正確なセキュリティテストを求める開発者やセキュリティチームのために構築されています。
主な機能:
- 完全なペネトレーションテストツールキット - 偵察、エクスプロイト、検証をすぐに利用可能
- マルチエージェントオーケストレーション - 協調してスケールするAIペネトレーションテスターのチーム
- 実際のエクスプロイト検証 - 従来の脆弱性スキャナーのような誤検知ではなく、動作するPoC
- 開発者ファーストのCLI - 修復ガイダンスを伴う実行可能な検出事項
- 自動修正とレポート - パッチの生成とコンプライアンス対応のペネトレーションテストレポート
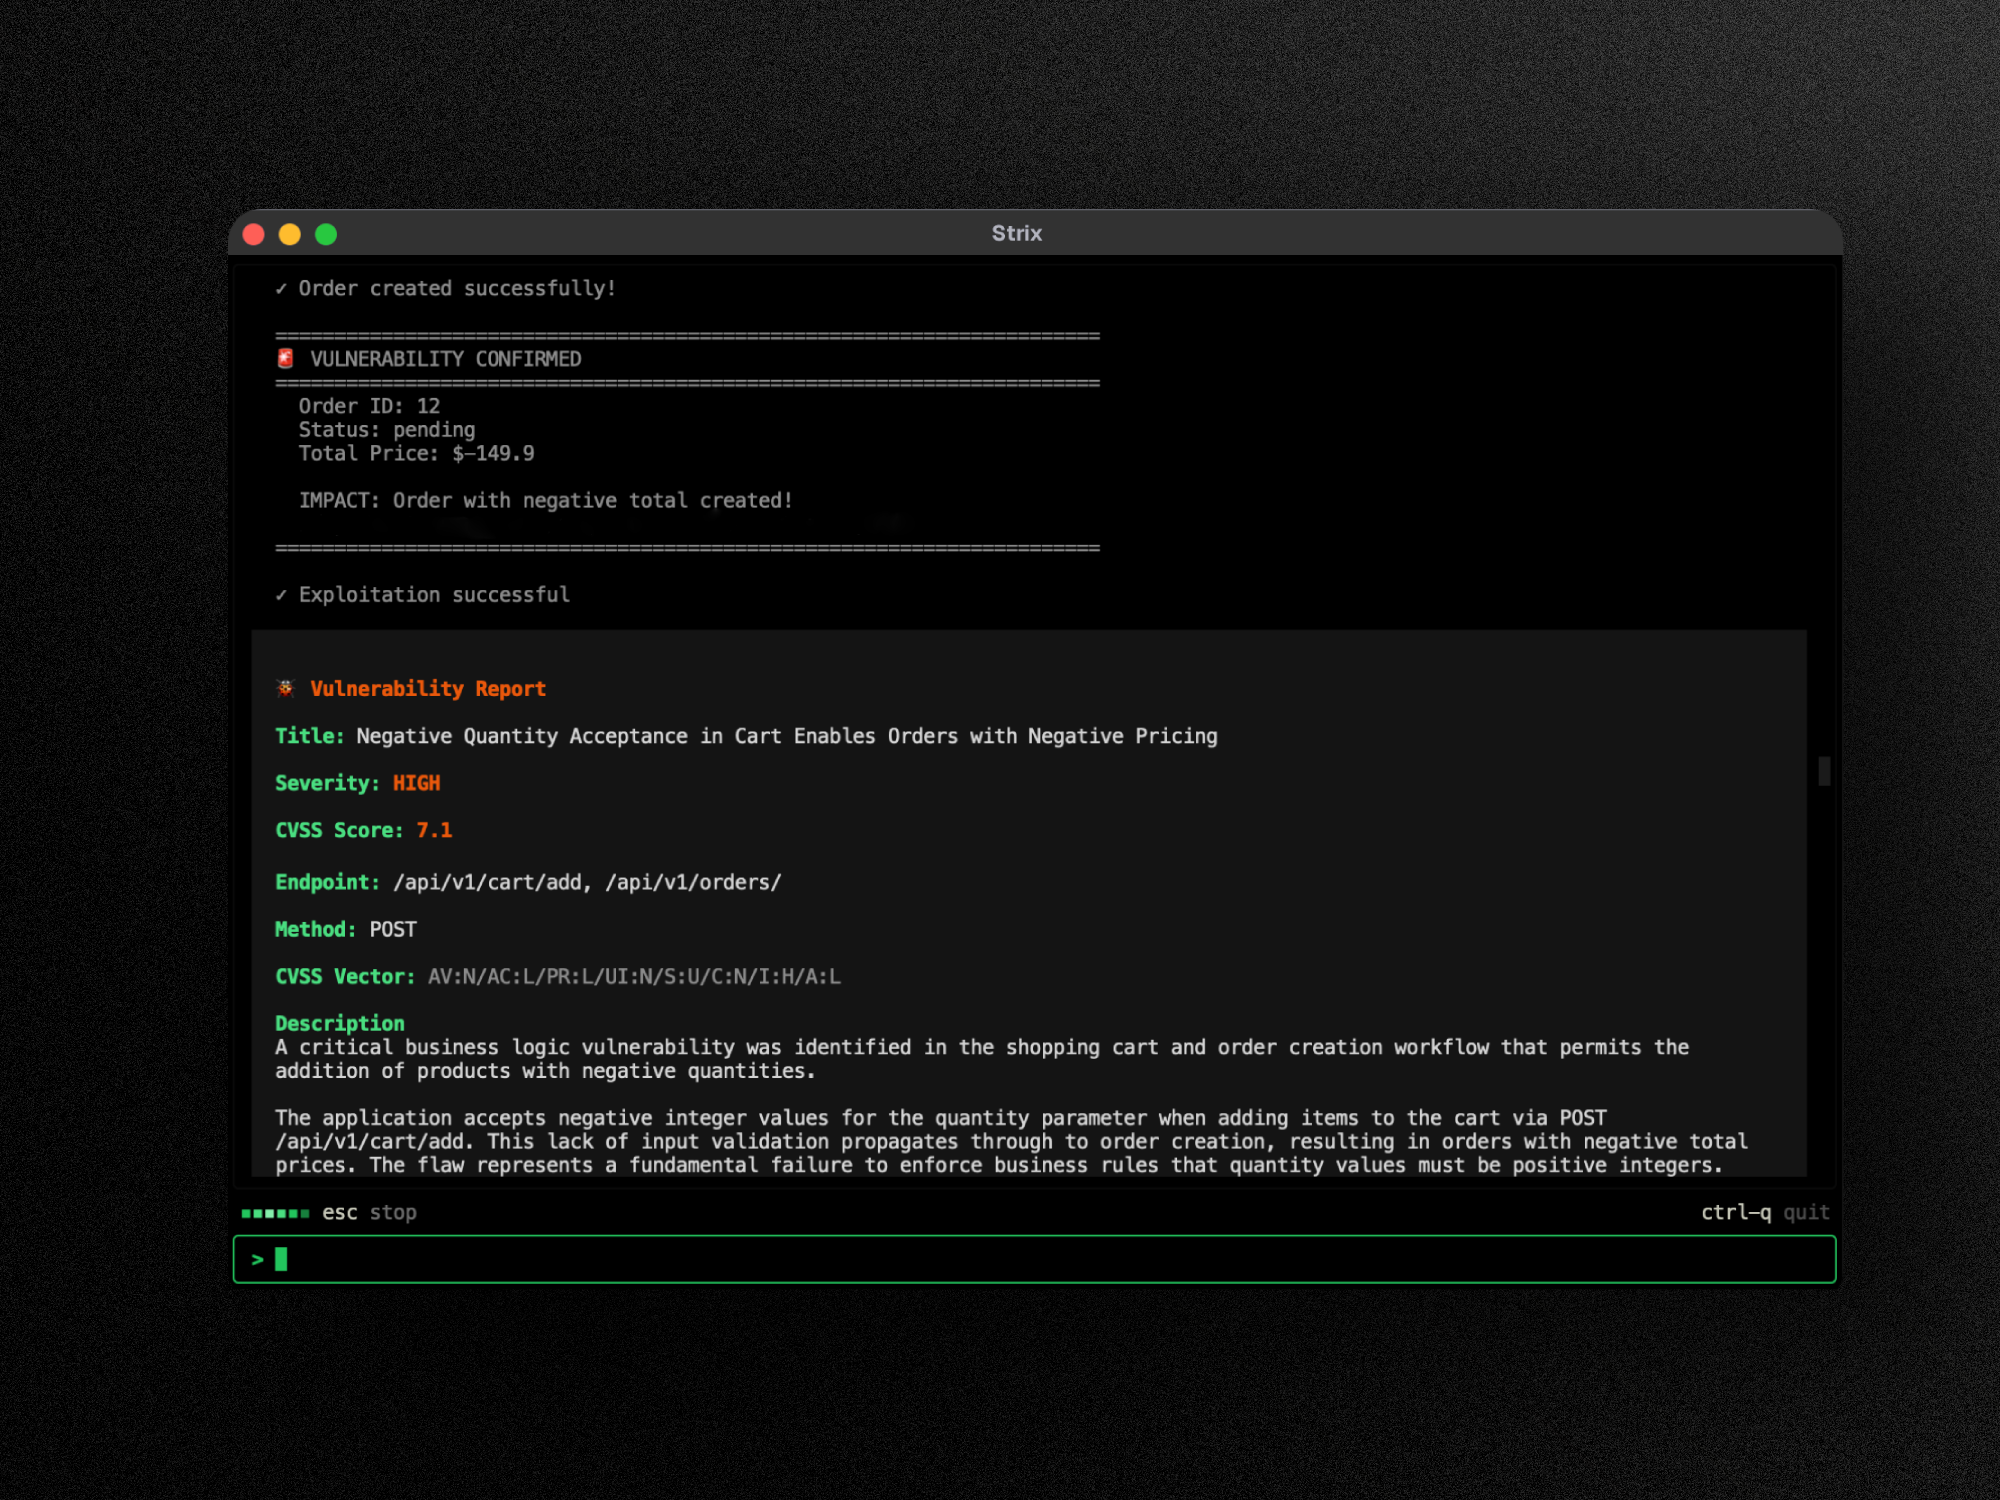
ユースケース
- アプリケーションセキュリティテスト - アプリケーションの重大な脆弱性を検出して検証
- 迅速なペネトレーションテスト - 数週間ではなく数時間でペネトレーションテストを完了し、コンプライアンスレポートを取得
- バグバウンティの自動化 - バグバウンティ調査を自動化し、迅速な報告のためにPoCを生成
- CI/CD統合 - CI/CDでテストを実行し、本番環境に到達する前に脆弱性をブロック
🚀 クイックスタート
前提条件:
- Docker(実行中)
- サポートされているプロバイダーのいずれか(OpenAI、Anthropic、Googleなど)のLLM APIキー
インストールと最初のスキャン
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] 初回実行時にはサンドボックスDockerイメージが自動的にプルされます。結果は
strix_runs/<run-name>に保存されます
Strixの実行方法
- オープンソース - 無料、Dockerと独自のLLMキーでローカル実行。クイックスタート
- Strix Cloud - セットアップ不要、検証済みの検出事項、ワンクリック自動修正、PRレビュー。ペネトレーションテストを実行 →
- エンタープライズ - SSO、コンプライアンス対応レポート、VPCまたはセルフホスト型デプロイ。Strix Enterpriseを試す →
☁️ Strix Cloud
Strixのフルスタックペネトレーションテストプラットフォームを**app.strix.ai**でお試しください - 無料でサインアップし、リポジトリとドメインを接続すれば、数分でペネトレーションテストを開始できます。
- PoC付きの検証済み検出事項 - すべての脆弱性に動作する概念実証エクスプロイトと再現手順が含まれます
- ワンクリック自動修正 - マージ可能なプルリクエストとしてのAI生成セキュリティパッチ
- 継続的ペネトレーションテスト - デプロイに追随する常時稼働の脆弱性スキャン
- DevSecOps統合 - GitHub、GitLab、Bitbucket、Slack、Jira、Linear、およびCI/CDパイプライン
- 継続的学習 - 過去の検出事項に基づいて構築され、コードベースに適応し、時間の経過とともに誤検知を削減するAI
🏢 エンタープライズ
エンタープライズグレードの制御を備えた同じStrix体験を提供します: SSO(SAML/OIDC)、カスタムのコンプライアンス対応ペネトレーションテストレポート(SOC 2、ISO 27001、PCI DSS)、専用サポートとSLA、カスタムデプロイオプション(VPCまたはセルフホスト)、BYOKモデルサポート、およびお客様の環境に最適化されたカスタムAIペネトレーションテストエージェント。
🤖 コーディングエージェントからStrixを使用する
Strixはエージェント対応です。Claude Code、Cursor、Codex、またはSKILL.md互換の任意のエージェントに、ペネトレーションテストの実行、検出事項の修正、CIスキャンのセットアップを行わせることができます:
npx skills add usestrix/strix
これにより、コード、Webアプリ、API、およびOWASP Top 10に対するペネトレーションテストの実行、検出事項の修正、CIスキャンのための9つのスキルがインストールされます。エージェントは、同じエンジンを使用してローカルCLIまたはマネージドクラウドを利用できます。
クイックリファレンスはAGENTS.md、CLIについてはdocs.strix.ai/llms.txt、APIについてはdocs.app.strix.aiを参照してください。
✨ 機能
エージェント型ペネトレーションテストツール
Strixエージェントには、プロのペネトレーションテスターや倫理的ハッカーが使用するのと同じツールである、包括的なオフェンシブセキュリティツールキットが装備されています:
- HTTP傍受プロキシ - Caidoによる完全なリクエスト/レスポンスの操作と分析
- ブラウザエクスプロイト - XSS、CSRF、クリックジャッキング、認証バイパスフローをテストするための自動化ブラウザ
- シェルとコマンド実行 - エクスプロイト開発とポストエクスプロイトのためのインタラクティブターミナル
- カスタムエクスプロイトランタイム - 概念実証エクスプロイトを作成・検証するためのPythonサンドボックス
- 偵察とOSINT - 自動化された攻撃対象領域のマッピング、サブドメイン列挙、フィンガープリンティング
- 静的および動的コード解析 - 包括的なアプリケーションセキュリティテストのためのSAST + DAST機能
- 脆弱性ナレッジベース - CVSSスコアリングとOWASP分類を伴う構造化された検出事項
包括的な脆弱性スキャナー
Strixは、OWASP Top 10およびそれ以上にわたる幅広いセキュリティ脆弱性を特定、検証、悪用します:
- アクセス制御の不備 - IDOR、権限昇格、認証バイパス
- インジェクション攻撃 - SQLインジェクション、NoSQLインジェクション、OSコマンドインジェクション、SSTI
- サーバーサイドの脆弱性 - SSRF、XXE、安全でないデシリアライゼーション、RCE
- クライアントサイド攻撃 - XSS(格納型/反射型/DOM)、プロトタイプ汚染、CSRF
- ビジネスロジックの欠陥 - 競合状態、支払い操作、ワークフローバイパス
- 認証とセッション - JWT攻撃、セッション固定、クレデンシャルスタッフィングのベクター
- インフラストラクチャとクラウド - 設定ミス、公開されたサービス、クラウドセキュリティの問題
- APIセキュリティ - 認証の不備、マスアサインメント、レート制限バイパス
エージェントのグラフ(マルチエージェントペネトレーションテスト)
包括的な自動ペネトレーションテストのための高度なマルチエージェントオーケストレーション:
- 分散ペネトレーションテスト - 偵察、エクスプロイト、ポストエクスプロイトのための専門AIエージェント
- スケーラブルなセキュリティテスト - 複数のターゲットにわたる並列実行による、迅速で包括的なカバレッジ
- 動的調整 - エージェントが発見を共有し、脆弱性を連鎖させ、レッドチームのように協調
🖥️ ローカルWebビューア
すべてのスキャンは実行中に結果をディスクに書き込みます。1つのコマンドでローカルダッシュボードに表示できます:
# Open the most recent run
strix view

# ...or open a specific run by name
strix view my-run-name

# Expose the viewer on all IPv4 interfaces at a fixed port
strix view --host 0.0.0.0 --port 8080 --no-open
ダッシュボードには、検出事項、エージェントチームのライブマップ、過去の実行が表示されます。何もマシンから外部に出ることはなく、UIはビルド済みで提供されます。strix viewは127.0.0.1にバインドし、実行へのアクセスを許可するトークン付きリンクを出力するため、共有には注意してください。
オプションおよび別のマシンからビューアにアクセスする方法については、ビューアのドキュメントを参照してください。
使用例
基本的な使用方法
# Scan a local codebase
strix --target ./app-directory