

MemProcFS v5.18
MemProcFS
MemProcFS:
MemProcFSは、物理メモリを仮想ファイルシステム内のファイルとして簡単かつ便利に閲覧する方法です。
複雑なコマンドライン引数を必要とせず、簡単なポイント&クリックによるメモリ分析が可能です!マウントされた仮想ファイルシステム内のファイルを介して、または独自のプロジェクトに組み込める機能豊富なアプリケーションライブラリを介して、メモリの内容やアーティファクトにアクセスできます!
メモリダンプファイル、DumpItやWinPMEMによるライブメモリ、仮想マシンやPCILeech FPGAハードウェアデバイスからの読み書きモードでのライブメモリを分析できます!
さらに、セキュアな接続を介してリモートのLeechAgentメモリ取得エージェントに接続することも可能です - これにより、高レイテンシ・低帯域幅の接続であっても、リモートでのライブメモリインシデントレスポンスが可能になります!MemProcFSを使用した仮想マシン、LiveCloudKd、VMwareを覗いてみてください!
お気に入りのツールを使ってメモリを分析しましょう - お気に入りのヘックスエディタ、PythonやPowerShellスクリプト、WinDbg、あるいはお気に入りの逆アセンブラやデバッガ - これらはすべて、MemProcFSでファイルを読み書きするだけで簡単に動作します!
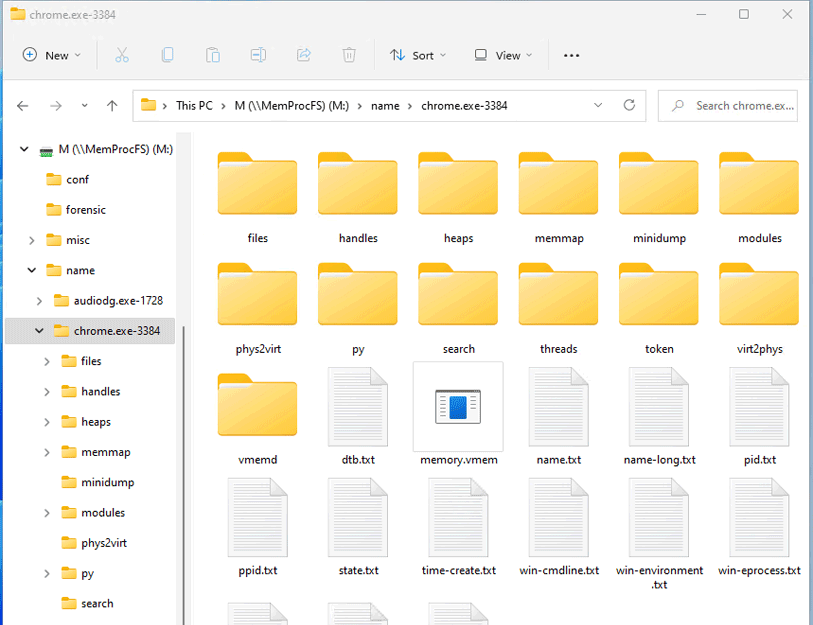
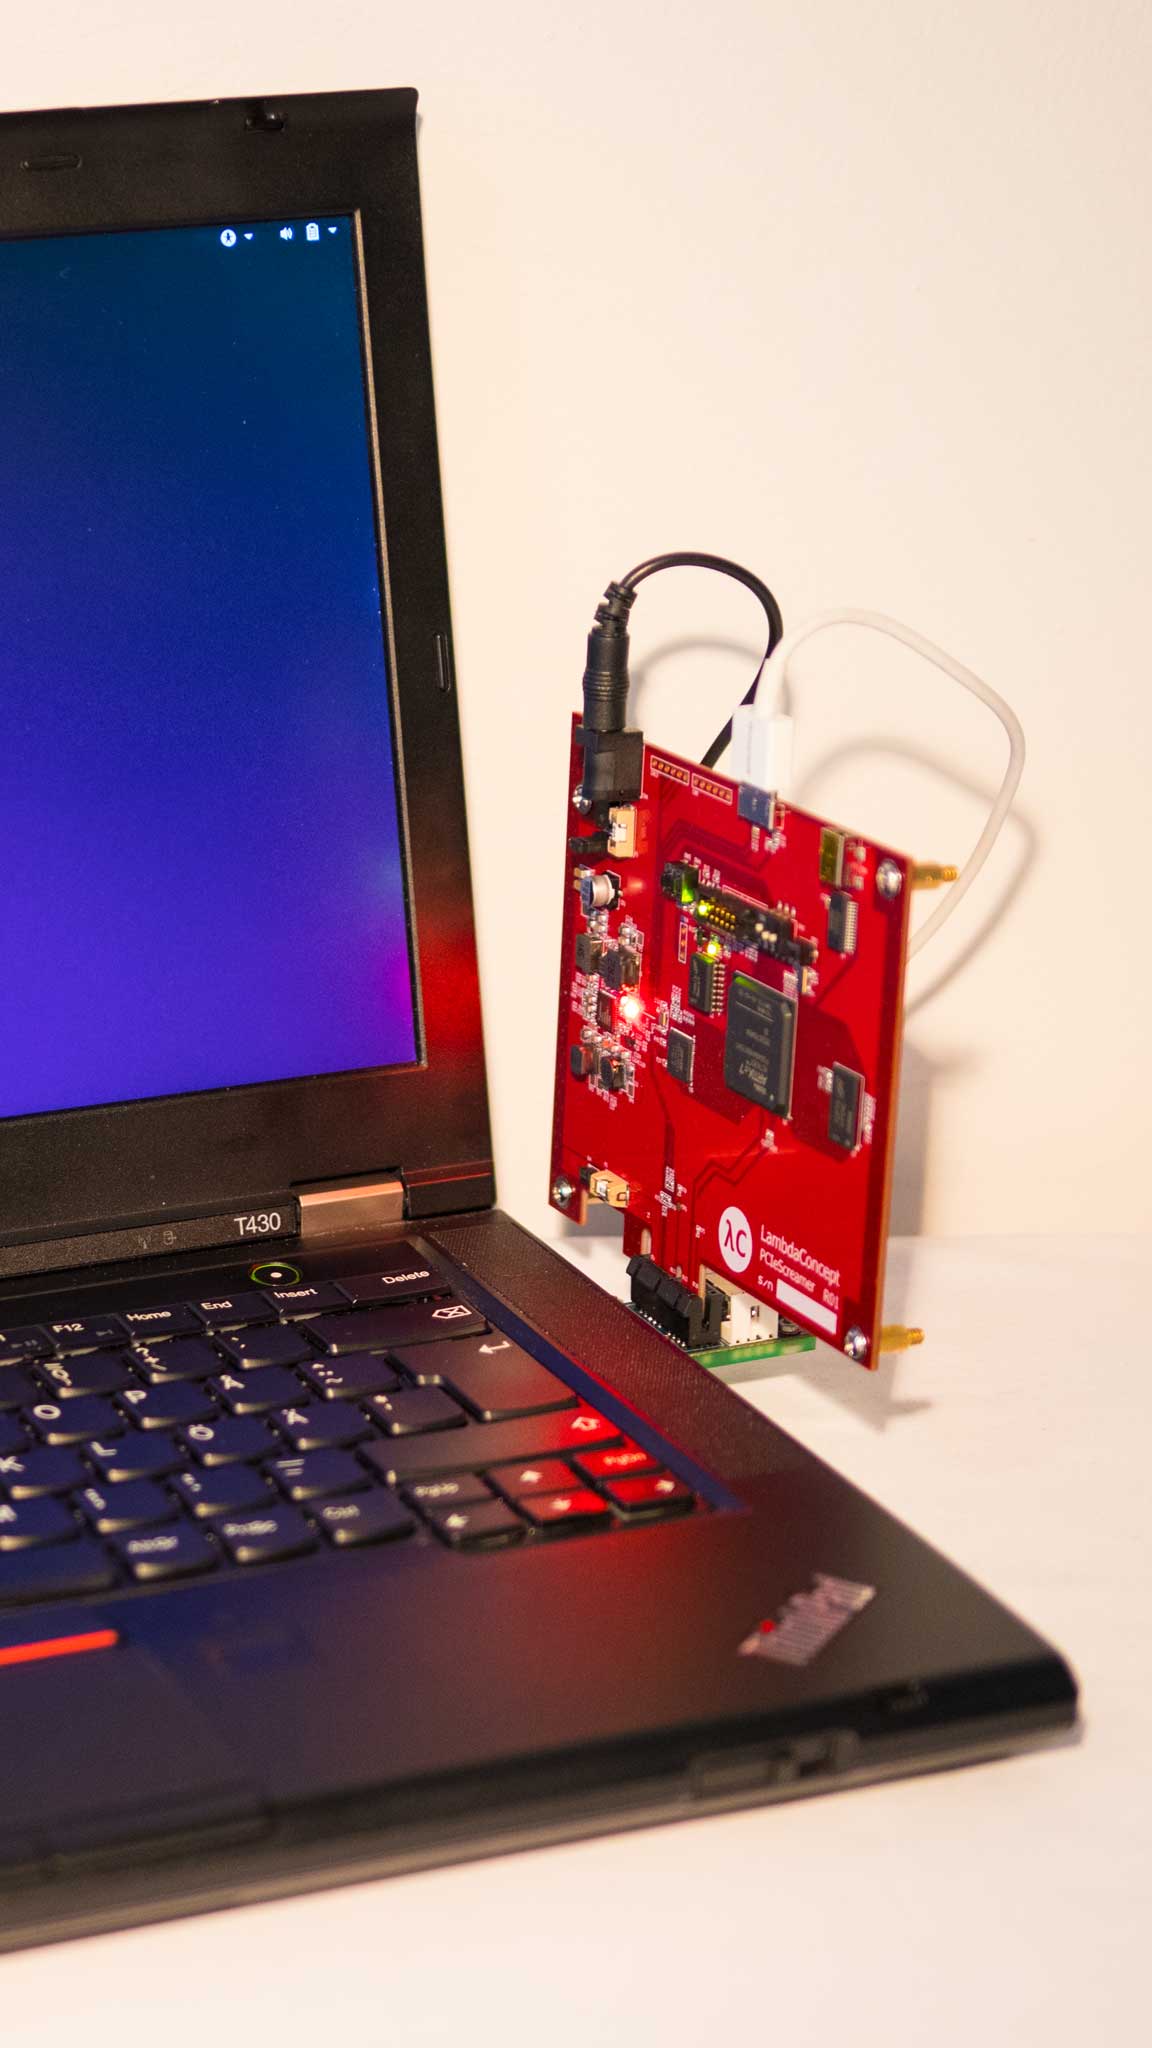
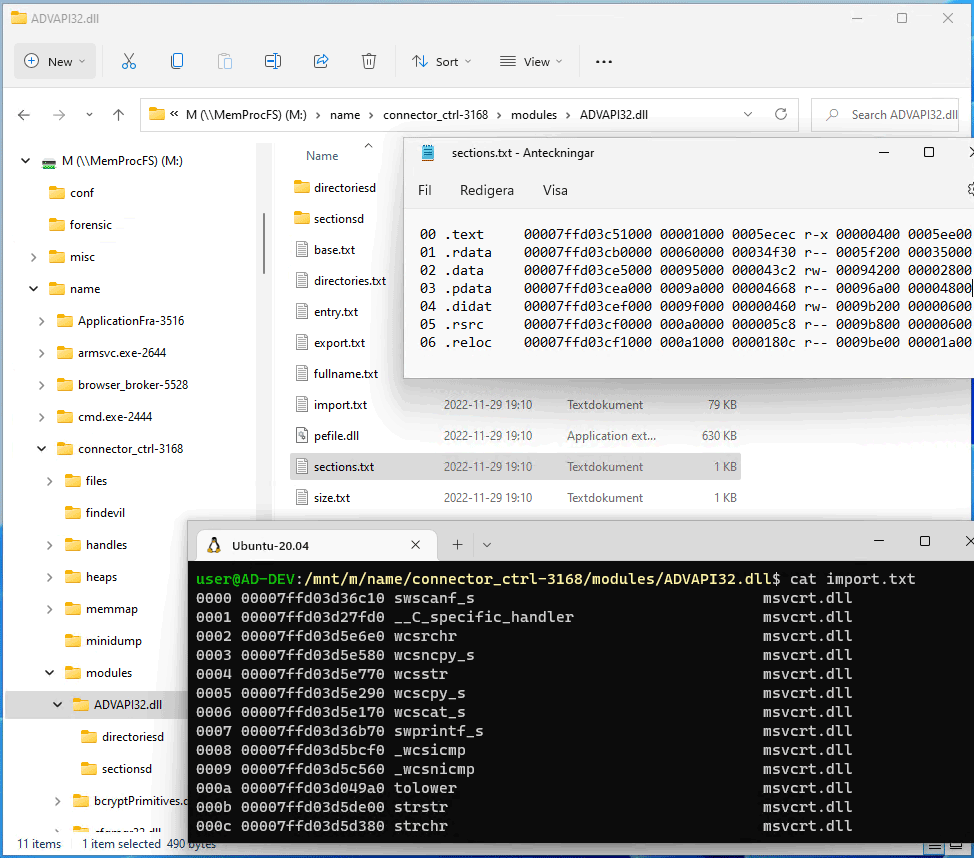
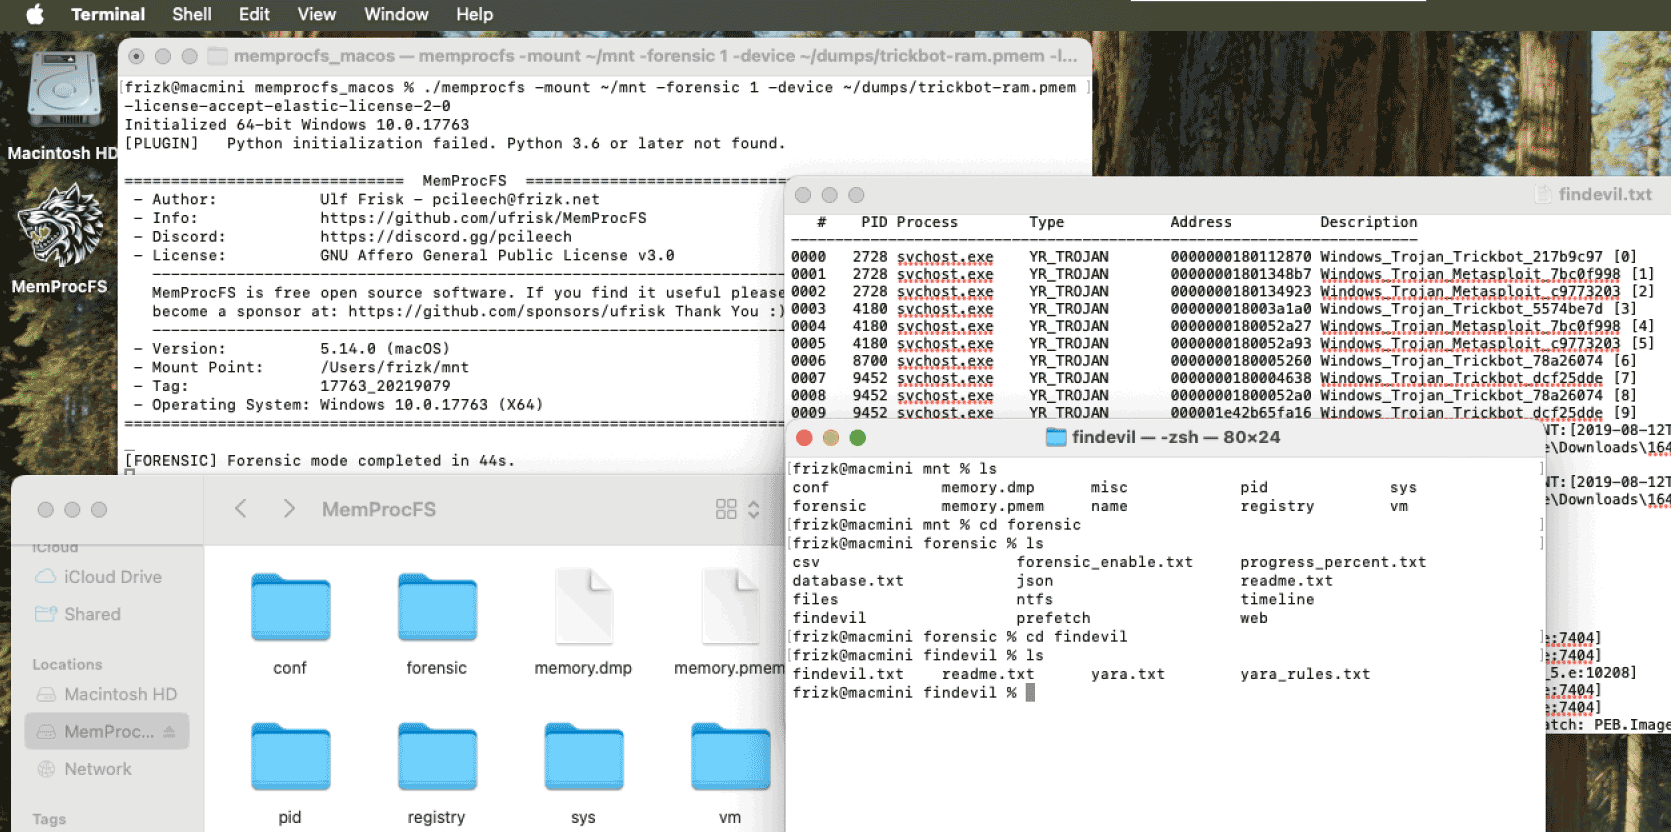
はじめに!
13Cubedによる優れたクイックウォークスルーをチェックして始めましょう!DisobeyとBlueHatでの過去のカンファレンス講演もチェックしてください。

追加のドキュメントについては、ファイルシステム自体、そのAPI、プラグインモジュールに関する詳細な情報が記載されている**プロジェクトwikiをチェックしてください**!メモリ取得方法に関する追加情報については、**LeechCoreプロジェクト**をチェックするか、PCILeech/MemProcFS Discordサーバーに参加してください!
始めるには、最新のバイナリ、モジュール、設定ファイルをダウンロードし、ガイドをチェックしてください!
インストール:
最新リリースから最新のバイナリ、モジュール、設定ファイルを入手してください。あるいは、リポジトリをクローンしてソースからビルドしてください。
Windows
ファイルシステムをマウントするには、Dokanyファイルシステムライブラリがインストールされている必要があります。Dokanyバージョン2の最新版を https://github.com/dokan-dev/dokany/releases/latest からダウンロードしてインストールしてください。
(PCILeech FPGAハードウェアなしで)ライブメモリをキャプチャするには、DumpItをダウンロードし、DumpIt /LIVEKDモードでMemProcFSを起動します。あるいは、最新の署名済みWinPMEMドライバをダウンロードしてWinPMEMを入手し、MemProcFSの隣に配置してください - 詳細な手順はLeechCore Wikiにあります。
PCILeech FPGAにはハードウェアが必要で、さらに_FTD3XXWU.dll_をMemProcFSバイナリの隣に配置する必要があります。手順についてはLeechCoreプロジェクトをチェックしてください。
Linux
MemProcFSは、FUSEがインストールされているほとんどのLinuxディストリビューションで、すぐにそのまま実行できるはずです。ソースからビルドする場合は、Linux上のMemProcFSに関するガイドをチェックしてください。
macOS
こちらから最新のMemProcFSリリースをダウンロードしてください。MemProcFSをマウントされた仮想ファイルシステムとして使用する場合、.kextを必要とするmacFuseに依存します。macFuseはこちらからダウンロードしてインストールしてください。MemProcFSをサポートされているC/C++/Rust API経由で使用する場合、macFuseは不要です。
豊富なPython、Rust、Java、Go、C#、C/C++ API:
MemProcFSをあなたのC/C++、C#、Java、Go(サードパーティ)、Python、Rustプログラミングプロジェクトに組み込みましょう!MemProcFSのすべては、独自のプロジェクトで使用できる使いやすいAPIを介して公開されています!プラグインフレンドリーなアーキテクチャにより、ユーザーはC/C++/Rust/PythonプラグインでMemProcFSを簡単に拡張できます!
MemProcFSのすべてはAPIとして公開されています。APIはC/C++ vmmdll.h、C# nugetパッケージ、Java、Python pipパッケージ、Rust crateに存在します。ファイルシステム自体は、マウントする必要なくAPIを介して仮想的に利用可能になります。仮想プロセスメモリと物理メモリの両方を読み取ることが可能です!以下の例は、物理アドレス0x1000から0x20バイトを読み取る方法を示しています:
>>> import memprocfs
>>> vmm = memprocfs.Vmm(['-device', 'c:/temp/win10_memdump.raw'])
>>> print(vmm.hex( vmm.memory.read(0x1000, 0x20) ))
0000    e9 4d 06 00 01 00 00 00  01 00 00 00 3f 00 18 10   .M..........?...
0010    00 00 00 00 00 00 00 00  00 00 00 00 00 00 00 00   ................
MemProcFSはPython pipパッケージとして利用可能で、あなたのJupyter Notebooksに簡単に統合できます。
例:
コマンドラインからMemProcFSを起動します - おそらく以下の例のいずれかを使用してください。
または、メモリダンプファイルの拡張子をMemProcFS.exeに関連付けて、メモリダンプファイルをダブルクリックするとファイルシステムが自動的にマウントされるようにします!
- メモリダンプファイルをデフォルトのM:としてマウント:
memprocfs.exe -device c:\temp\win10x64-dump.raw - メモリダンプファイルをデフォルトのM:としてマウントし、詳細度を上げる:
memprocfs.exe -device c:\temp\win10x64-dump.raw -v - メモリダンプファイルをデフォルトのM:としてマウントし、フォレンジックモードを開始:
memprocfs.exe -device c:\temp\win10x64-dump.raw -forensic 1 - メモリダンプファイルをデフォルトのM:としてマウントし、yaraスキャン付きのフォレンジックモードを開始:
memprocfs.exe -device c:\temp\win10x64-dump.raw -forensic 1 -forensic-yara-rules c:\yara\rules\windows_malware_index.yar - メモリダンプファイルをLinux上の/home/pi/mnt/としてマウント:
./memprocfs -mount /home/pi/linux -device /dumps/win10x64-dump.raw - メモリダンプファイルをS:としてマウント:
memprocfs.exe -mount s -device c:\temp\win10x64-dump.raw - WinPMEMドライバを使用して、読み取り専用モードでライブターゲットメモリをマウント:
memprocfs.exe -device pmem - PCILeech FPGAメモリ取得デバイスを使用して、読み書きモードでライブターゲットメモリをマウント:
memprocfs.exe -device fpga -memmap auto - 対応するページファイルとともにメモリダンプをマウント:
memprocfs.exe -device unknown-x64-dump.raw -pagefile0 pagefile.sys -pagefile1 swapfile.sys
PCILeechとMemProcFSコミュニティ:
これらすべてが少し圧倒的に感じますか?それともちょっとした質問をしたいだけですか?DiscordのPCILeechとMemProcFS DMAコミュニティサーバーに参加してください!
ビルド:
ビルド済みのバイナリ、モジュール、設定ファイルは最新リリースにあります。。MemProcFSバイナリはVisual Studio 2022とUbuntu x64/AARCH64でビルドされています。
詳細なビルド手順はWikiのBuildingセクションにあります。
ライセンス:
プロジェクトのソースコードは、GNU Affero General Public License v3.0の下でリリースされています。一部のバンドルされた依存関係とプラグインはGPLv3の下でリリースされています。一部のバンドルされたMicrosoft再頒布可能バイナリは別個のライセンスの下でリリースされています。代替ライセンスはリクエストに応じて可能です。